
Vom Flow-Datensatz zur gesperrten IP-Adresse
Tiefe Verkehrsanalyse, Bedrohungserkennung, Mitigation und regulatorische Unterstützung über einen Datenbestand.
Sechs Bereiche auf denselben Daten
DDoS-Schutz
Das System erkennt einen Angriff und stoppt ihn bei Ihrem Upstream-Peer per RTBH oder FlowSpec – bevor er Ihren Uplink füllt. Mehr erfahren →
Flow-Monitoring, RPKI und ASN
Jeder Flow mit Reputation, Eigentümer und Pfad. 140.315 ASN, RPKI-Validierung und Erkennung von Präfix-Hijacks. Mehr erfahren →
NIS2-Vorfallmeldungen
Ein Leitfaden nach dem tschechischen Gesetz Nr. 264/2025: Ihr Regime, die Fristen und vorausgefüllte Meldungen. Mehr erfahren →
Schwachstellen und Bedrohungsquellen
Aktives und passives Scannen, CVEs ergänzt um EPSS und KEV sowie Reputation aus acht Threat-Feeds. Sie wissen, was zuerst zu beheben ist. Mehr erfahren →
Vorratsdatenspeicherung
Verkehrsdaten auf einem Server in Ihrem eigenen Netz. Die Daten verlassen das Rack nicht. Mehr erfahren →
KI-Audit und AI Shield
Welche KI-Werkzeuge das Unternehmen nutzt, wohin Daten abfließen und wo ein Angriff ansetzen kann. Audit ab 29.000 CZK, laufende Überwachung ab März 2027. Mehr erfahren →
Was Sie anderswo nicht in einem Paket bekommen
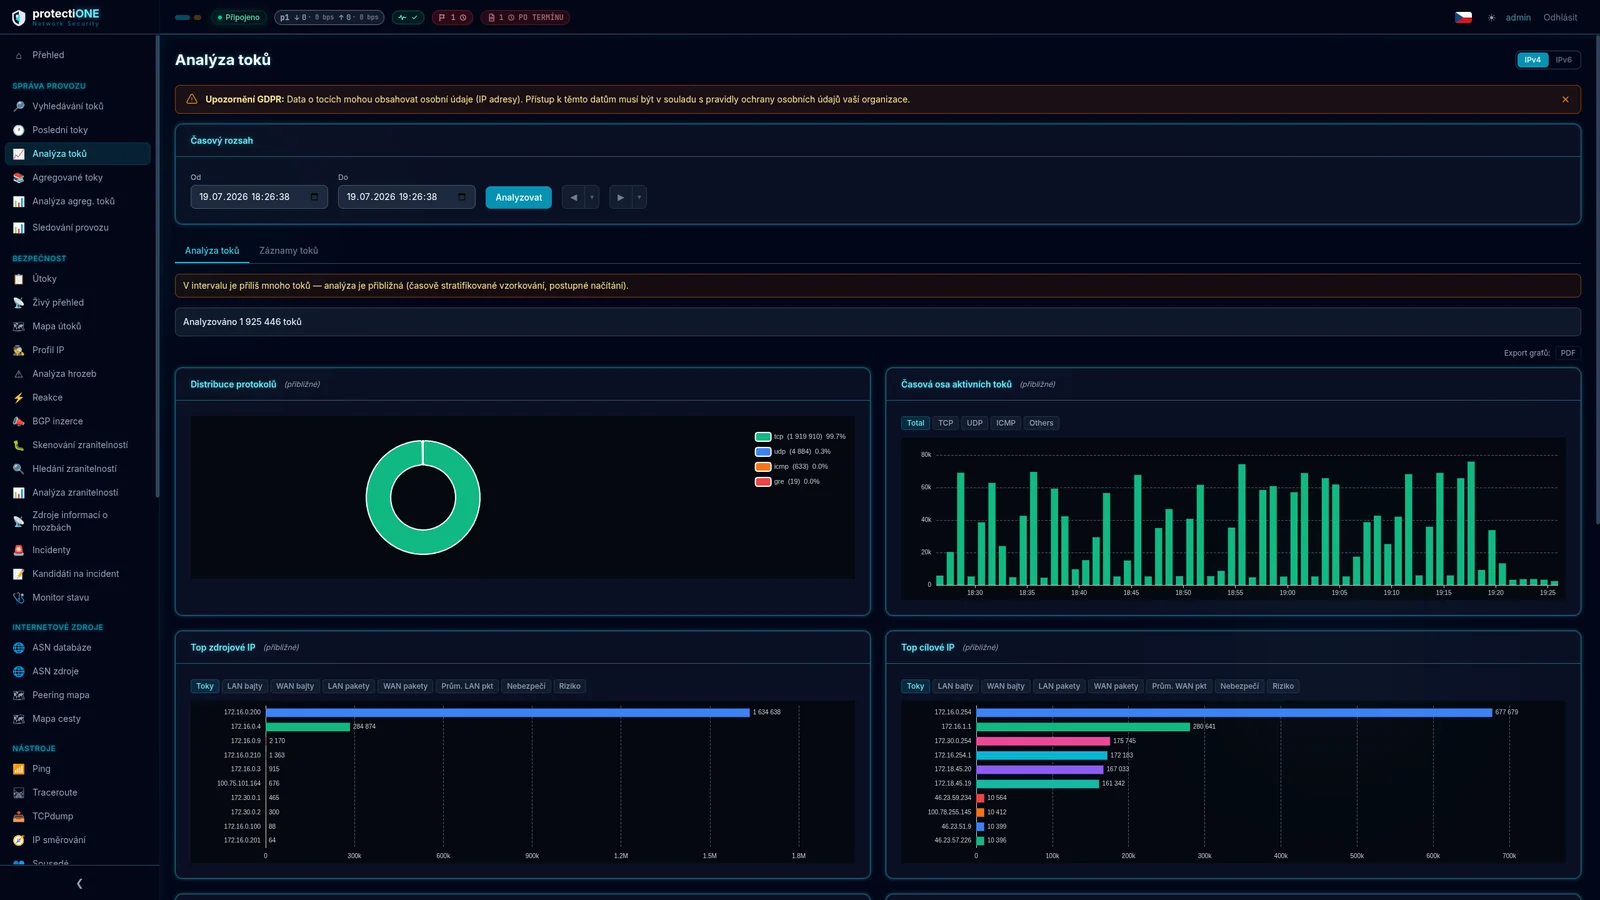
Deep Flow Inspection
Jeder IP-Flow wird in Echtzeit analysiert.
Deep Flow Inspection
Jeder IP-Flow wird in Echtzeit analysiert.
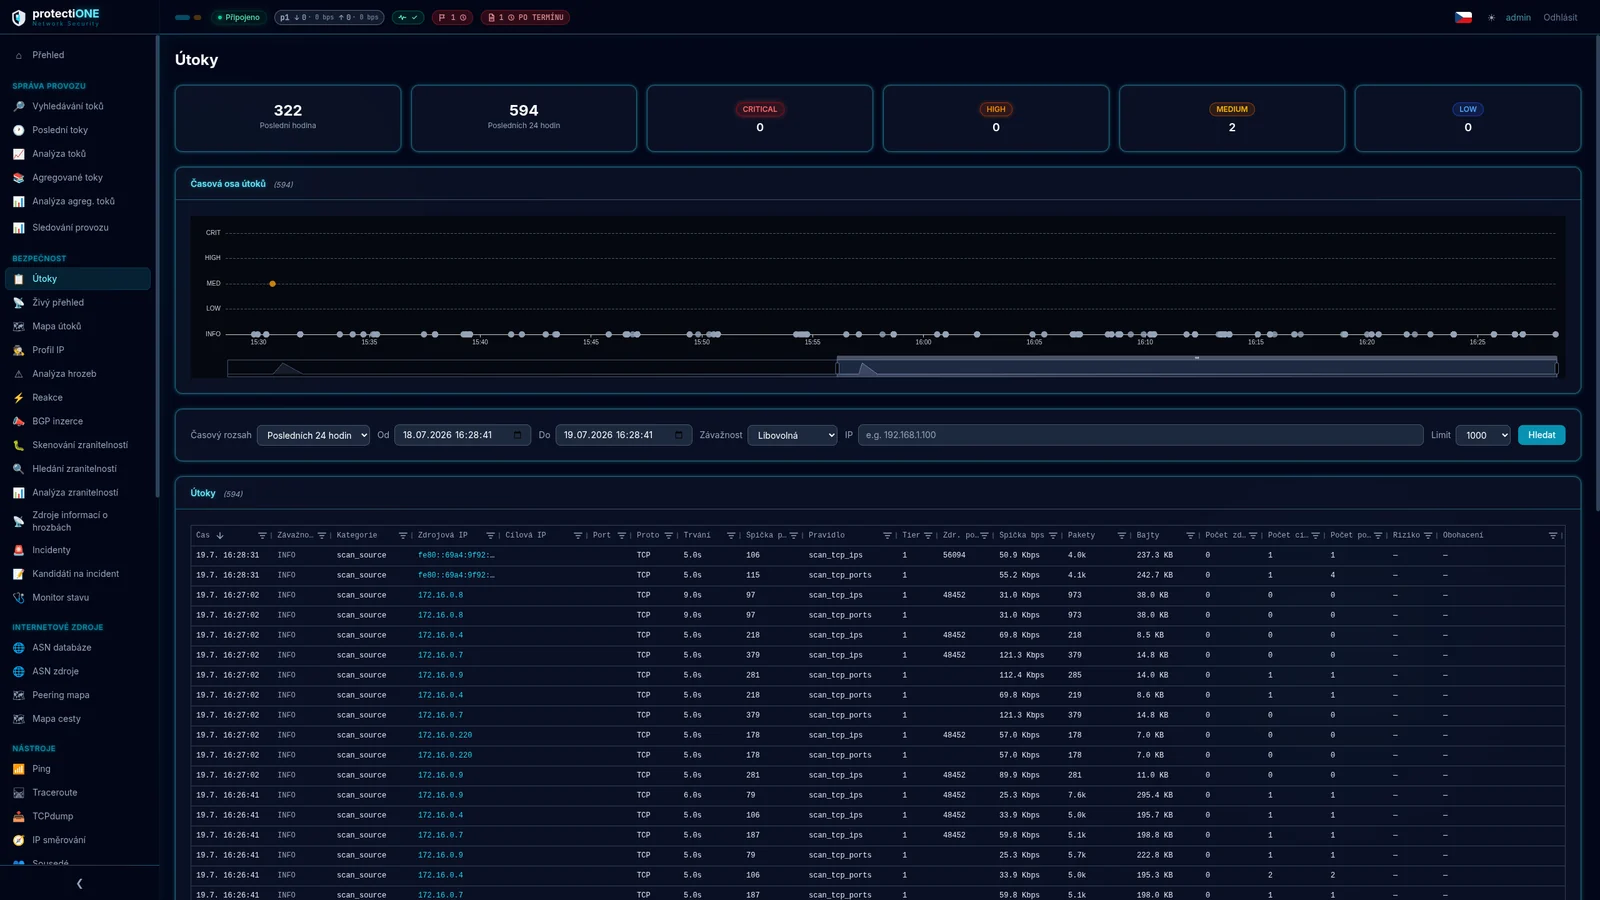
Automatische Bedrohungserkennung
22 vordefinierte Regeln in drei Familien: Fluten auf Ihre Adressen, Fluten von einem Ihrer Hosts und…
Automatische Bedrohungserkennung
22 vordefinierte Regeln in drei Familien: Fluten auf Ihre Adressen, Fluten von einem Ihrer Hosts und…
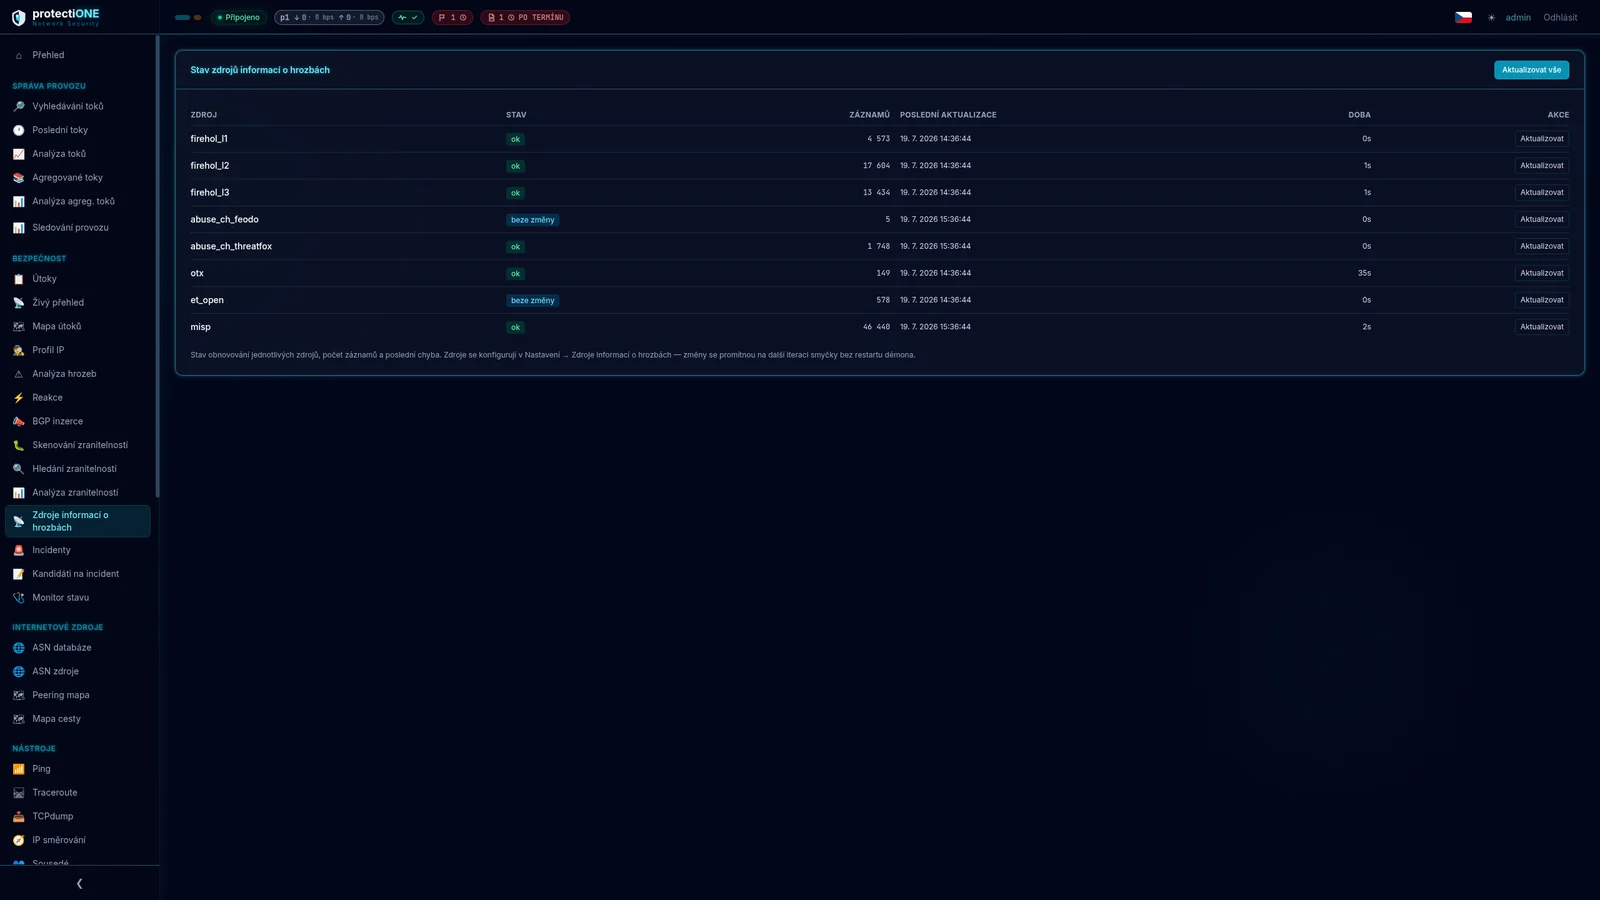
Kontext aus globalen Bedrohungsquellen
Jeder Flow wird mit der Quellenreputation aus acht Feeds angereichert — FireHOL, abuse.ch Feodo und ThreatFox…
Kontext aus globalen Bedrohungsquellen
Jeder Flow wird mit der Quellenreputation aus acht Feeds angereichert — FireHOL, abuse.ch Feodo und ThreatFox…
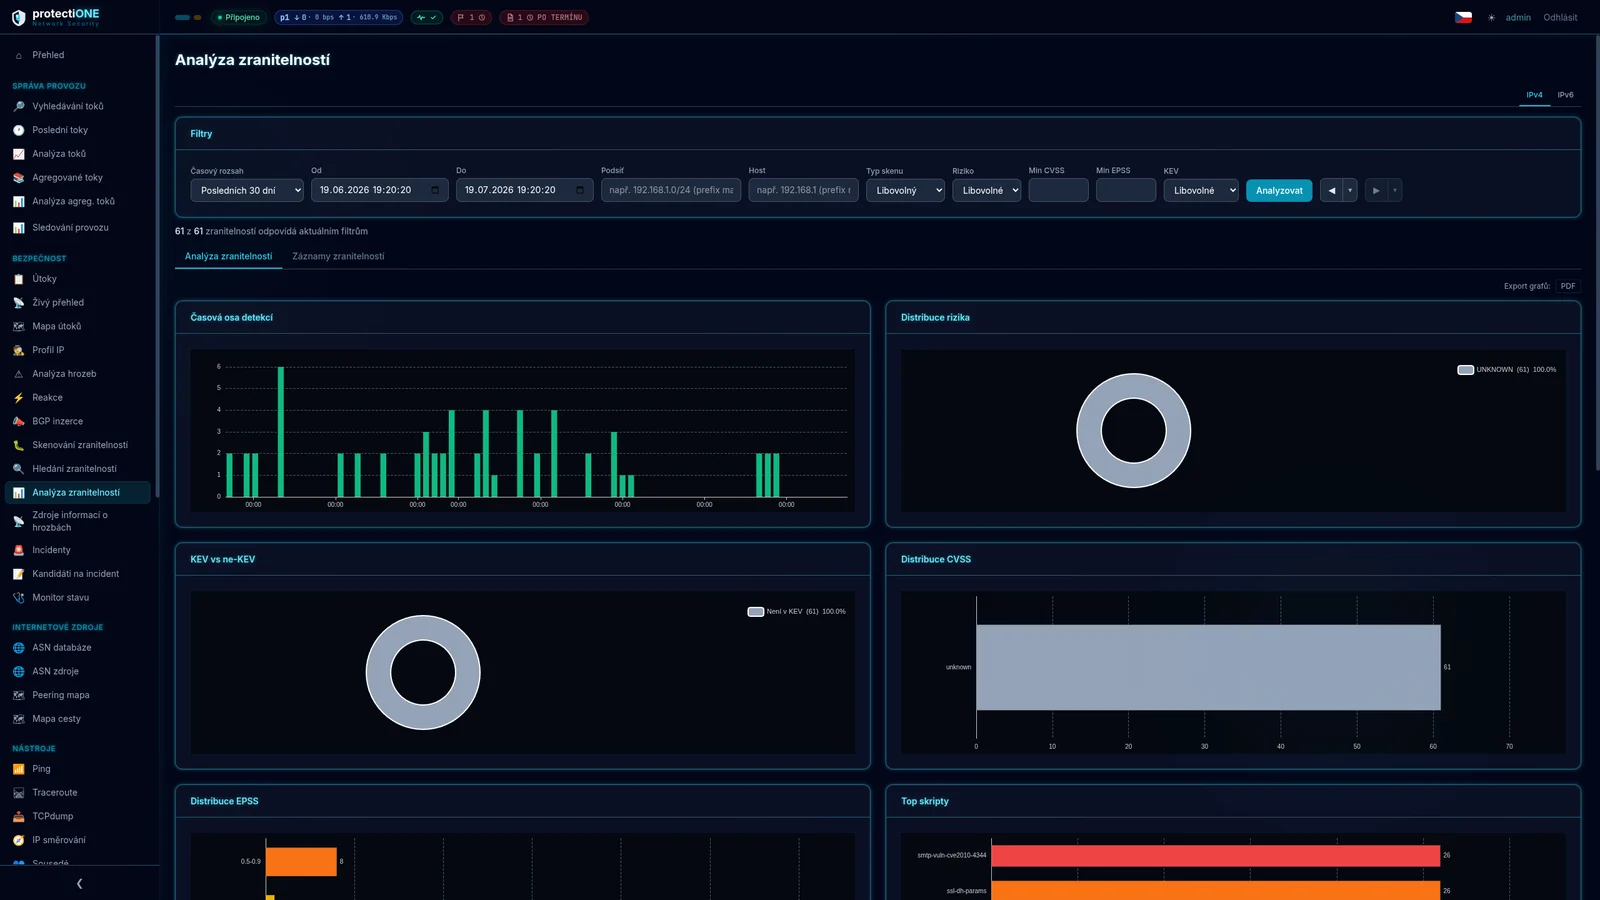
Schwachstellenanalyse
Schwachstellenanalyse
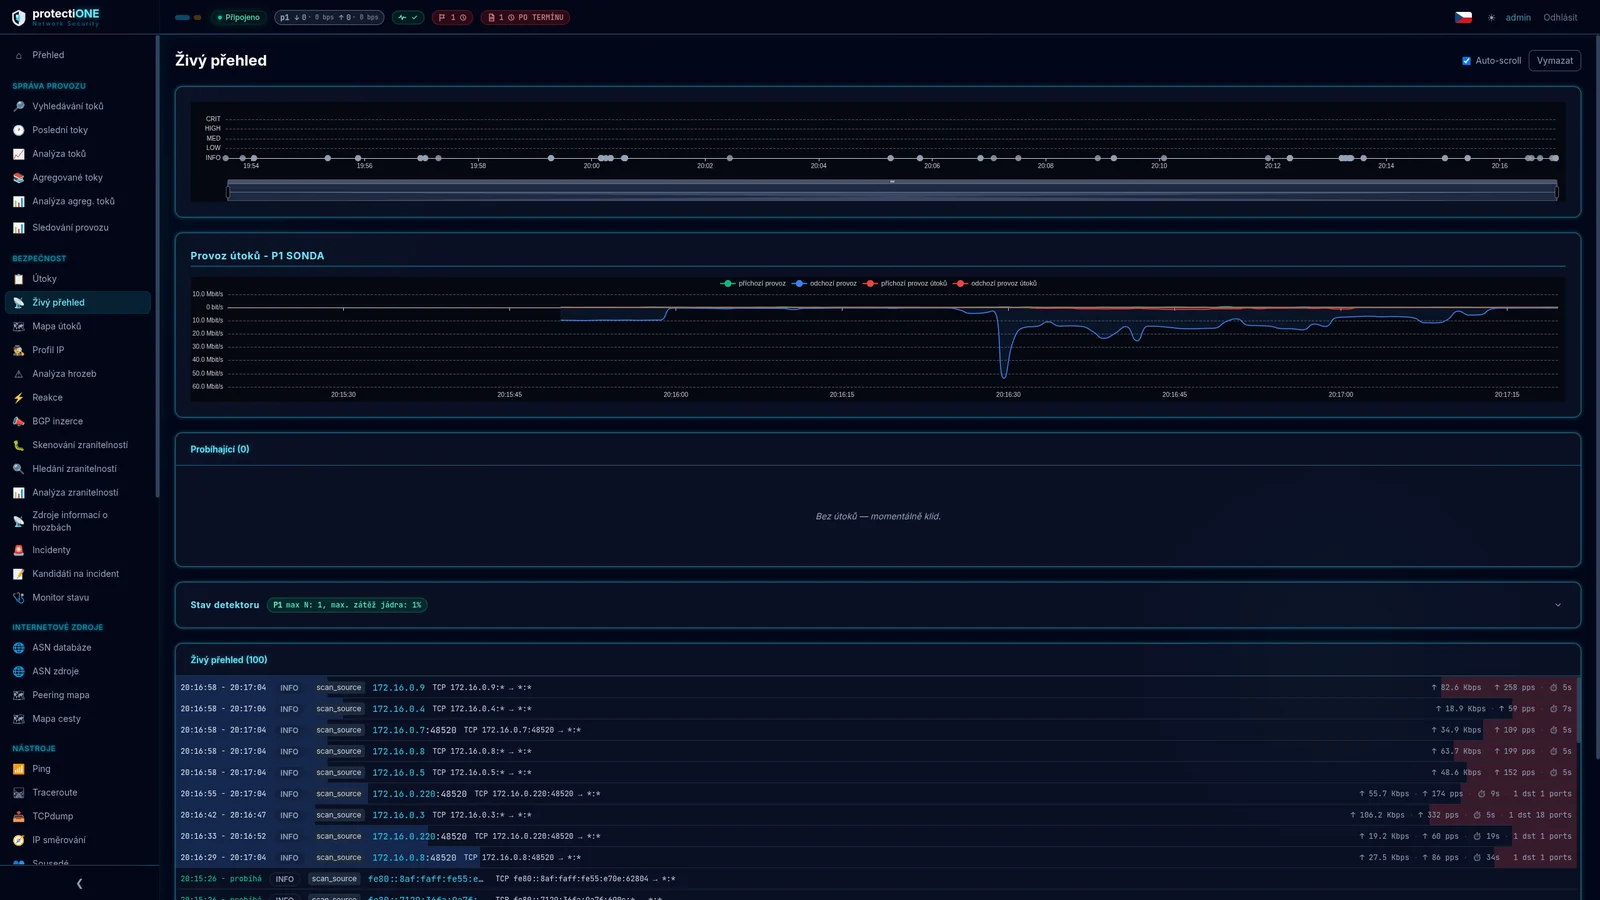
Von der Warnung zur belegten Antwort
Jeder erkannte Angriff lässt sich in die Tiefe zerlegen — über seine Kennung oder durch Prüfung…
Von der Warnung zur belegten Antwort
Jeder erkannte Angriff lässt sich in die Tiefe zerlegen — über seine Kennung oder durch Prüfung…
- Traffic Patterns — Muster, die sich im Verkehr wiederholen
- Incident Simulation — proben, wie eine Reaktion abläuft, bevor der Ernstfall kommt
- Gespeicherte forensische Analysen mit Export
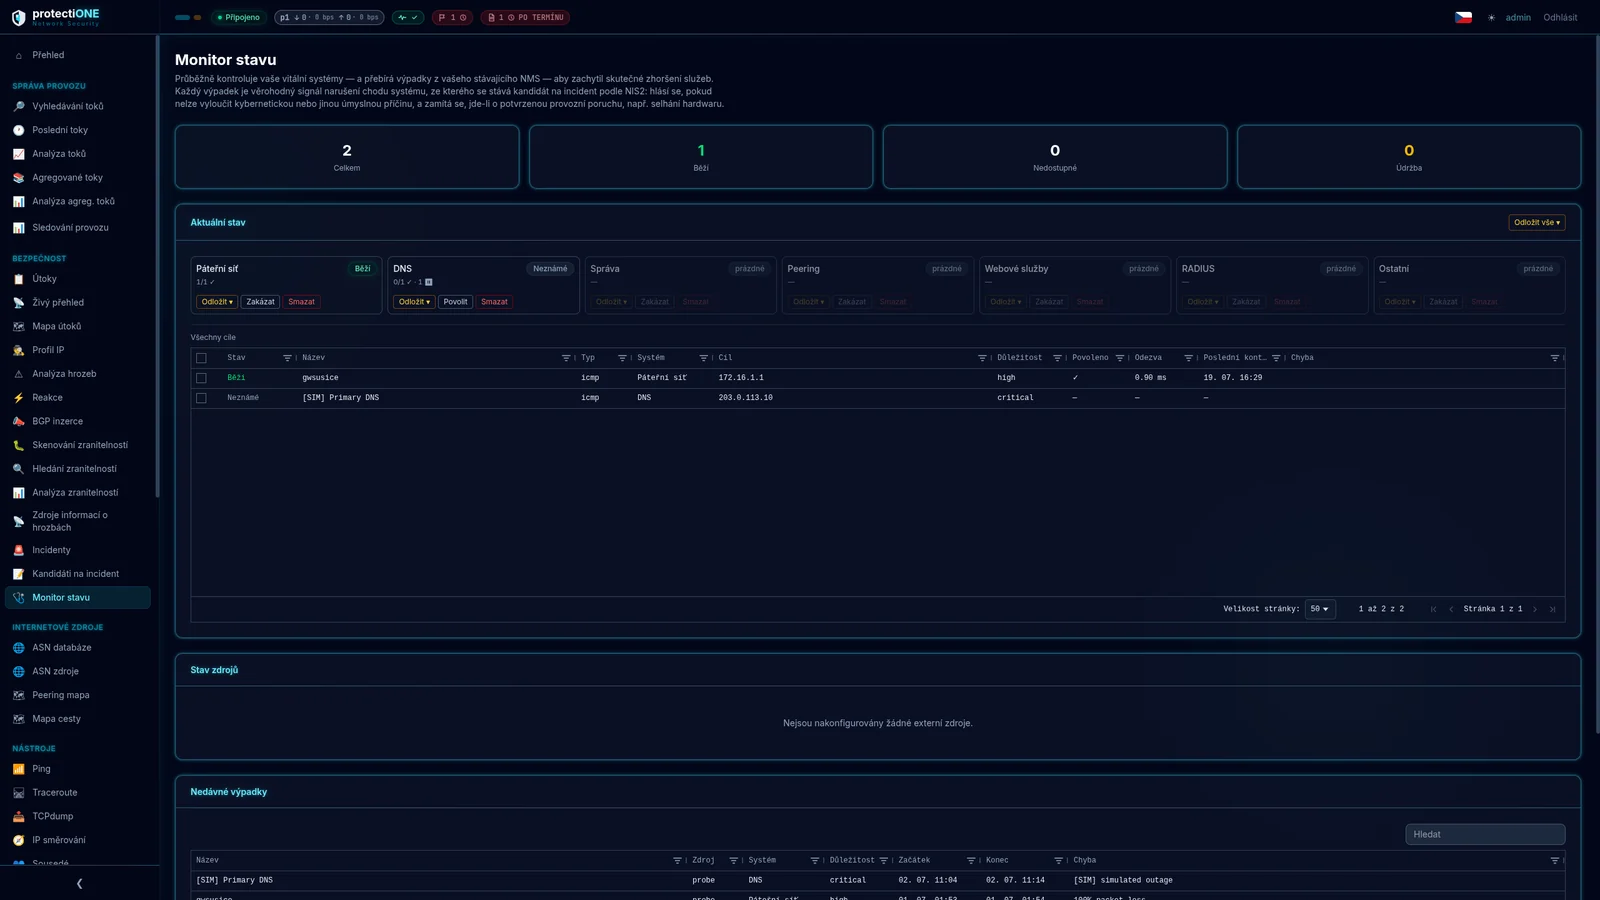
Traceroute dort, wo Sie die Flows sehen
Wenn Sie um drei Uhr nachts einen Vorfall bearbeiten, springen Sie nicht zwischen drei Fenstern und…
Traceroute dort, wo Sie die Flows sehen
Wenn Sie um drei Uhr nachts einen Vorfall bearbeiten, springen Sie nicht zwischen drei Fenstern und…
- Ping, Traceroute, tcpdump und Routingtabelle direkt im System
- Nachbarn, Status der SFP-Module, Festplatten und Datenbank
- SMART und IPMI-Sensoren
Protectione vs. übliches NetFlow vs. SIEM
| Funktion | Protectione | Übliches NetFlow | SIEM |
|---|---|---|---|
| Flow-Monitoring | ✓ | ✓ | ~ |
| Vorratsdatenspeicherung | ✓ | ~ | ✕ |
| Threat Intelligence | ✓ | ✕ | ✓ |
| Schwachstellenmanagement | ✓ | ✕ | ~ |
| Mitigation per RTBH / FlowSpec | ✓ | ✕ | ✕ |
| NIS2 nach nationalem Recht | ✓ | ✕ | ~ |
| RPKI und ASN Intelligence | ✓ | ✕ | ✕ |
| ISP-Spezialisierung | ✓ | ~ | ✕ |
| Einheitliche Plattform | ✓ | ✕ | ✕ |
NIS2
Das tschechische Gesetz Nr. 264/2025 gilt seit dem 1. November 2025 und betrifft Tausende Organisationen – Internetanbieter, Unternehmen und Behörden. Hier steht verständlich, für wen es gilt, was es verlangt und wie Protectione Sie dabei führt. Mehr erfahren →
DDoS-Schutz
Das System erkennt einen Angriff, benennt ihn und kann ihn stoppen, bevor er Ihre Leitung füllt – per RTBH oder FlowSpec bei Ihrem Upstream-Peer. Mehr erfahren →
Flow-Monitoring
Erfassung aus NetFlow v9, IPFIX und Port-Mirroring, Kontext aus der ASN-Datenbank und globalen Bedrohungsquellen. Alles auf denselben Daten, auf einem Bildschirm. Mehr erfahren →
Technische Lösung
Dieselbe Plattform, dieselben Funktionen, dasselbe Dashboard. Unterschiedlich ist nur, wo das System läuft und wem die Hardware gehört. Mehr erfahren →
Preise und SLA
Abonnement nach Netzgröße, Hardware nach Disk-Array und klar ausgewiesene Preise für SLA und Datenexport. Mehr erfahren →
Für Internetanbieter
Flow-Monitoring, Vorratsdatenspeicherung, Threat Intelligence, Schwachstellen-Scans und NIS2-Meldungen laufen auf einer Plattform. Einen Angriff stoppen Sie per RTBH beim Upstream, und die Meldung an die Behörde ist vorausgefüllt, bevor Sie sie zu schreiben beginnen. Mehr erfahren →
Für Unternehmen und Behörden
Die Plattform, die wir für Internetanbieter bauen, überwacht auch das Firmennetz: Sie sehen den Traffic, erkennen einen Angriff und haben die Nachweise, die das Cybersicherheitsgesetz verlangt. Dazu Audit und Überwachung des KI-Einsatzes. Verständlich und mit Belegen für Prüfungen und für Ihre Kunden. Mehr erfahren →
Wir zeigen es Ihnen an Ihrem eigenen Netz
Internetanbietern zeigen wir das System in einer 45-minütigen Online-Präsentation. Mit Unternehmen und Behörden beginnen wir mit einer kostenlosen 30-minütigen Beratung.