
Stoppen Sie DDoS-Angriffe beim Upstream, nicht am eigenen Uplink
Das System erkennt einen Angriff, benennt ihn und kann ihn stoppen, bevor er Ihre Leitung füllt – per RTBH oder FlowSpec bei Ihrem Upstream-Peer.
Von der Erkennung zur Reaktion in Sekunden
Das System erkennt nicht nur. Es kann den Angriff bei Ihrem Upstream-Peer stoppen — bevor er Ihren Uplink füllt.
- RTBH Blackhole — Announcement des Präfixes zum Upstream, der Verkehr wird beim Konnektivitätsanbieter verworfen
- FlowSpec (strict) — gezielte Filterregel statt flächigem Verwerfen
- FlowSpec → RTBH — Eskalation, wenn FlowSpec allein nicht reicht
- URL-Callback (Webhook) — Anbindung an Ihre Systeme
- SNMP-Trap und Syslog — in Ihr Monitoring und SIEM
- E-Mail sowie ein Ereignis in Konsole und Betreiberprotokoll
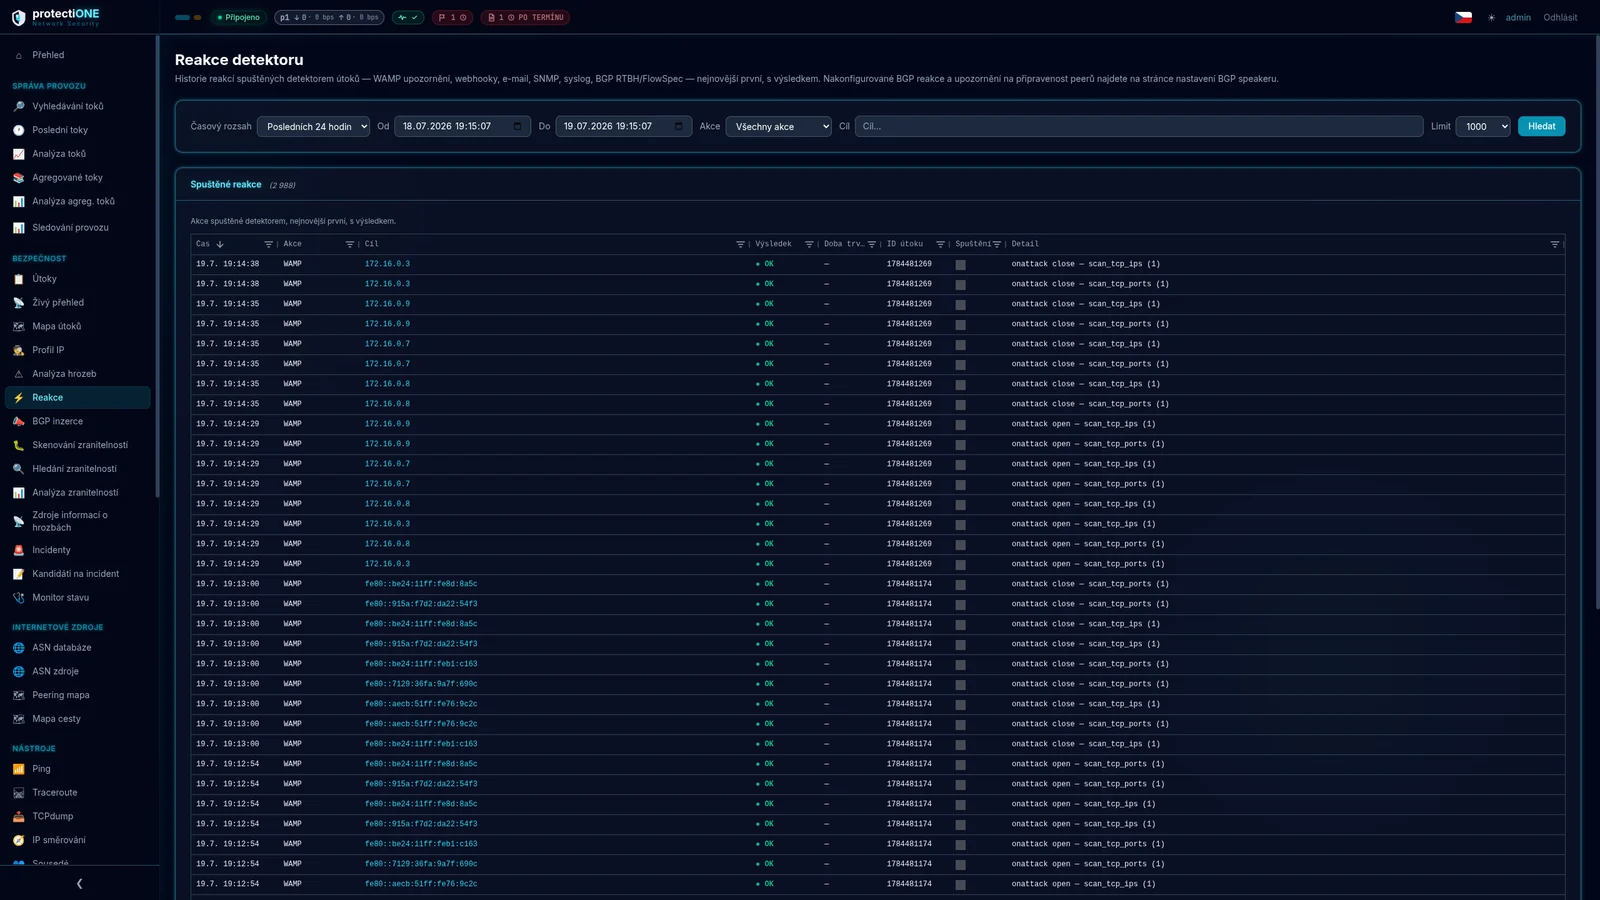
Vom Flow-Datensatz zur gesperrten IP-Adresse
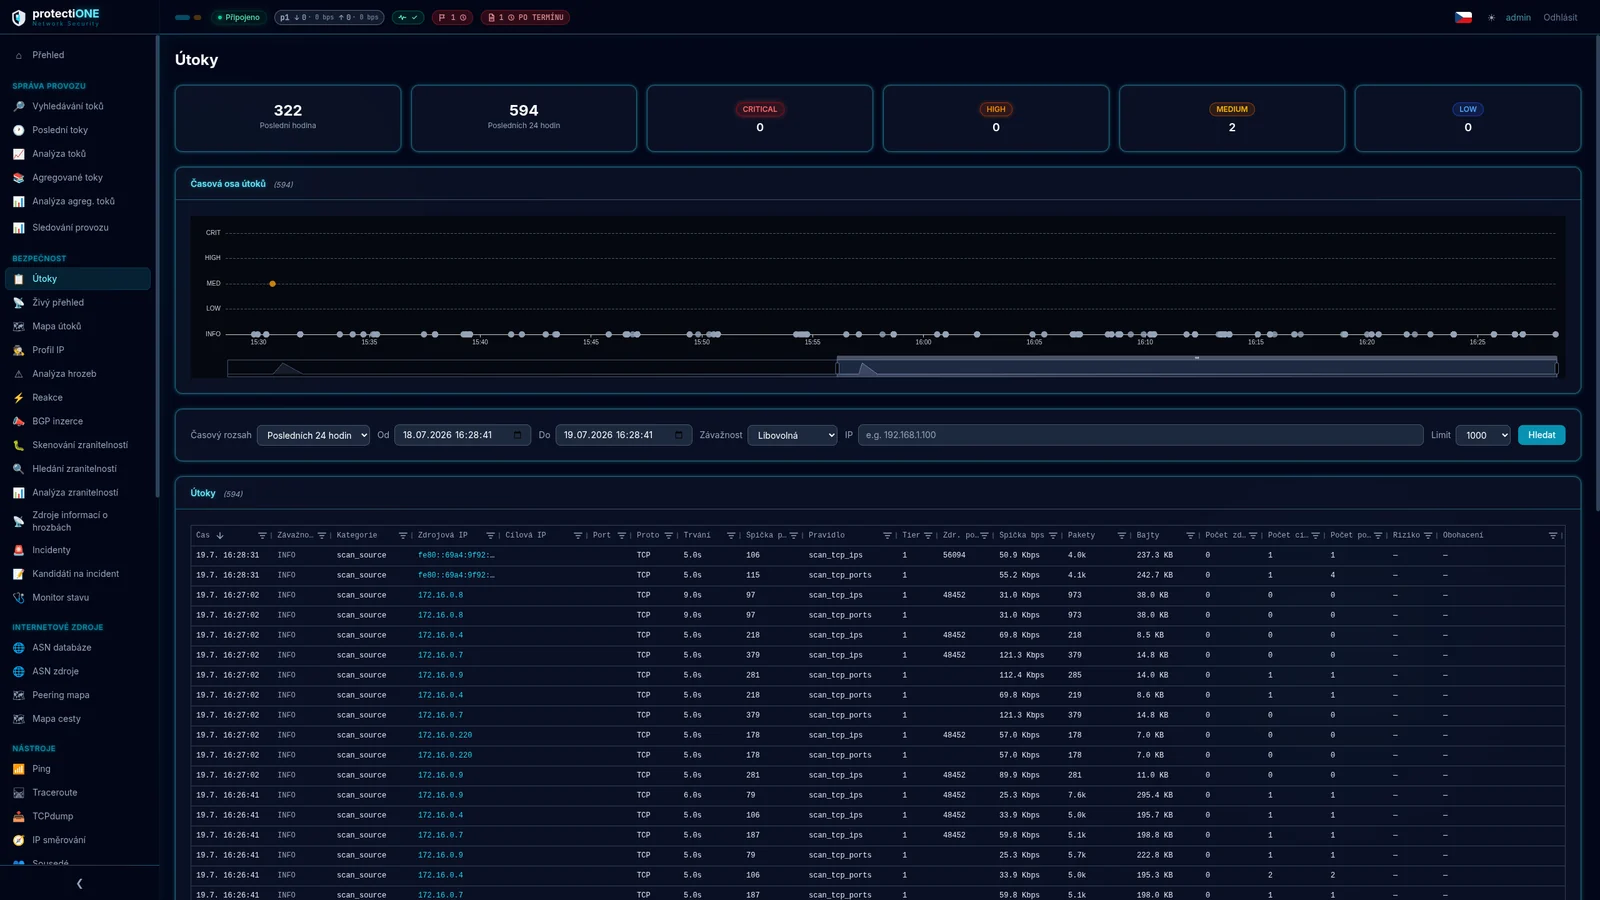
Automatische Bedrohungserkennung
22 vordefinierte Regeln in drei Familien: Fluten auf Ihre Adressen, Fluten von einem Ihrer Hosts und…
Automatische Bedrohungserkennung
22 vordefinierte Regeln in drei Familien: Fluten auf Ihre Adressen, Fluten von einem Ihrer Hosts und…
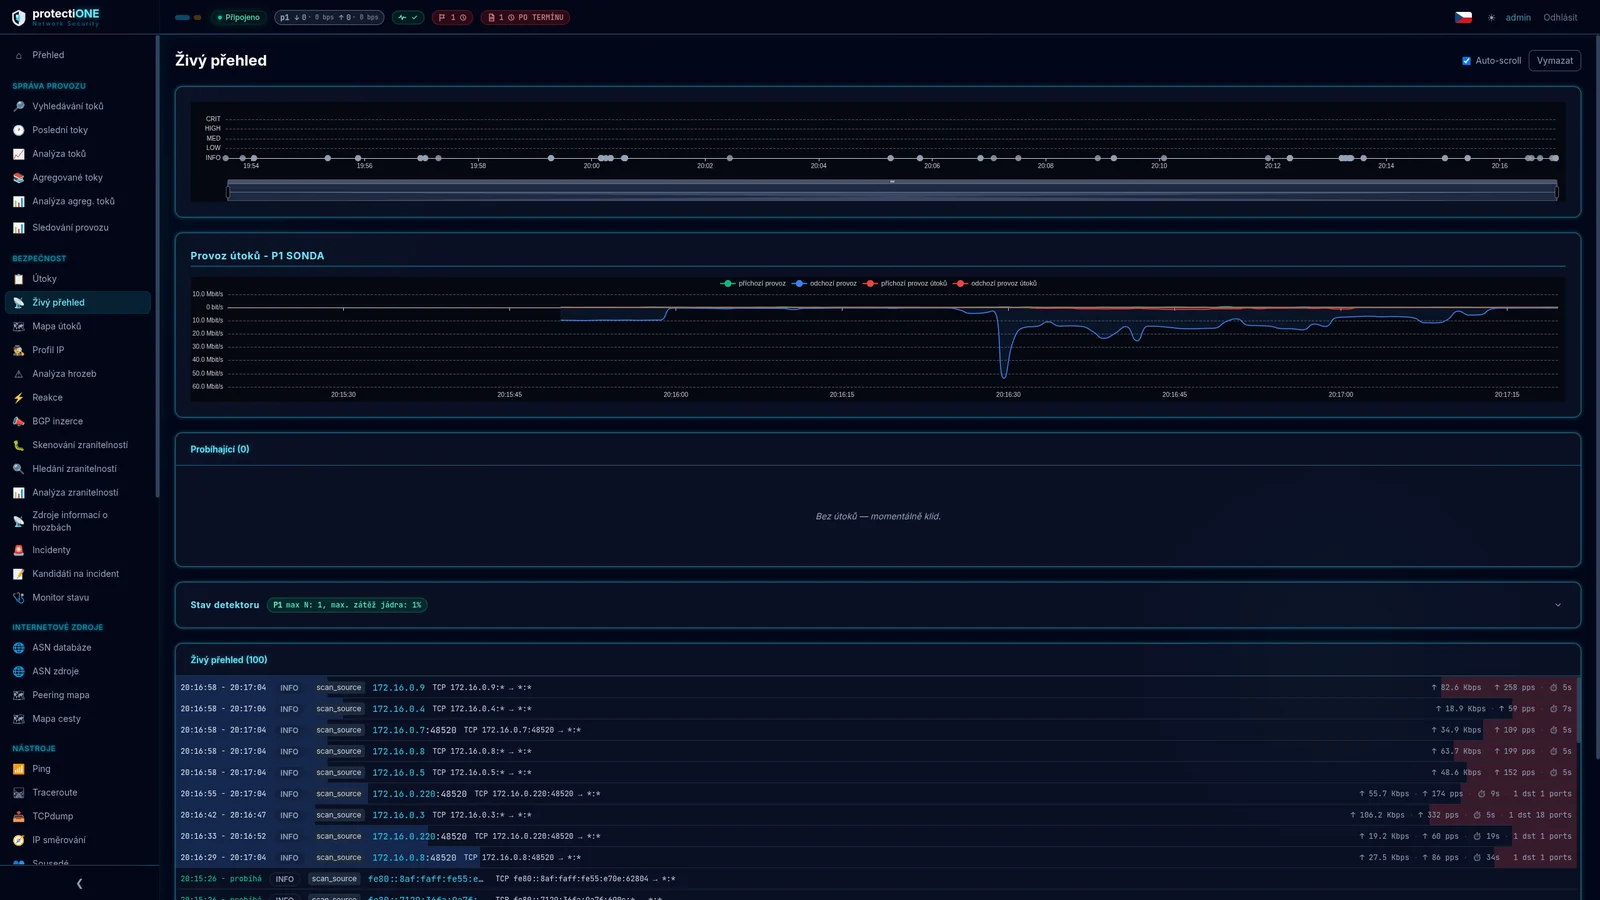
Von der Warnung zur belegten Antwort
Jeder erkannte Angriff lässt sich in die Tiefe zerlegen — über seine Kennung oder durch Prüfung…
Von der Warnung zur belegten Antwort
Jeder erkannte Angriff lässt sich in die Tiefe zerlegen — über seine Kennung oder durch Prüfung…
- Traffic Patterns — Muster, die sich im Verkehr wiederholen
- Incident Simulation — proben, wie eine Reaktion abläuft, bevor der Ernstfall kommt
- Gespeicherte forensische Analysen mit Export
Was am häufigsten gefragt wird
Wie schnell erkennt das System einen Angriff?
Von einer gespiegelten Schnittstelle innerhalb von Sekunden. Datensätze von IPFIX- und NetFlow-v9-Exportern treffen je nach Routerkonfiguration 15 bis 60 Sekunden nach Verbindungsende ein — das System wertet auch diese aus und kennzeichnet sie als verspätet.
Meldet es uns Angriffe, die keine sind?
Die Empfindlichkeit stellen Sie mit einem Regler in vier Stufen ein — von hoch für ruhige Netze bis sehr niedrig für Backbone und Transit. Jede einzelne Schwelle lässt sich separat feinjustieren, und Adressen, auf die nie reagiert werden soll, kommen auf eine Whitelist.
Was, wenn eine Erkennung falsch ist und das System blockiert?
Für jede Reaktion legen Sie fest, ab welchem Schweregrad sie auslöst. Die Whitelist arbeitet auch granular — je IP, Port oder Protokoll und getrennt für LAN- und WAN-Seite. Aktive Blackholes stehen in einer Tabelle und lassen sich einzeln mit einem Klick zurückziehen.
Technische Lösung
Dieselbe Plattform, dieselben Funktionen, dasselbe Dashboard. Unterschiedlich ist nur, wo das System läuft und wem die Hardware gehört. Mehr erfahren →
NIS2
Das tschechische Cybersicherheitsgesetz (Nr. 264/2025) gilt für jeden ISP unabhängig von der Größe. Das System führt Sie durch alle Pflichten – von der Einstufung bis zum Abschlussbericht. Mehr erfahren →
Flow-Monitoring
Erfassung aus NetFlow v9, IPFIX und Port-Mirroring, Kontext aus der ASN-Datenbank und globalen Bedrohungsquellen. Alles auf denselben Daten, auf einem Bildschirm. Mehr erfahren →
Vorratsdatenspeicherung
Verkehrs- und Standortdaten müssen Sie ohnehin speichern. Bei uns läuft die Vorratsdatenspeicherung auf denselben Daten wie Monitoring und Angriffserkennung – ein System statt zwei. Mehr erfahren →
Preise und SLA
Abonnement nach Netzgröße, Hardware nach Disk-Array und klar ausgewiesene Preise für SLA und Datenexport. Mehr erfahren →
Wir zeigen Ihnen das System an Ihrem Netz, nicht an einer allgemeinen Demo
Fünfundvierzig Minuten, online, unverbindlich. Wir gehen gemeinsam durch, wie die Plattform bei Ihnen aussähe — wie viele Systeme sie ersetzen würde, wie die NIS2-Meldung bei Ihnen abliefe und was das für Ihr Team bedeutet. Wir führen einzeln durch, deshalb sind die Antworten konkret statt allgemein.