
DDoS útok zastavíte u upstreamu, nie na vlastnom uplinku
Systém útok spozná, pomenuje a dokáže ho zastaviť skôr, než vám zaplní linku – cez RTBH alebo FlowSpec u vášho upstream peera.
Od detekcie k reakcii v priebehu sekúnd
Systém nielen deteguje. Vie útok zastaviť u vášho upstream peera – skôr, než vám zaplní uplink.
- RTBH blackhole – announce prefixu upstreamu, prevádzka sa zahodí u poskytovateľa konektivity
- FlowSpec (strict) – cielené filtrovacie pravidlo namiesto plošného zahodenia
- FlowSpec → RTBH – eskalácia, keď samotný FlowSpec nestačí
- URL callback (webhook) – napojenie na vaše systémy
- SNMP trap a syslog – do vášho monitoringu a SIEM
- E-mail a udalosť do konzoly aj operátorského logu
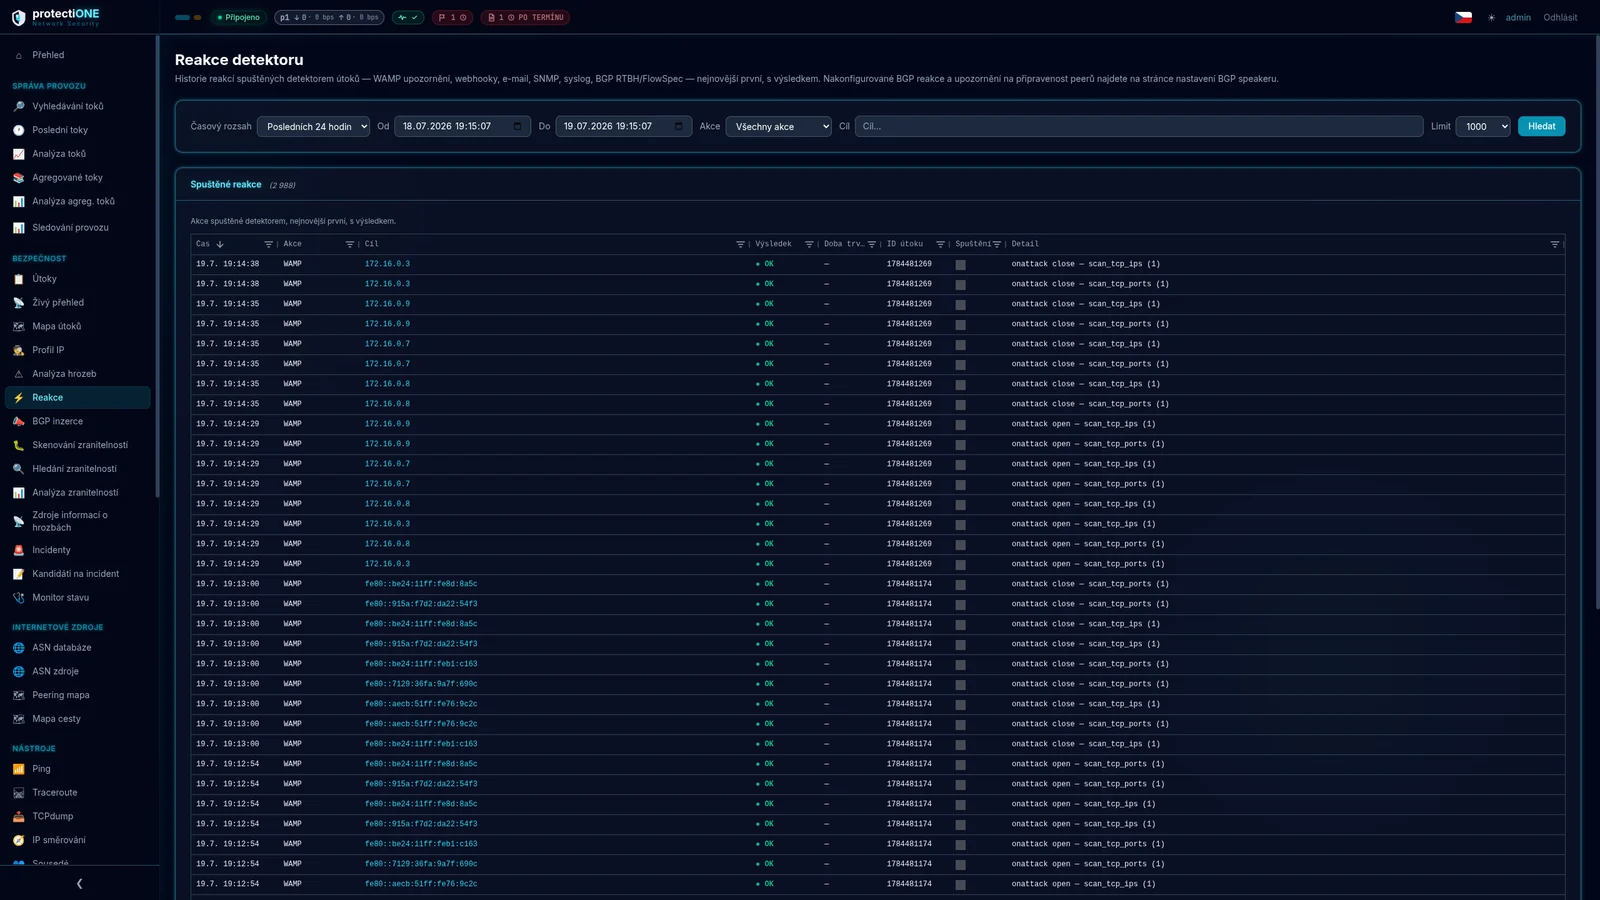
Od flow záznamu k zablokovanej IP adrese
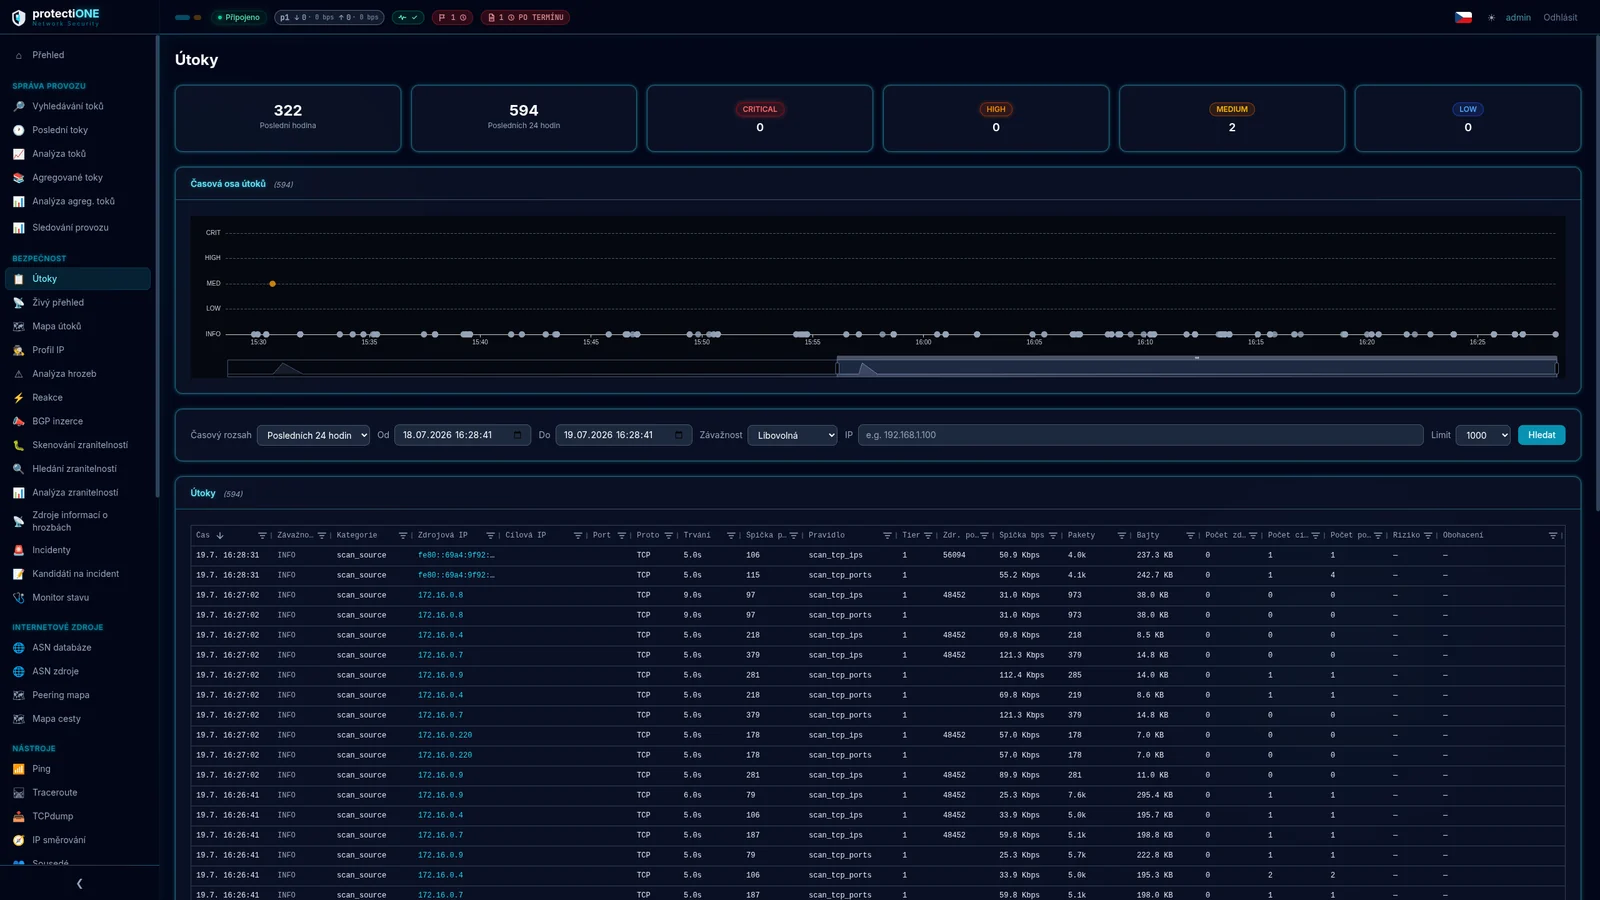
Automatická detekcia hrozieb
22 preddefinovaných pravidiel v troch rodinách: záplavy na vaše adresy, záplavy z jedného vášho hosta a…
Automatická detekcia hrozieb
22 preddefinovaných pravidiel v troch rodinách: záplavy na vaše adresy, záplavy z jedného vášho hosta a…
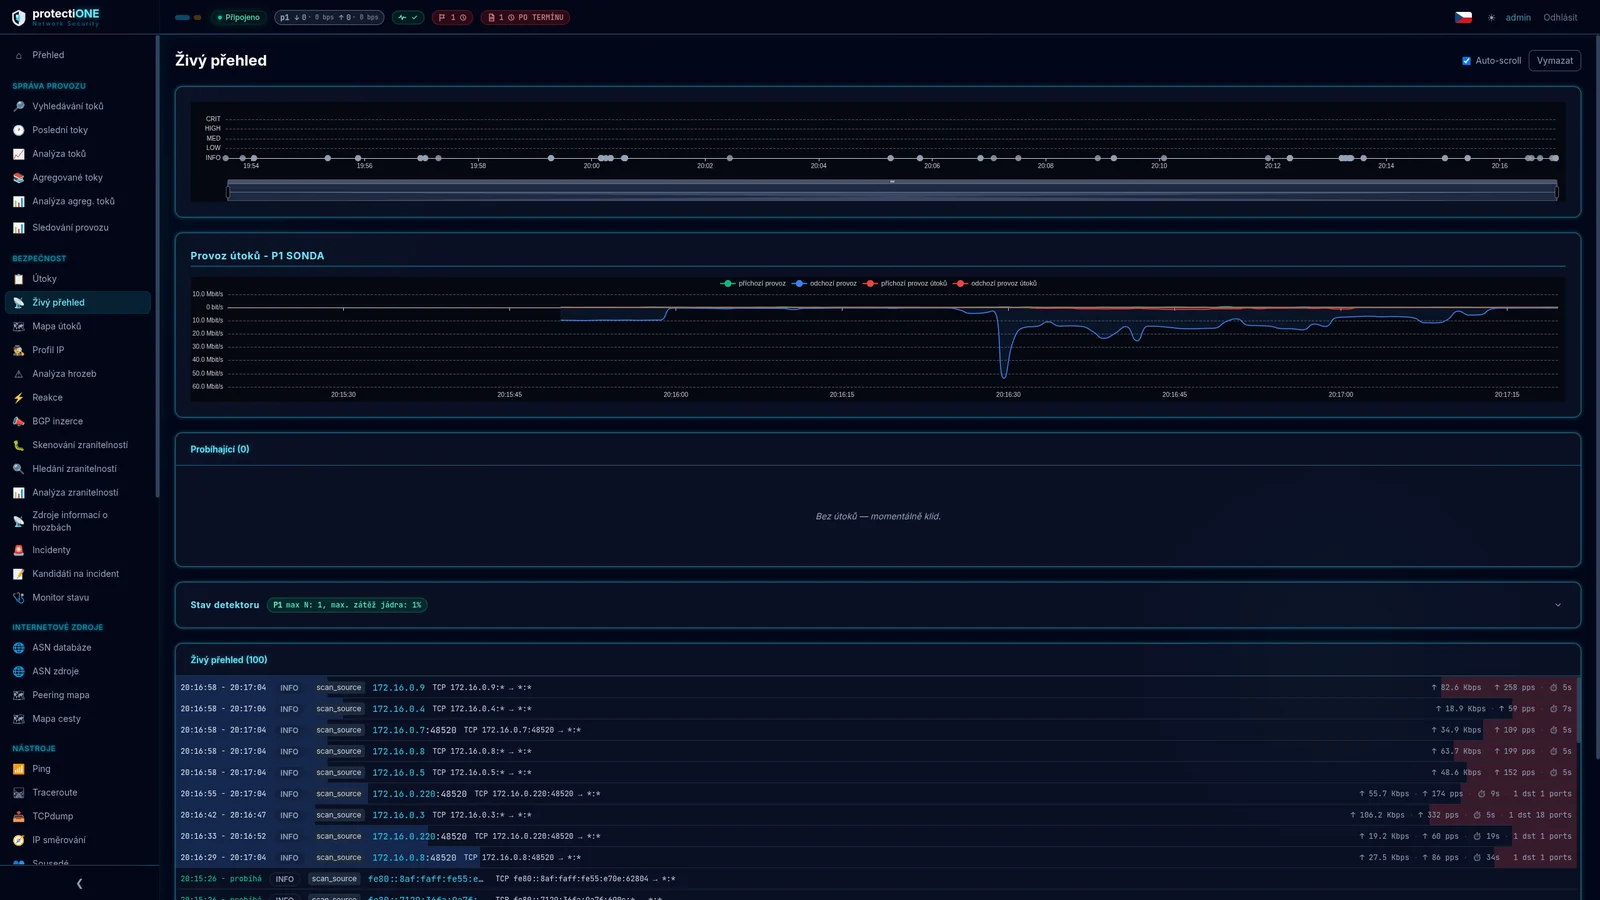
Od upozornenia k doloženej odpovedi
Každý detekovaný útok možno rozobrať do hĺbky – podľa jeho identifikátora, alebo preverením konkrétnej IP adresy…
Od upozornenia k doloženej odpovedi
Každý detekovaný útok možno rozobrať do hĺbky – podľa jeho identifikátora, alebo preverením konkrétnej IP adresy…
- Traffic Patterns – vzory, ktoré sa v prevádzke opakujú
- Incident Simulation – nanečisto si vyskúšate, ako reakcia prebehne, než príde ostrá
- Uložené forenzné analýzy s exportom
Na čo sa pýtajú najčastejšie
Ako rýchlo systém spozná útok?
Z mirrorovaného rozhrania v priebehu sekúnd. Záznamy z IPFIX a NetFlow v9 exportérov dorazia podľa nastavenia vášho routera za 15 až 60 sekúnd po skončení spojenia – systém ich vyhodnotí tiež a označí ako oneskorené.
Nebude nám to hlásiť útoky, ktoré žiadne nie sú?
Citlivosť sa nastavuje jedným prepínačom v štyroch stupňoch – od vysokej pre pokojné siete po veľmi nízku pre chrbticové siete a tranzit. Každý jednotlivý prah možno doladiť zvlášť a adresy, na ktoré sa nikdy nemá reagovať, sa zapisujú do whitelistu.
Čo keď je detekcia chybná a systém začne blokovať?
Pri každej reakcii nastavíte, od akej závažnosti sa spúšťa. Whitelist funguje aj granulárne – pre konkrétnu IP, port alebo protokol zvlášť, a oddelene pre LAN a WAN stranu. Aktívne blackholy sú v jednej tabuľke a ktorýkoľvek možno jedným kliknutím stiahnuť.
Technické riešenie
Rovnaká platforma, rovnaké funkcie, rovnaký dashboard. Líšia sa len tým, kde systém beží a komu patrí hardvér. Zistiť viac →
NIS2
Český zákon č. 264/2025 Sb. sa týka každého ISP bez ohľadu na veľkosť. Systém vás prevedie tým, čo od vás vyžaduje – od určenia režimu po záverečnú správu. Zistiť viac →
Flow monitoring
Zber z NetFlow v9, IPFIX aj mirroringu, kontext z databázy ASN a globálnych zdrojov hrozieb. Všetko nad jednými dátami a na jednej obrazovke. Zistiť viac →
Data retention
Prevádzkové a lokalizačné údaje uchovávať musíte tak či tak. U nás beží data retention nad rovnakými dátami ako monitoring a detekcia útokov – jeden systém namiesto dvoch. Zistiť viac →
Cenník a SLA
Predplatné podľa veľkosti siete, hardvér podľa diskového poľa a jasne dané ceny za SLA aj export dát. Zistiť viac →
Ukážeme vám systém na vašej sieti, nie na všeobecnom deme
Štyridsaťpäť minút, online, bez záväzku. Prejdeme spolu, ako by platforma vyzerala u vás – koľko systémov by nahradila, ako by u vás fungovalo hlásenie podľa NIS2 a čo by to znamenalo pre váš tím. Prezentáciu vedieme individuálne, takže odpovede sú konkrétne, nie všeobecné.