
NIS2 pre poskytovateľov internetu
Český zákon č. 264/2025 Sb. sa týka každého ISP bez ohľadu na veľkosť. Systém vás prevedie tým, čo od vás vyžaduje – od určenia režimu po záverečnú správu.
Nie kalendár lehôt. Návod, čo má ISP podľa zákona urobiť.
Modul nepracuje len so všeobecným znením smernice. Detailne implementuje českú transpozíciu – zákon č. 264/2025 Sb. a vyhlášky 409/2025 a 410/2025 Sb. Rámec povinností je naprieč EÚ rovnaký; pre slovenskú legislatívu modul prispôsobíme.
Určí váš režim
Poskytovateľ verejnej komunikačnej siete alebo služby je regulovaný bez ohľadu na veľkosť – výnimka pre malé podniky sa na vás nevzťahuje. O režime rozhoduje veľkosť podniku alebo dosah. Jedna organizácia = jeden režim.
Rozhodne, čo je vôbec incident
Hlásiteľný incident má tri znaky súčasne: nastal vo vami vymedzenom rozsahu riadenia bezpečnosti, má pôvod v kyberpriestore a úmyselnú príčinu nemožno do 24 hodín vylúčiť. Systém tieto znaky pozná a ukáže vám, prečo jeden výpadok hlásiť musíte a iný nie.
Stráži všetkých päť fáz
Prvotné hlásenie ≤ 24 h · Oznámenie ≤ 72 h · Priebežná správa na vyžiadanie regulátora · Správa o stave po 30 dňoch, ak je incident stále otvorený · Záverečná správa ≤ 30 dní od vyriešenia. Pri každej fáze vidíte, koľko času zostáva – alebo o koľko je po termíne.
Pozná aj zvyšok povinností
Notifikácia regulátora, kontaktné údaje, bezpečnostné opatrenia a reakcia na výstrahy a reaktívne protiopatrenia bez odkladu. Kontakty vrátane núdzových čísel máte priamo v systéme, rozdelené podľa vášho režimu.
| Situácia | Výsledok |
|---|---|
| Používateľ klikol na phishing a zadal prihlasovacie údaje | Incident – hlási sa |
| Phishing dorazil, ale nikto neklikol | Udalosť – nehlási sa |
| Výpadok pri plánovanej odstávke | Nie je incident – úmysel vylúčený |
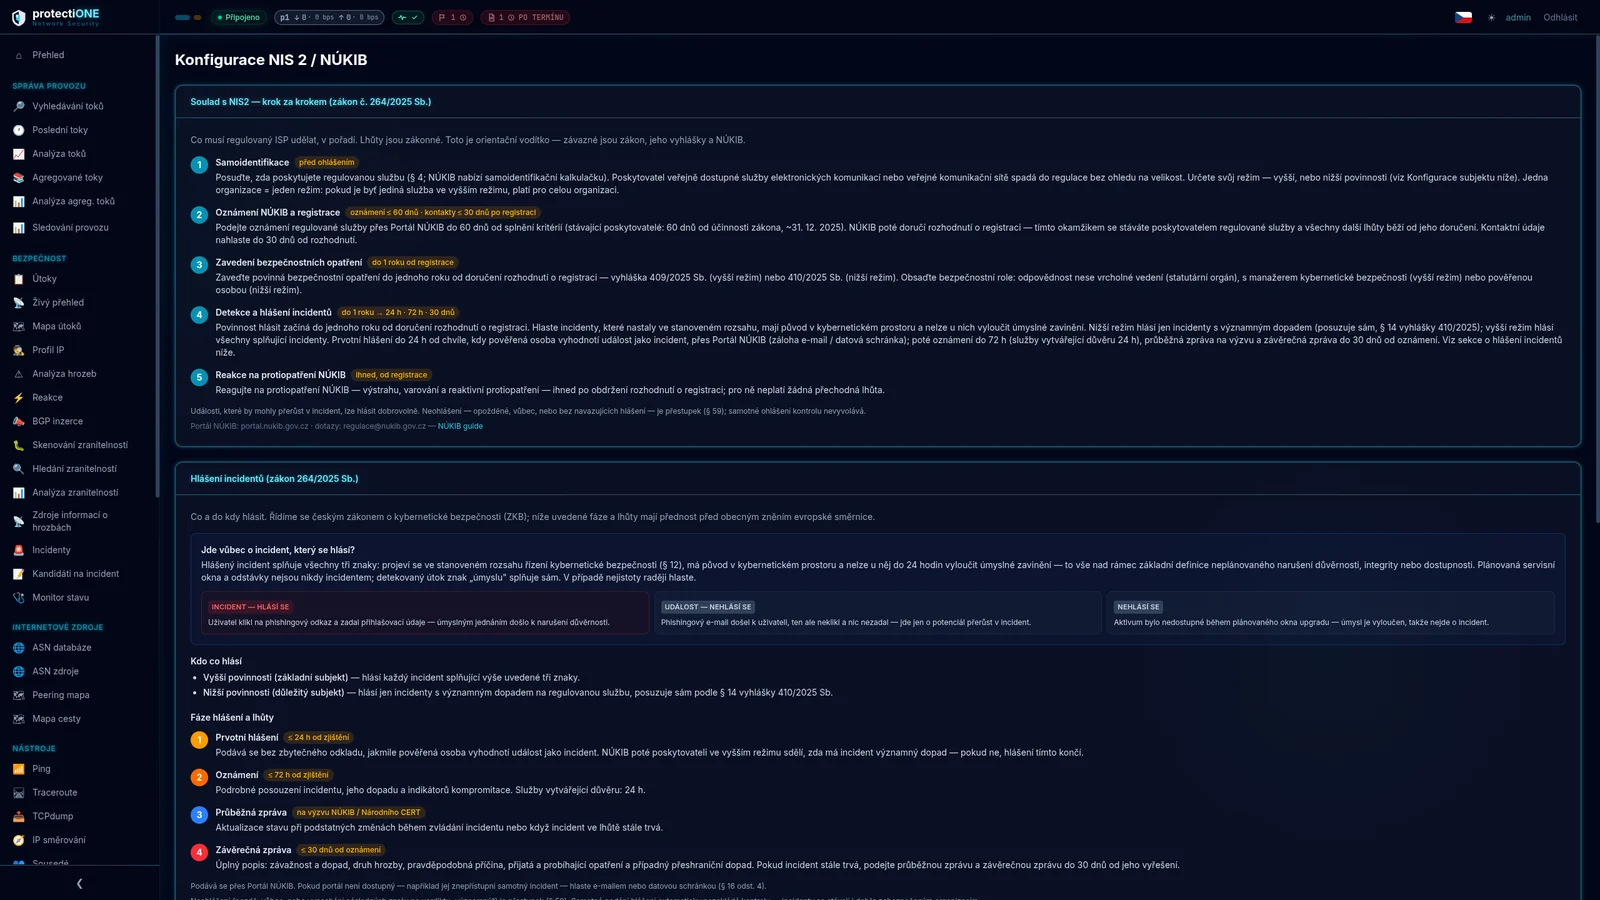
Nehlásenie – neskoro, vôbec, alebo vynechanie nadväzujúcich správ – je priestupok. Samotné hlásenie kontrolu nespúšťa; incidenty sa dejú aj dobre zabezpečeným organizáciám.
Nemusíte hádať, čo je hlásiteľný incident
Health Monitor sleduje dostupnosť služieb a výpadky sám zoskupuje do kandidátov na NIS2 incident – s vypočítaným dopadom a s odhadom, či príčina vyzerá na kybernetický útok.
Vy potom len rozhodnete. Prevádzkový výpadok zamietnete. Skutočný incident povýšite na hlásenie, ktoré je už predvyplnené a má pripojenú evidenciu: ktoré útoky, z akých adries, akej závažnosti.
Kde končí rola systému
Zákonná lehota začína bežať až vaším rozhodnutím – dovtedy vás systém len upozorňuje, že je čo posúdiť. Túto hranicu držíme zámerne: o tom, čo je incident, rozhoduje vaša zodpovedná osoba, nie softvér.
Technické riešenie
Rovnaká platforma, rovnaké funkcie, rovnaký dashboard. Líšia sa len tým, kde systém beží a komu patrí hardvér. Zistiť viac →
Ochrana pred DDoS
Systém útok spozná, pomenuje a dokáže ho zastaviť skôr, než vám zaplní linku – cez RTBH alebo FlowSpec u vášho upstream peera. Zistiť viac →
Flow monitoring
Zber z NetFlow v9, IPFIX aj mirroringu, kontext z databázy ASN a globálnych zdrojov hrozieb. Všetko nad jednými dátami a na jednej obrazovke. Zistiť viac →
Data retention
Prevádzkové a lokalizačné údaje uchovávať musíte tak či tak. U nás beží data retention nad rovnakými dátami ako monitoring a detekcia útokov – jeden systém namiesto dvoch. Zistiť viac →
Cenník a SLA
Predplatné podľa veľkosti siete, hardvér podľa diskového poľa a jasne dané ceny za SLA aj export dát. Zistiť viac →
Ukážeme vám systém na vašej sieti, nie na všeobecnom deme
Štyridsaťpäť minút, online, bez záväzku. Prejdeme spolu, ako by platforma vyzerala u vás – koľko systémov by nahradila, ako by u vás fungovalo hlásenie podľa NIS2 a čo by to znamenalo pre váš tím. Prezentáciu vedieme individuálne, takže odpovede sú konkrétne, nie všeobecné.