
NIS2 für Internetanbieter
Das tschechische Cybersicherheitsgesetz (Nr. 264/2025) gilt für jeden ISP unabhängig von der Größe. Das System führt Sie durch alle Pflichten – von der Einstufung bis zum Abschlussbericht.
Kein Fristenkalender. Eine Anleitung, was ein ISP nach dem Gesetz tun muss.
Das Modul bleibt nicht beim allgemeinen Wortlaut der Richtlinie. Es setzt die tschechische Umsetzung — Gesetz Nr. 264/2025 Slg. samt Verordnungen 409/2025 und 410/2025 Slg. — im Detail um. Der Pflichtenrahmen ist EU-weit derselbe; für andere nationale Umsetzungen passen wir das Modul an.
Bestimmt Ihr Regime
Ein Anbieter eines öffentlichen Kommunikationsnetzes oder -dienstes ist unabhängig von der Größe reguliert — die Ausnahme für Kleinunternehmen gilt für Sie nicht. Über das Regime entscheiden Unternehmensgröße oder Reichweite: höhere Pflichten ab 350.000 aktiven SIM oder 100.000 Festanschlüssen, sonst niedrigere Pflichten. Eine Organisation heißt ein Regime.
Entscheidet, was überhaupt ein Vorfall ist
Ein meldepflichtiger Vorfall hat drei Merkmale zugleich: Er trat im von Ihnen abgegrenzten Bereich des Sicherheitsmanagements auf, hat seinen Ursprung im Cyberraum, und eine vorsätzliche Ursache lässt sich binnen 24 Stunden nicht ausschließen. Das System kennt diese Merkmale und zeigt Ihnen, warum ein Ausfall zu melden ist und ein anderer nicht.
Überwacht alle fünf Phasen
Erstmeldung ≤ 24 h · Meldung ≤ 72 h (Vertrauensdienste 24 h) · Zwischenbericht auf Anforderung der Behörde · Statusbericht nach 30 Tagen, wenn der Vorfall noch offen ist · Abschlussbericht ≤ 30 Tage nach Behebung. Zu jeder Phase sehen Sie die verbleibende Zeit — oder die Überschreitung.
Kennt auch die übrigen Pflichten
Meldung an die Behörde, Kontaktdaten, Sicherheitsmaßnahmen innerhalb der gesetzlichen Frist sowie unverzügliche Reaktion auf Warnungen und reaktive Gegenmaßnahmen. Behördenkontakte samt Notfallnummern liegen direkt im System, aufgeteilt nach Ihrem Regime.
| Situation | Ergebnis |
|---|---|
| Nutzer klickte auf Phishing und gab Zugangsdaten ein | Vorfall — meldepflichtig |
| Phishing kam an, aber niemand klickte | Ereignis — nicht meldepflichtig |
| Ausfall während geplanter Wartung | Kein Vorfall — Vorsatz ausgeschlossen |
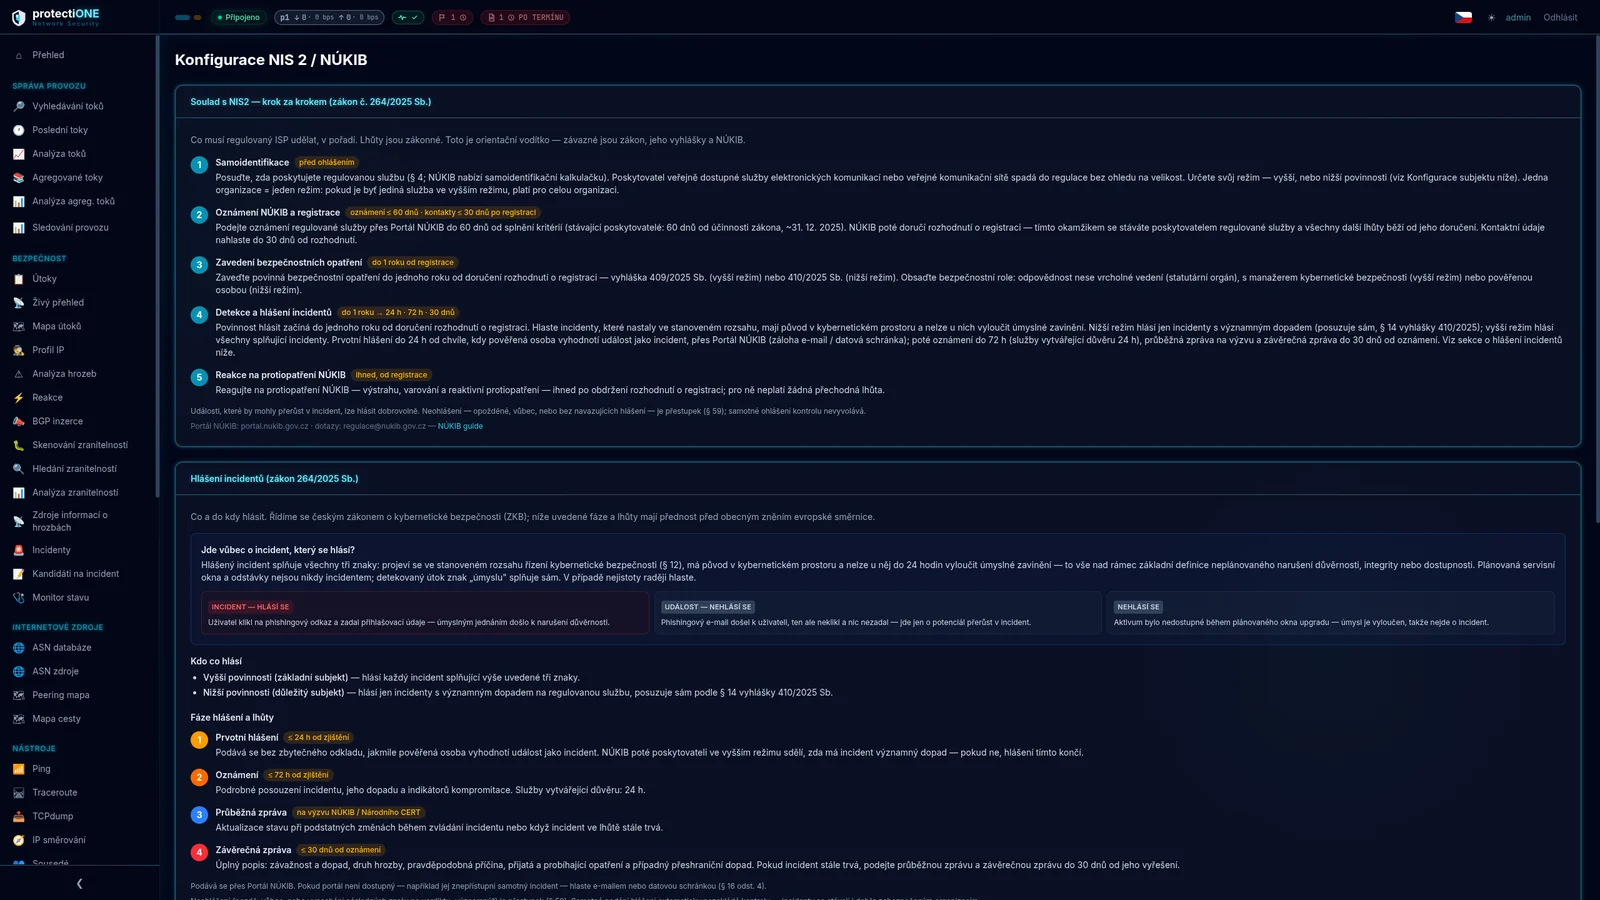
Nicht zu melden — zu spät, gar nicht oder unter Auslassung der Folgeberichte — ist eine Ordnungswidrigkeit. Die Meldung selbst löst keine Prüfung aus; Vorfälle treffen auch gut abgesicherte Organisationen.
Sie müssen nicht raten, was meldepflichtig ist
Health Monitor überwacht die Verfügbarkeit der Dienste und gruppiert Ausfälle selbst zu Kandidaten für einen NIS2-Vorfall — mit berechneter Auswirkung und einer Einschätzung, ob die Ursache nach einem Cyberangriff aussieht.
Sie entscheiden dann nur noch. Einen Betriebsausfall weisen Sie ab. Einen echten Vorfall stufen Sie zur Meldung hoch, die bereits vorausgefüllt ist und die Nachweise mitbringt: welche Angriffe, von welchen Adressen, mit welchem Schweregrad.
Wo die Rolle des Systems endet
Die gesetzliche Frist beginnt erst mit Ihrer Entscheidung — bis dahin weist das System nur darauf hin, dass es etwas zu bewerten gibt. Diese Grenze halten wir bewusst ein: Was ein Vorfall ist, entscheidet Ihre verantwortliche Person, nicht die Software.
Technische Lösung
Dieselbe Plattform, dieselben Funktionen, dasselbe Dashboard. Unterschiedlich ist nur, wo das System läuft und wem die Hardware gehört. Mehr erfahren →
DDoS-Schutz
Das System erkennt einen Angriff, benennt ihn und kann ihn stoppen, bevor er Ihre Leitung füllt – per RTBH oder FlowSpec bei Ihrem Upstream-Peer. Mehr erfahren →
Flow-Monitoring
Erfassung aus NetFlow v9, IPFIX und Port-Mirroring, Kontext aus der ASN-Datenbank und globalen Bedrohungsquellen. Alles auf denselben Daten, auf einem Bildschirm. Mehr erfahren →
Vorratsdatenspeicherung
Verkehrs- und Standortdaten müssen Sie ohnehin speichern. Bei uns läuft die Vorratsdatenspeicherung auf denselben Daten wie Monitoring und Angriffserkennung – ein System statt zwei. Mehr erfahren →
Preise und SLA
Abonnement nach Netzgröße, Hardware nach Disk-Array und klar ausgewiesene Preise für SLA und Datenexport. Mehr erfahren →
Wir zeigen Ihnen das System an Ihrem Netz, nicht an einer allgemeinen Demo
Fünfundvierzig Minuten, online, unverbindlich. Wir gehen gemeinsam durch, wie die Plattform bei Ihnen aussähe — wie viele Systeme sie ersetzen würde, wie die NIS2-Meldung bei Ihnen abliefe und was das für Ihr Team bedeutet. Wir führen einzeln durch, deshalb sind die Antworten konkret statt allgemein.