
NIS2 pro poskytovatele internetu
Zákon č. 264/2025 Sb. se týká každého ISP bez ohledu na velikost. Systém vás provede tím, co po vás chce – od určení režimu po závěrečnou zprávu.
Ne kalendář lhůt. Návod, co má ISP podle zákona udělat.
Systém nepracuje s obecným zněním evropské směrnice, ale s českým zákonem č. 264/2025 Sb. a jeho vyhláškami – 409/2025 Sb. pro vyšší režim, 410/2025 Sb. pro nižší. Rozdíl poznáte hned: místo „hlaste do 24 hodin“ vám řekne, do kterého režimu spadáte, odkdy vám běží lhůta, komu se hlásí a co má které hlášení obsahovat.
Určí váš režim
Poskytovatel veřejné komunikační sítě nebo služby je regulovaný bez ohledu na velikost – výjimka pro malé podniky se na vás nevztahuje. O režimu rozhoduje velikost podniku nebo dosah: vyšší povinnosti od 350 000 aktivních SIM nebo 100 000 pevných přípojek v ČR, jinak nižší povinnosti. Jedna organizace = jeden režim.
Rozhodne, co je vůbec incident
Hlásitelný incident má tři znaky současně: nastal ve vámi vymezeném rozsahu řízení bezpečnosti, má původ v kyberprostoru a úmyslnou příčinu nelze do 24 hodin vyloučit. Systém tyto znaky zná a ukáže vám, proč jeden výpadek hlásit musíte a jiný ne.
Hlídá všech pět fází
Prvotní hlášení ≤ 24 h · Oznámení ≤ 72 h (služby vytvářející důvěru 24 h) · Průběžná zpráva na vyžádání NÚKIB · Zpráva o stavu po 30 dnech, pokud je incident stále otevřený · Závěrečná zpráva ≤ 30 dní od vyřešení. U každé fáze vidíte, kolik času zbývá – nebo o kolik je po termínu.
Zná i zbytek povinností
Notifikace NÚKIB do 60 dnů, kontaktní údaje do 30 dnů od registračního rozhodnutí, bezpečnostní opatření do roka, reakce na výstrahy a reaktivní protiopatření bez odkladu. Kontakty na NÚKIB včetně datových schránek a nouzových čísel máte přímo v systému, rozdělené podle vašeho režimu.
| Situace | Výsledek |
|---|---|
| Uživatel klikl na phishing a zadal přihlašovací údaje | Incident – hlásí se |
| Phishing dorazil, ale nikdo neklikl | Událost – nehlásí se |
| Výpadek při plánované odstávce | Není incident – úmysl vyloučen |
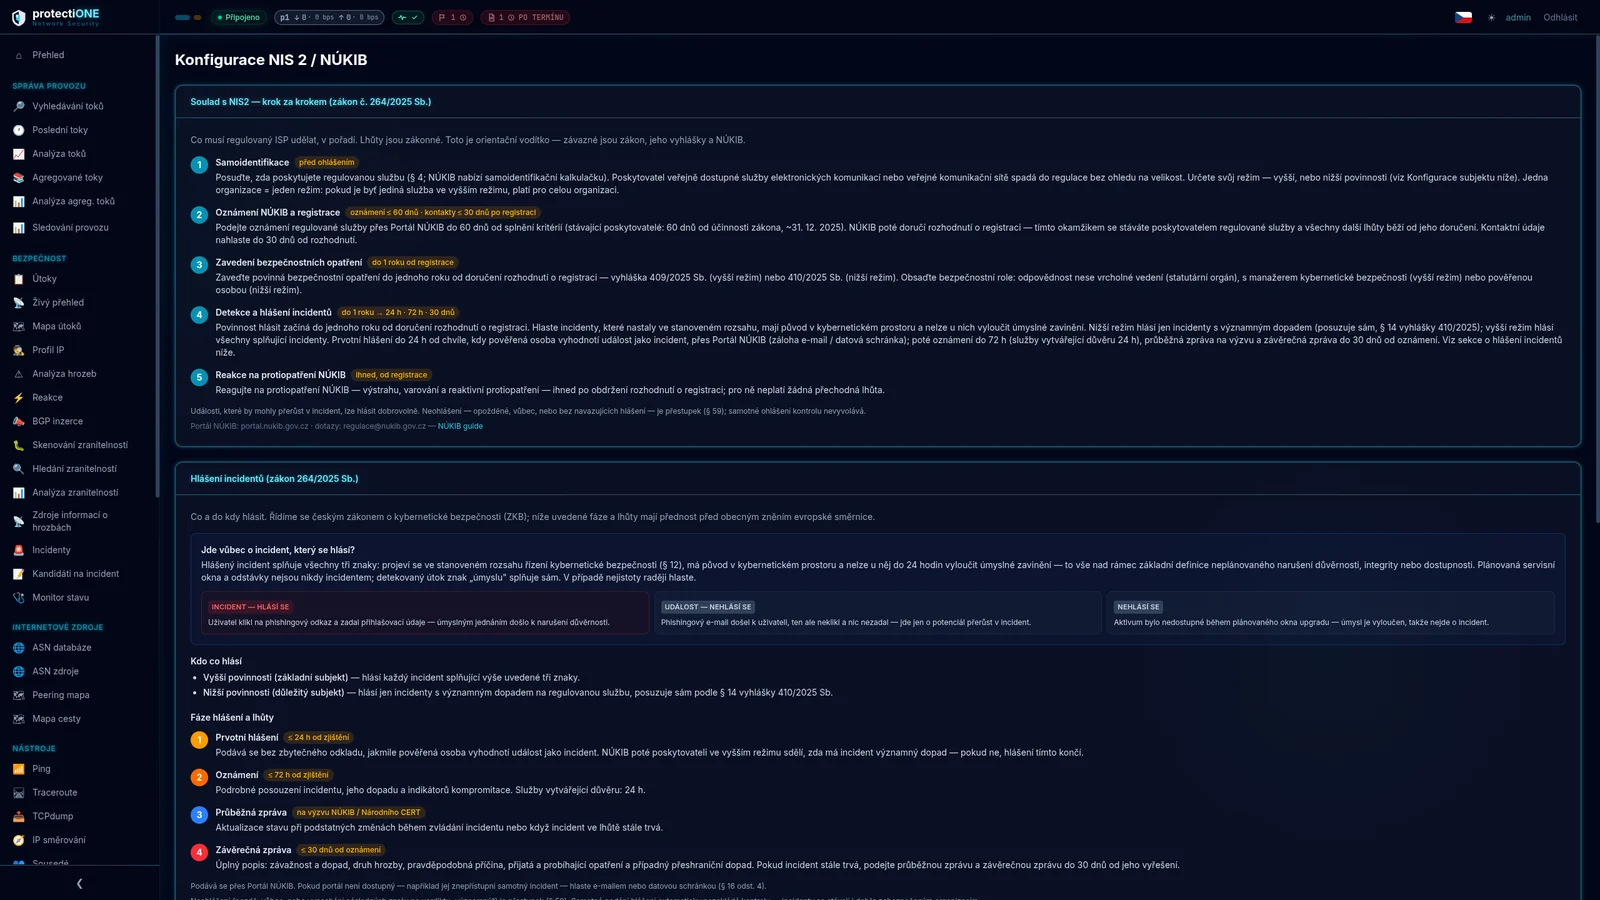
Nehlásit vůbec, hlásit pozdě nebo vynechat navazující zprávy je přestupek podle § 59. Samotné hlášení kontrolu nespouští; incidenty se dějí i dobře zabezpečeným organizacím.
Nemusíte hádat, co je hlásitelný incident
Health Monitor sleduje dostupnost služeb a výpadky sám seskupuje do kandidátů na NIS2 incident – s vypočteným dopadem a s odhadem, jestli příčina vypadá na kybernetický útok.
Vy pak jen rozhodnete. Provozní výpadek zamítnete. Skutečný incident povýšíte na hlášení, které je už předvyplněné a má připojenou evidenci: které útoky, z jakých adres, jaké závažnosti.
Kde končí role systému
Zákonná lhůta začíná běžet až vaším rozhodnutím – do té doby vás systém jen upozorňuje, že je co posoudit. Tuhle hranici držíme záměrně: o tom, co je incident, rozhoduje vaše odpovědná osoba, ne software.
Technické řešení
Stejná platforma, stejné funkce, stejný dashboard. Liší se jen tím, kde systém běží a komu patří hardware. Zjistit více →
Ochrana před DDoS
Systém útok pozná, pojmenuje a umí ho zastavit dřív, než vám zaplní linku – přes RTBH nebo FlowSpec u vašeho upstream peera. Zjistit více →
Flow monitoring
Sběr z NetFlow v9, IPFIX i mirroringu, kontext z databáze ASN a globálních zdrojů hrozeb. Všechno nad jedněmi daty a na jedné obrazovce. Zjistit více →
Data retention
Provozní a lokalizační údaje uchovávat musíte tak jako tak. U nás běží data retention nad stejnými daty jako monitoring a detekce útoků – jeden systém místo dvou. Zjistit více →
Ceník a SLA
Předplatné podle velikosti sítě, hardware podle diskového pole a jasně dané ceny za SLA i export dat. Zjistit více →
Ukážeme vám systém na vaší síti, ne na obecném demu
Čtyřicet pět minut, online, bez závazku. Projdeme spolu, jak by platforma vypadala u vás – kolik systémů by nahradila, jak by u vás fungovalo hlášení podle NIS2 a co by to znamenalo pro váš tým. Prezentaci vedeme individuálně, takže odpovědi jsou konkrétní, ne obecné.