
DDoS útok zastavíte u upstreamu, ne na vlastním uplinku
Systém útok pozná, pojmenuje a umí ho zastavit dřív, než vám zaplní linku – přes RTBH nebo FlowSpec u vašeho upstream peera.
Od detekce k reakci během sekund
Systém nejen detekuje. Umí útok zastavit u vašeho upstream peera – dřív, než vám zaplní uplink.
- RTBH blackhole – prefix se ohlásí upstreamu a provoz se zahodí u poskytovatele konektivity
- FlowSpec (strict) – cílené filtrovací pravidlo místo plošného zahození
- FlowSpec → RTBH – eskalace, když samotný FlowSpec nestačí
- URL callback (webhook) – napojení na vaše systémy
- SNMP trap a syslog – do vašeho monitoringu a SIEM
- E-mail a událost do konzole i operátorského logu
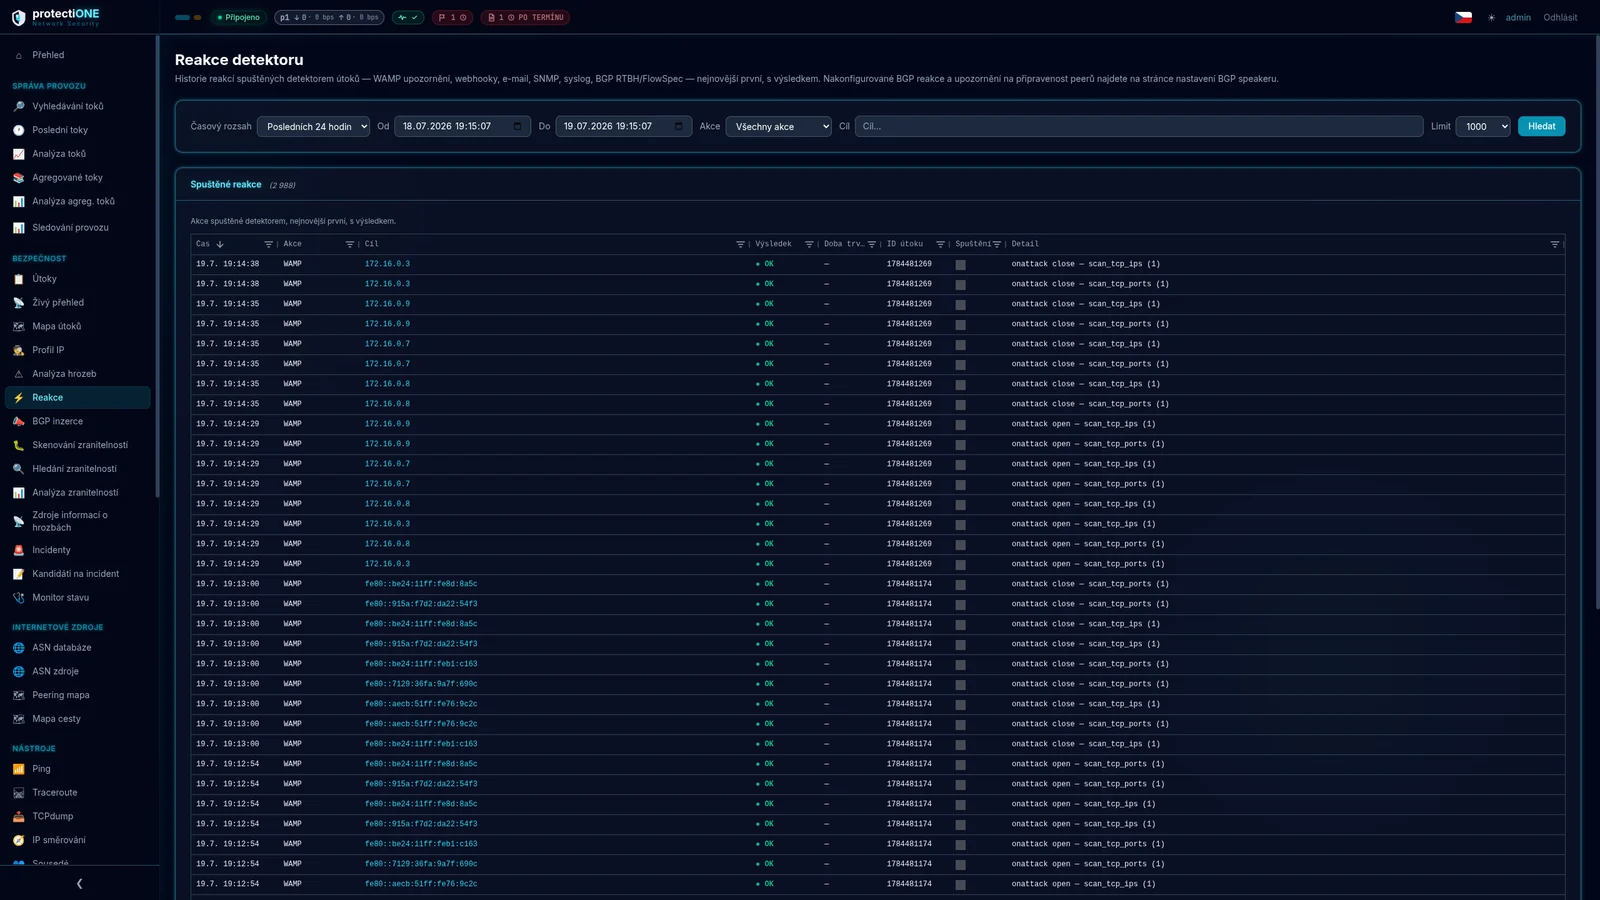
Od flow záznamu k zablokované IP adrese
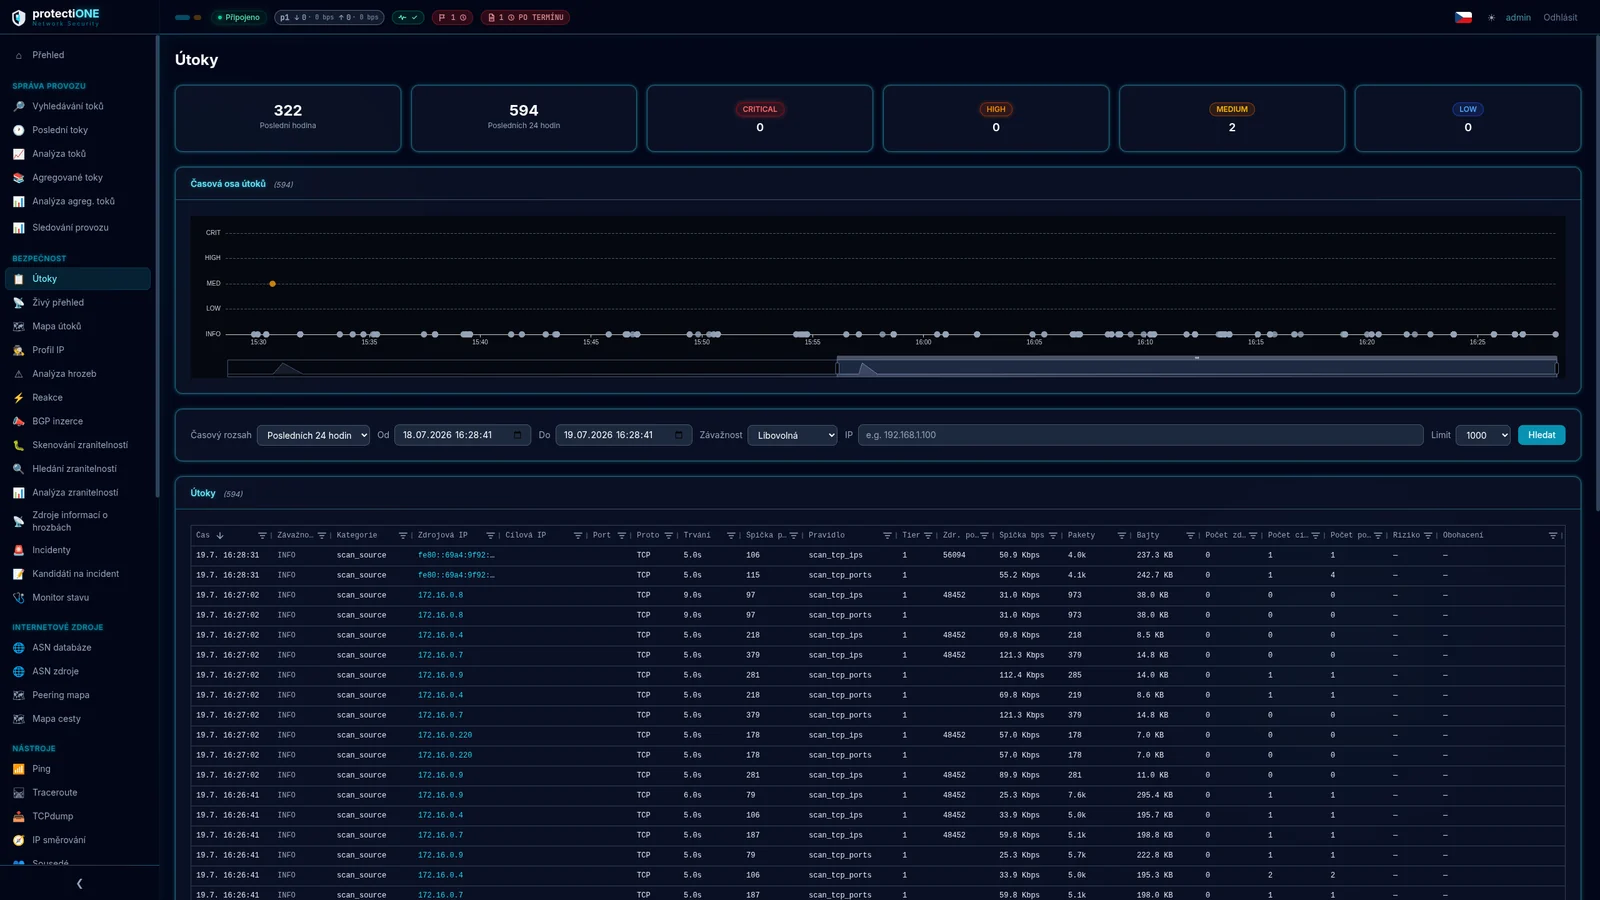
Automatická detekce hrozeb
22 předdefinovaných pravidel ve třech rodinách: záplavy na vaše adresy, záplavy z jednoho vašeho hosta a…
Automatická detekce hrozeb
22 předdefinovaných pravidel ve třech rodinách: záplavy na vaše adresy, záplavy z jednoho vašeho hosta a…
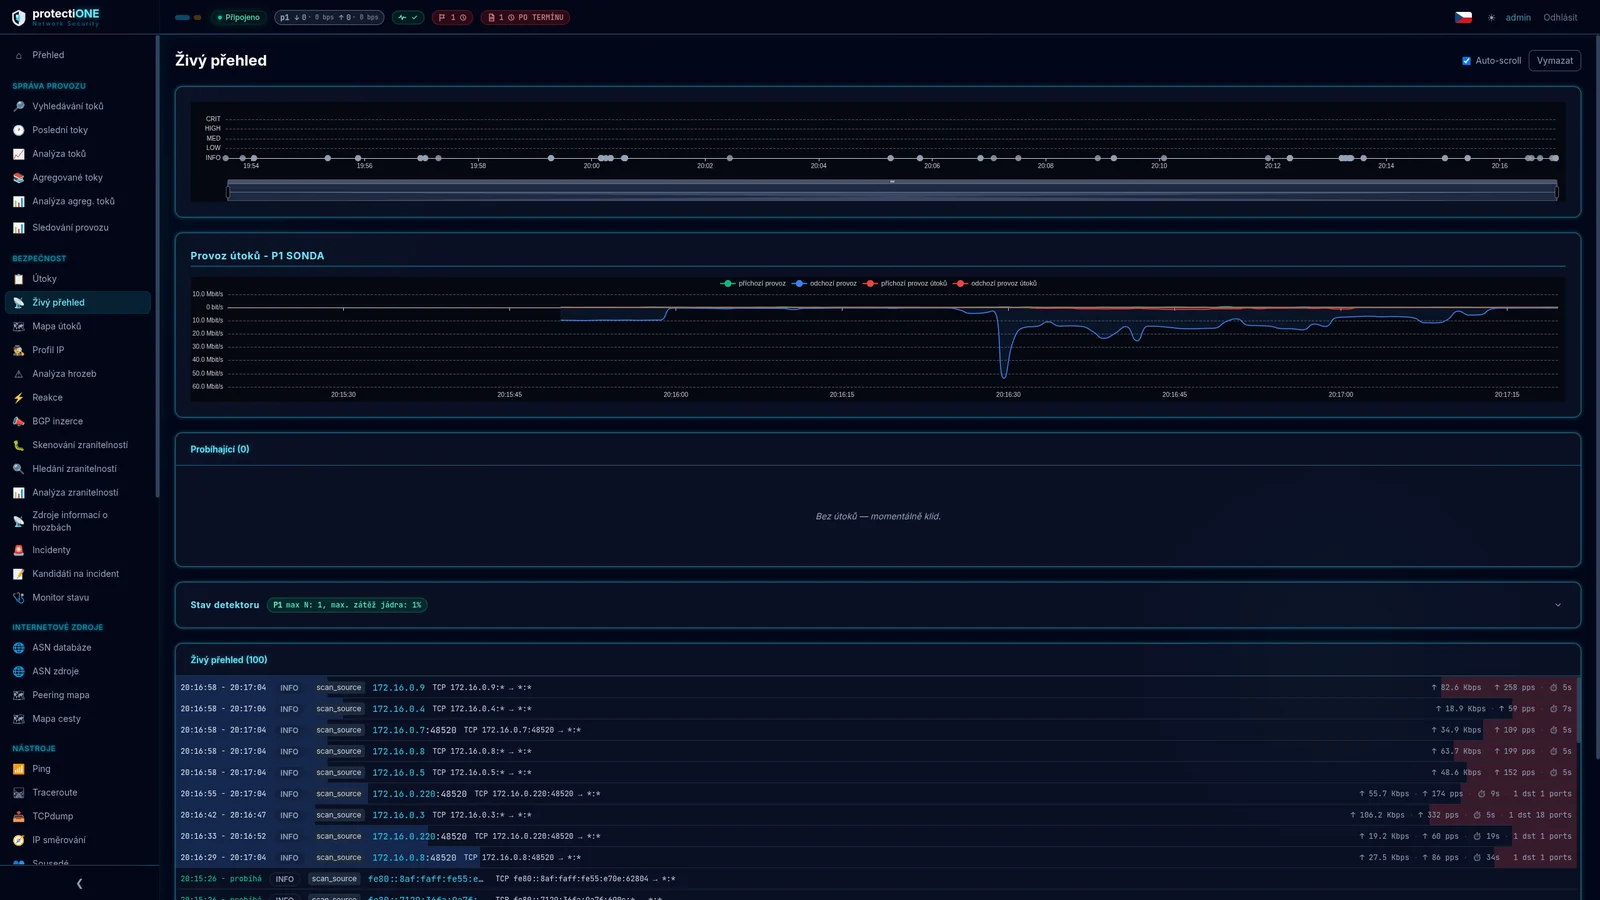
Od upozornění k doložené odpovědi
Každý detekovaný útok lze rozebrat do hloubky – podle jeho identifikátoru nebo prověřením konkrétní IP adresy…
Od upozornění k doložené odpovědi
Každý detekovaný útok lze rozebrat do hloubky – podle jeho identifikátoru nebo prověřením konkrétní IP adresy…
- Traffic Patterns – vzory, které se v provozu opakují
- Incident Simulation – nanečisto si vyzkoušíte, jak reakce proběhne, než přijde ostrá
- Uložené forenzní analýzy s exportem
Na co se ptají nejčastěji
Jak rychle systém pozná útok?
Z mirrorovaného rozhraní během sekund. Záznamy z IPFIX a NetFlow v9 exportérů dorazí podle nastavení vašeho routeru za 15 až 60 sekund po skončení spojení – systém je vyhodnotí také a označí jako opožděné, abyste rozeznali, co se děje teď a co se stalo před chvílí.
Nebude nám to hlásit útoky, které žádné nejsou?
Citlivost se nastavuje jedním přepínačem ve čtyřech stupních – od vysoké pro klidné sítě po velmi nízkou pro páteřní sítě a tranzit, kde se má ozvat jen opravdu velký útok. Každý jednotlivý práh jde doladit zvlášť a adresy, na které se nikdy nemá reagovat, se zapisují do whitelistu.
Co když je detekce chybná a systém začne blokovat?
U každé reakce nastavíte, od jaké závažnosti se spouští. Whitelist funguje i granulárně – pro konkrétní IP, port nebo protokol zvlášť, a odděleně pro LAN a WAN stranu. Aktivní blackholy jsou v jedné tabulce a kterýkoli lze jedním kliknutím stáhnout.
Technické řešení
Stejná platforma, stejné funkce, stejný dashboard. Liší se jen tím, kde systém běží a komu patří hardware. Zjistit více →
NIS2 / NÚKIB
Zákon č. 264/2025 Sb. se týká každého ISP bez ohledu na velikost. Systém vás provede tím, co po vás chce – od určení režimu po závěrečnou zprávu. Zjistit více →
Flow monitoring
Sběr z NetFlow v9, IPFIX i mirroringu, kontext z databáze ASN a globálních zdrojů hrozeb. Všechno nad jedněmi daty a na jedné obrazovce. Zjistit více →
Data retention
Provozní a lokalizační údaje uchovávat musíte tak jako tak. U nás běží data retention nad stejnými daty jako monitoring a detekce útoků – jeden systém místo dvou. Zjistit více →
Ceník a SLA
Předplatné podle velikosti sítě, hardware podle diskového pole a jasně dané ceny za SLA i export dat. Zjistit více →
Ukážeme vám systém na vaší síti, ne na obecném demu
Čtyřicet pět minut, online, bez závazku. Projdeme spolu, jak by platforma vypadala u vás – kolik systémů by nahradila, jak by u vás fungovalo hlášení podle NIS2 a co by to znamenalo pro váš tým. Prezentaci vedeme individuálně, takže odpovědi jsou konkrétní, ne obecné.