
Pět systémů, jeden dashboard, jedna databáze.
Flow monitoring, data retention, threat intelligence, skenování zranitelností a NIS2 podle českého zákona běží na jedné platformě. Útok zastavíte přes RTBH u upstreamu a hlášení pro NÚKIB máte předvyplněné dřív, než ho začnete psát.
Vyberte si, odkud přicházíte
Network Security pro ISP a operátory
Jedna platforma místo pěti systémů. Pro regionální ISP, městské operátory a datová centra.
- Flow monitoring a ochrana před DDoS (RTBH, FlowSpec)
- Data retention podle § 97 ZEK
- Hlášení NIS2 pro NÚKIB
- Nasazení do 48 hodin
AI a kybernetická bezpečnost pro vaši organizaci
Pro firmy, obce a úřady, které chtějí mít AI a bezpečnost pod kontrolou bez vlastního bezpečnostního týmu.
- AI audit od 29 000 Kč
- AI Shield Monitor na webu i v mobilu
- Zákon o kybernetické bezpečnosti
- Ochrana před DDoS přes vašeho ISP
Kolik systémů dnes používáte?
Typický ISP provozuje pět oddělených nástrojů, pět licencí a pět míst, kde se hledá kontext. Každý další systém zvyšuje složitost, náklady na integraci i riziko, že se něco ztratí mezi nimi.
Flow monitoring
Samostatný kolektor, samostatná databáze, samostatná licence.
Data retention
Zákonná povinnost řešená dalším systémem a dalším úložištěm.
Threat intelligence
Feedy, které se někam stahují a někde vyhodnocují – jinde než flow.
Vulnerability scanner
Další nástroj, další konzole, další report, který nikdo nespojí s provozem.
Evidence NIS2
Tabulky, sdílené dokumenty a lhůty hlídané ručně.
Jedna platforma. Jedna databáze. Jeden dashboard.
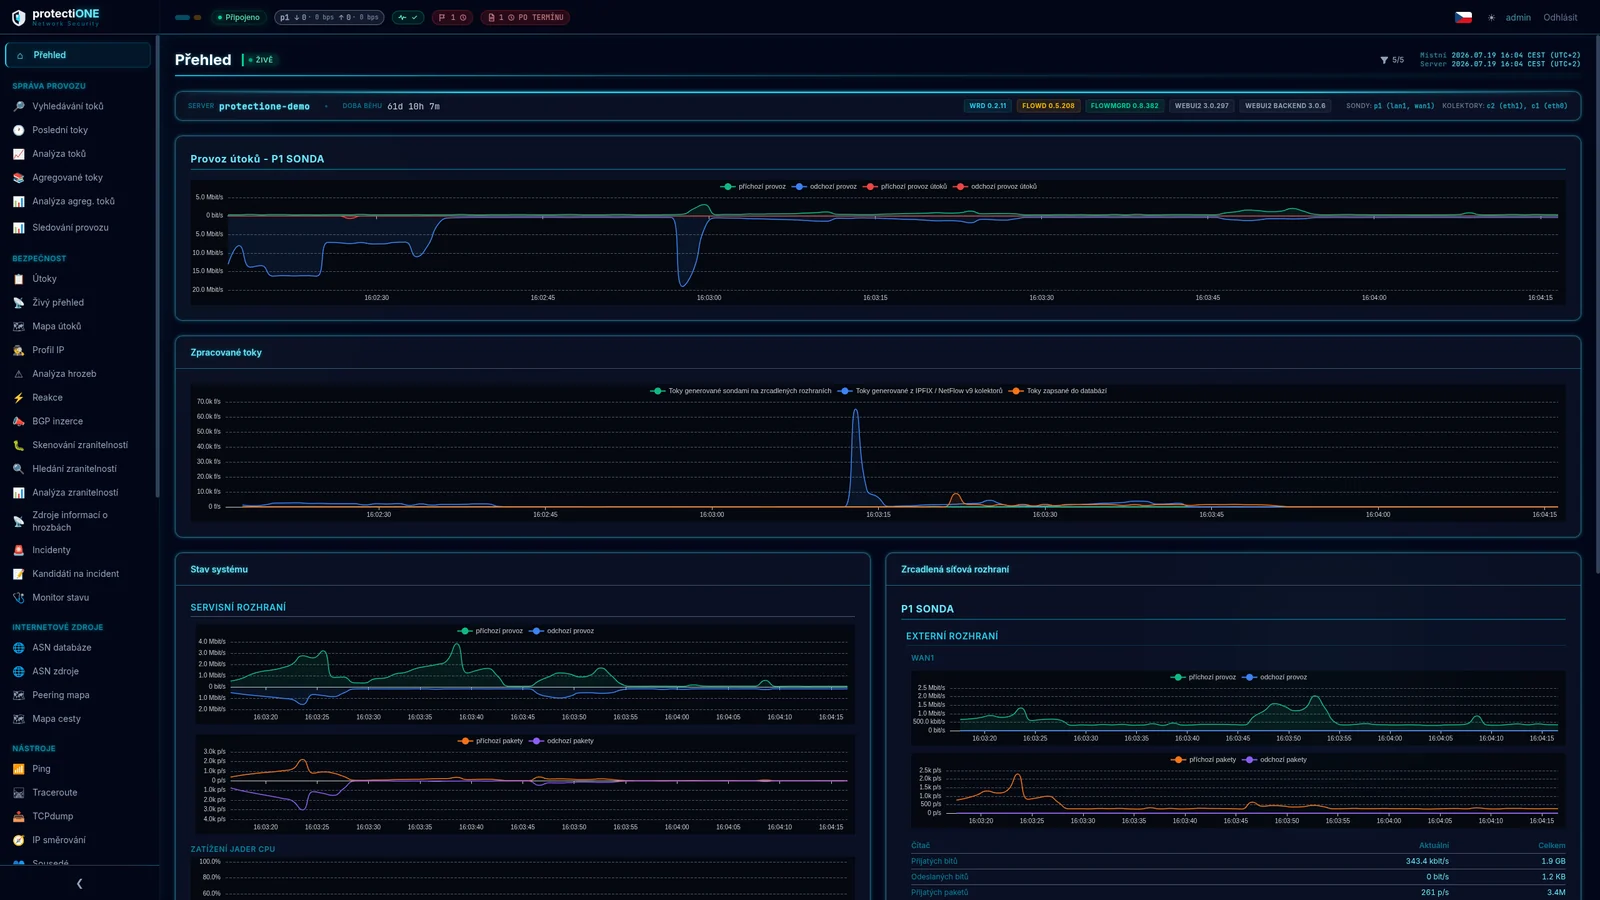
Všech pět oblastí běží nad stejnými daty. Když ve flow záznamu narazíte na podezřelou adresu, reputace, ASN, historie útoků i vazba na otevřený incident jsou na téže obrazovce.
- Sběr z NetFlow v9, IPFIX, packet mirroringu i TCPdump – z více kolektorů, lokalit a datových center současně
- Detekce, kontext a reakce nad jedním datovým modelem, ne přes tři integrace
- Jedna evidence pro provoz i pro regulátora
- Distribuovaná architektura, která roste se sítí – nemusíte ji dimenzovat dopředu na cílový stav
Podívejte se, pak to zkuste na svých datech
Záznam z živého systému ukazuje cestu od flow záznamu k zablokované adrese a k předvyplněnému hlášení. Video je hezké, ale rozhodovat se podle cizích dat nedává smysl – proto nabízíme demo na vašem provozu.
Demo na vašich datech
Nasadíme systém do vaší sítě a necháme ho běžet na skutečném provozu. Uvidíte vlastní toky, vlastní útoky a vlastní zranitelnosti – ne připravenou ukázku.
- 30 dní v plné verzi Complete, bez omezení funkcí
- Nasazení cloudové verze do 48 hodin
- Bez závazku – když to nesedne, systém prostě vypneme
- Na konci dostanete přehled toho, co systém ve vaší síti našel
Navrženo pro síťové operátory
Pro poskytovatele internetového připojení a provozovatele síťové infrastruktury – ne obecný bezpečnostní nástroj, který se k ISP dostal až později.
Regionální ISP
Poskytovatelé internetu provozující vlastní síťovou infrastrukturu v regionech.
Městští operátoři
Operátoři městských sítí a metropolitních optických infrastruktur.
Telco společnosti
Telekomunikační operátoři s komplexní páteřní infrastrukturou.
Datová centra
Provozovatelé colocation center a cloudové infrastruktury.
Kritická infrastruktura
Poskytovatelé konektivity pro kritické státní a průmyslové sítě.
Co jinde nedostanete v jednom balíku
Ochrana před DDoS
Útok systém pozná a zastaví u vašeho upstream peera přes RTBH nebo FlowSpec – dřív, než vám zaplní uplink. Zjistit více →
Flow monitoring, RPKI a ASN
Každý tok s reputací, vlastníkem a cestou. 140 315 ASN, validace RPKI a detekce únosů prefixů. Zjistit více →
NIS2 a hlášení pro NÚKIB
Průvodce podle zákona č. 264/2025 Sb.: váš režim, lhůty a předvyplněná hlášení. Zjistit více →
Data retention
Provozní údaje podle § 97 na serveru ve vaší síti. Data neopustí rack. Zjistit více →
Od flow záznamu k zablokované IP adrese
Hloubková analýza provozu, detekce hrozeb, mitigace a regulatorní podpora nad jedněmi daty.
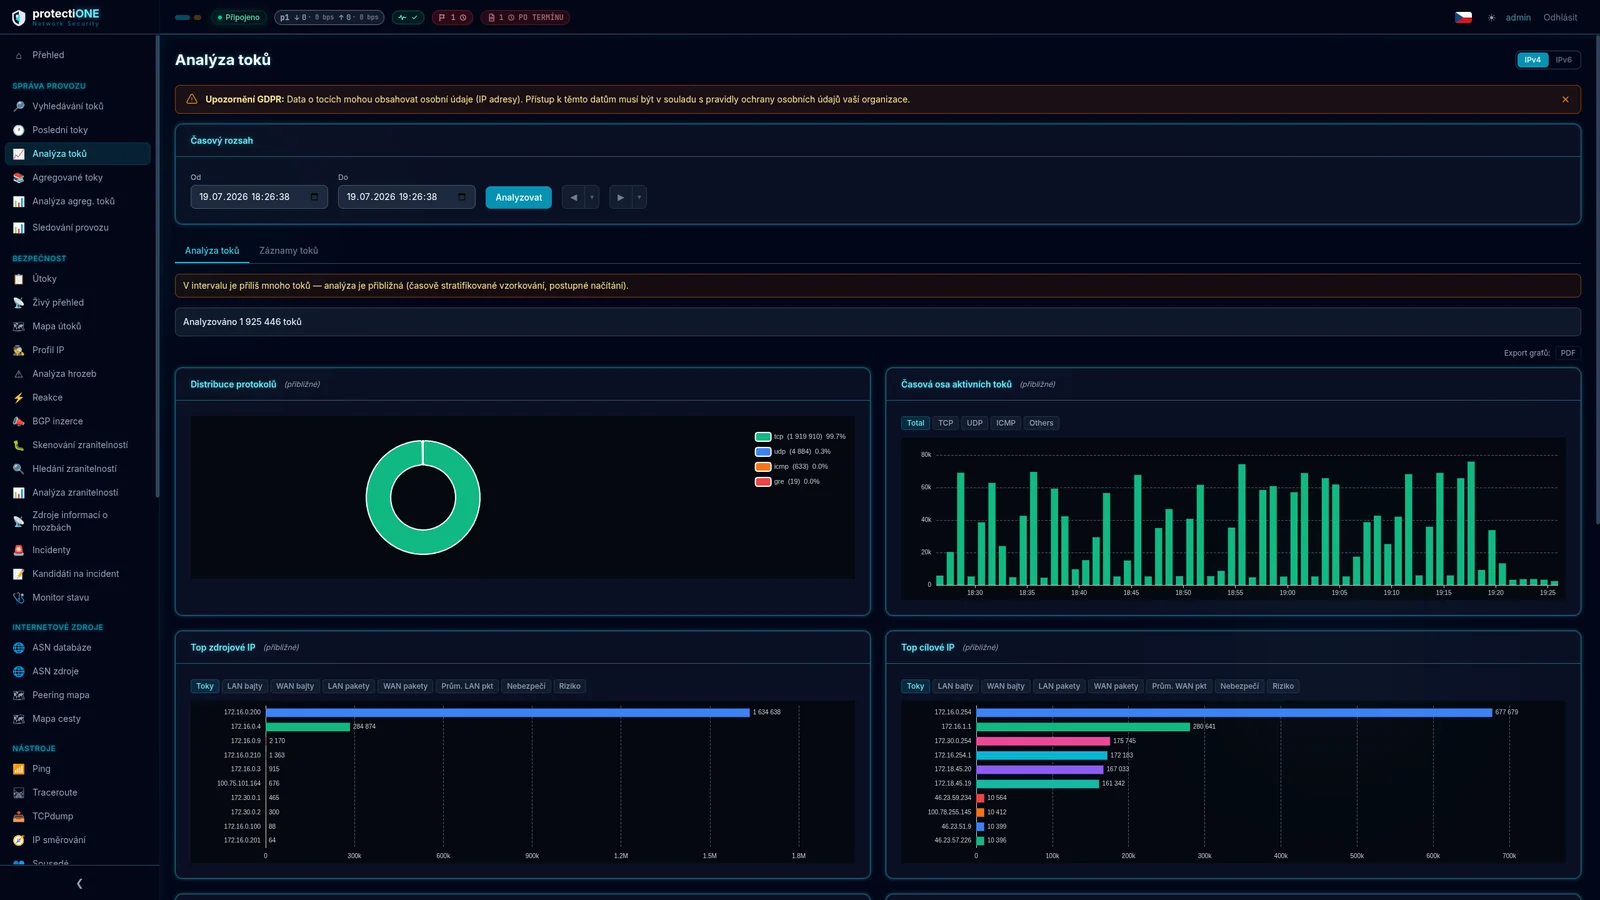
Deep flow inspekce
Analýza každého IP toku v reálném čase.
Deep flow inspekce
Analýza každého IP toku v reálném čase.
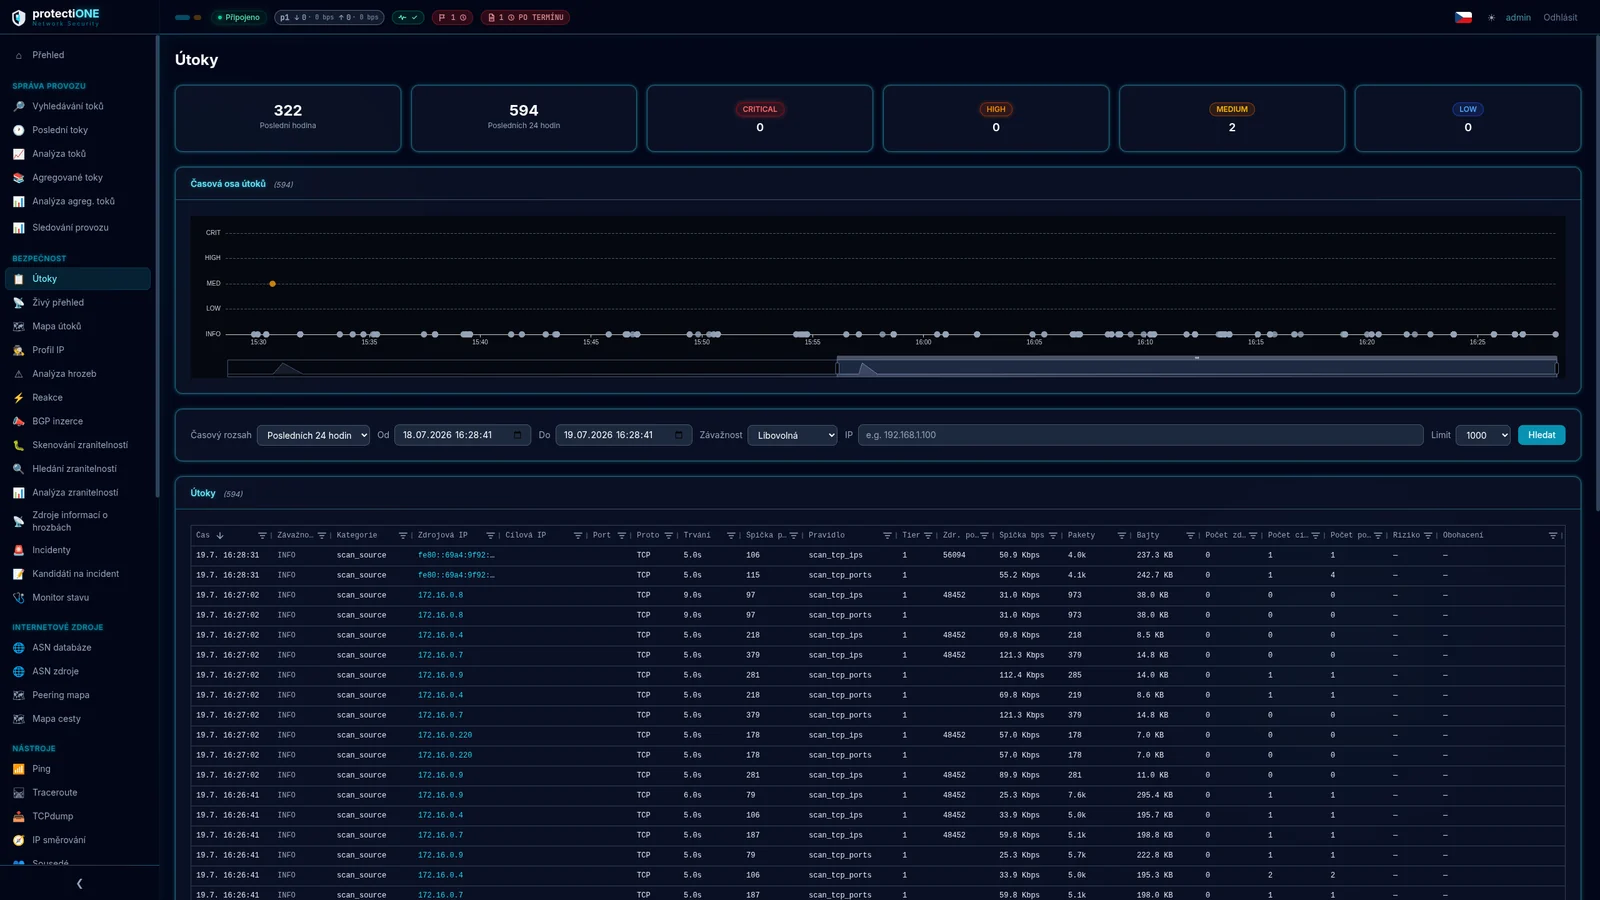
Automatická detekce hrozeb
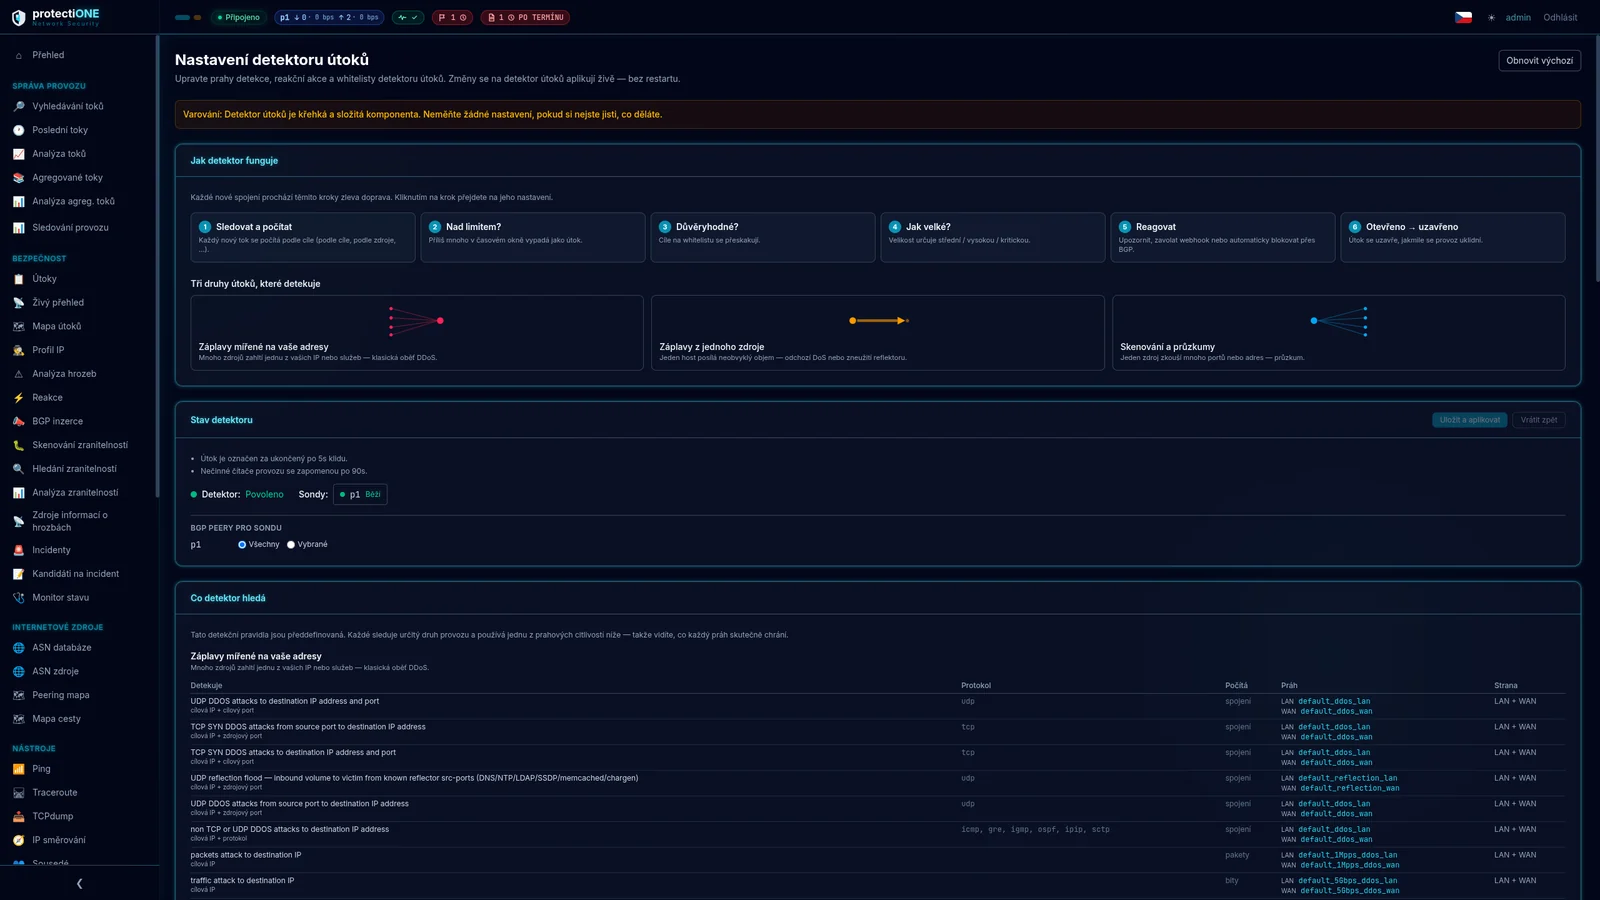
22 předdefinovaných pravidel ve třech rodinách: záplavy na vaše adresy, záplavy z jednoho vašeho hosta a…
Automatická detekce hrozeb
22 předdefinovaných pravidel ve třech rodinách: záplavy na vaše adresy, záplavy z jednoho vašeho hosta a…
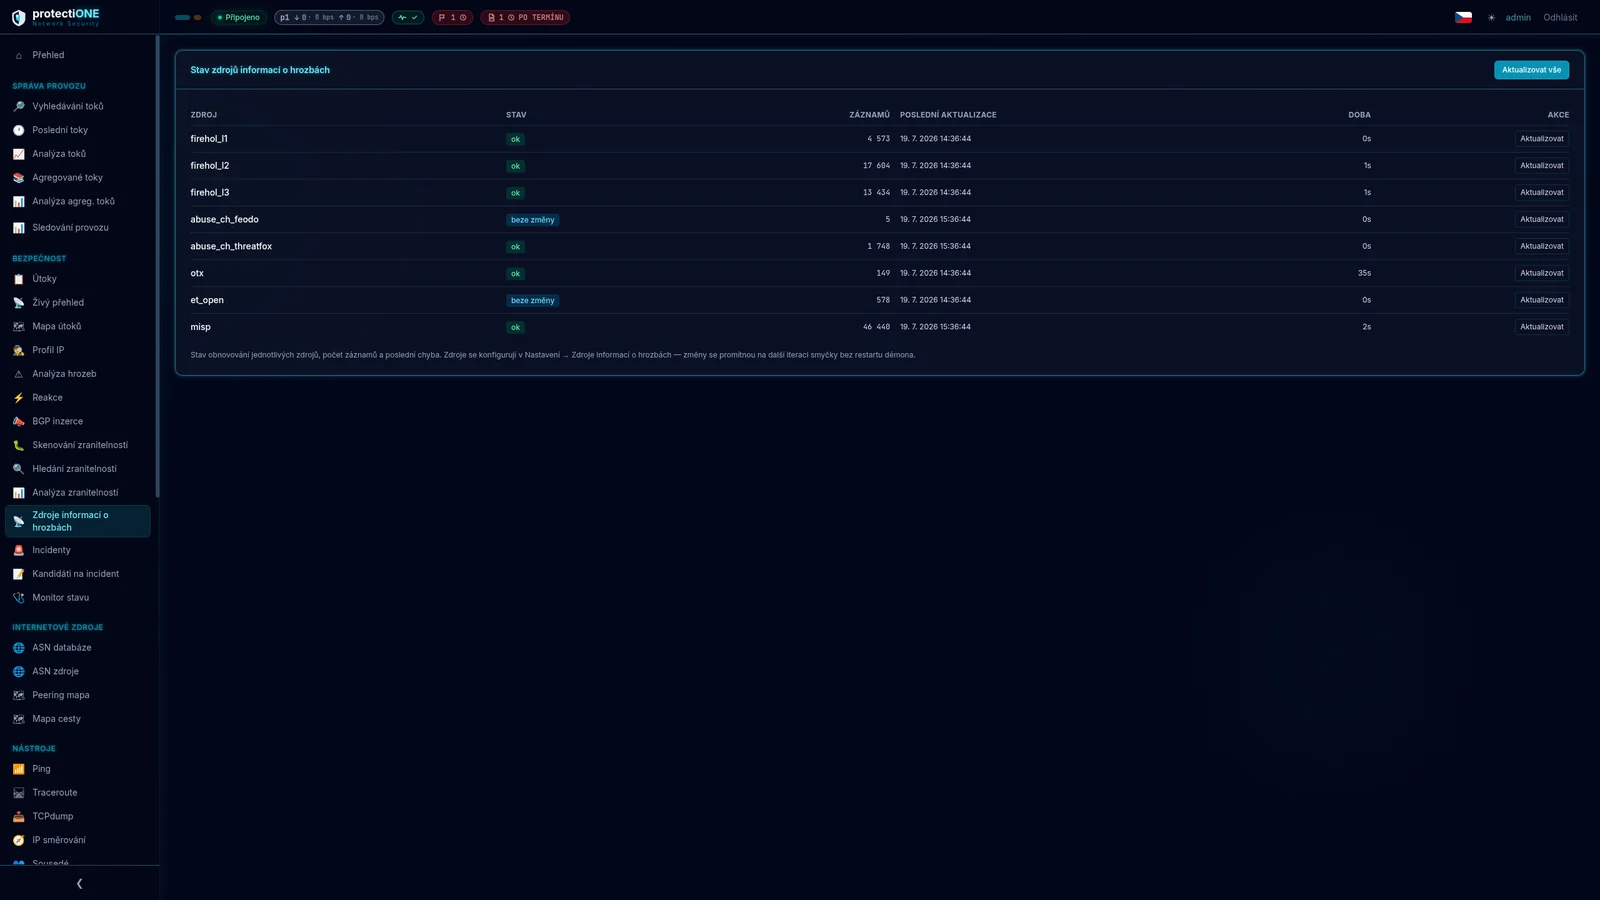
Kontext z globálních zdrojů hrozeb
Každý tok se obohacuje o reputaci zdroje z osmi feedů – FireHOL, abuse.ch Feodo a ThreatFox…
Kontext z globálních zdrojů hrozeb
Každý tok se obohacuje o reputaci zdroje z osmi feedů – FireHOL, abuse.ch Feodo a ThreatFox…
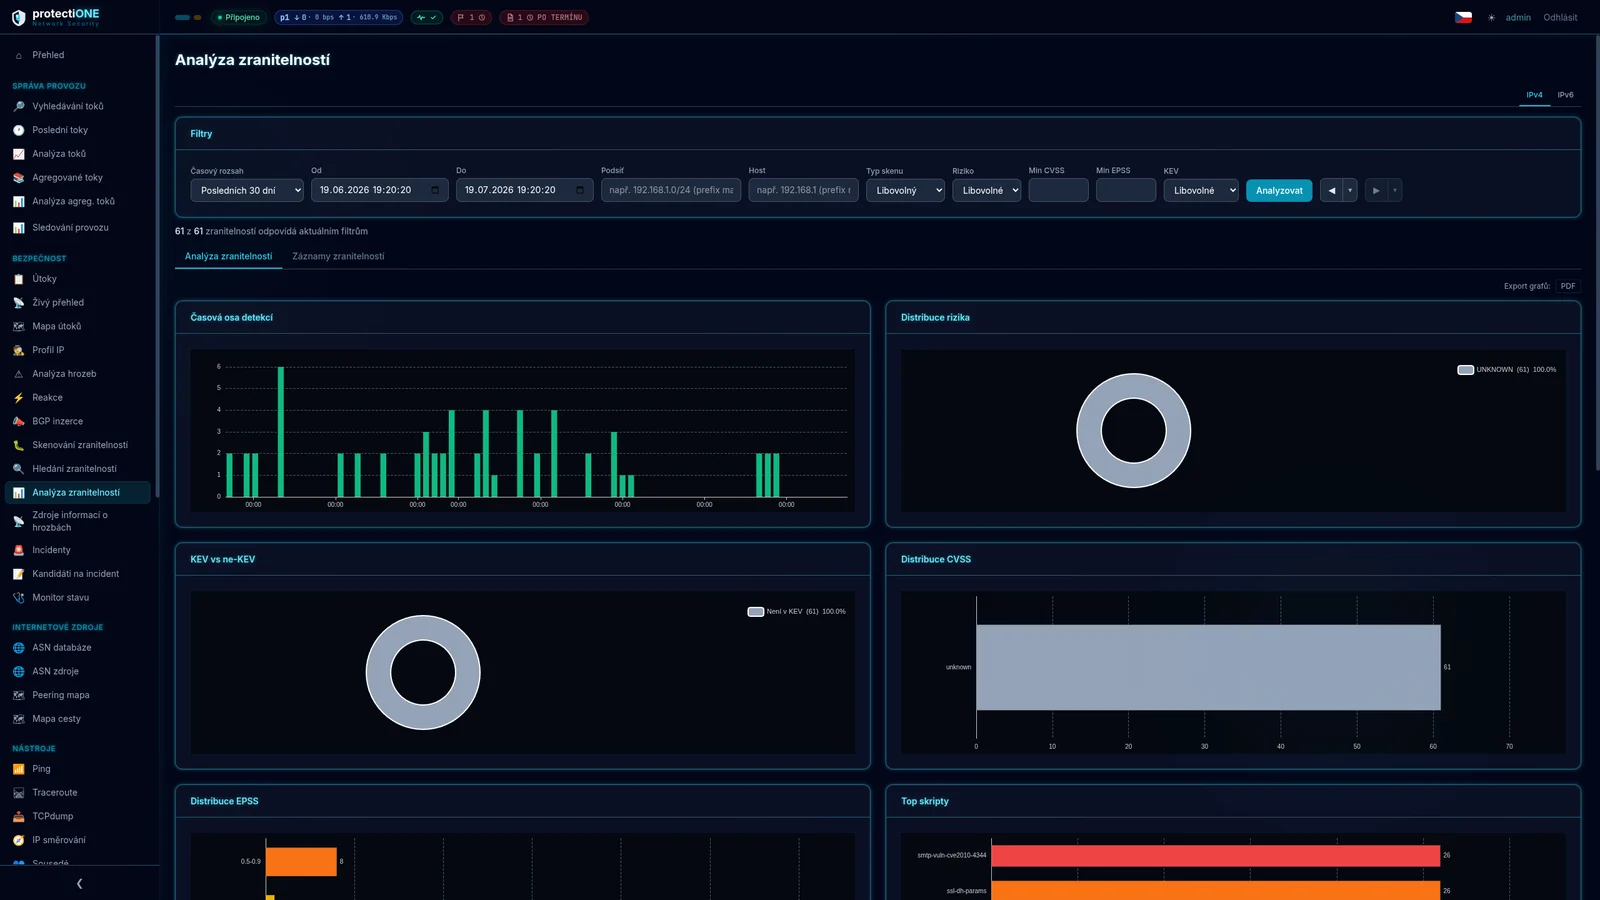
Analýza zranitelností
Analýza zranitelností
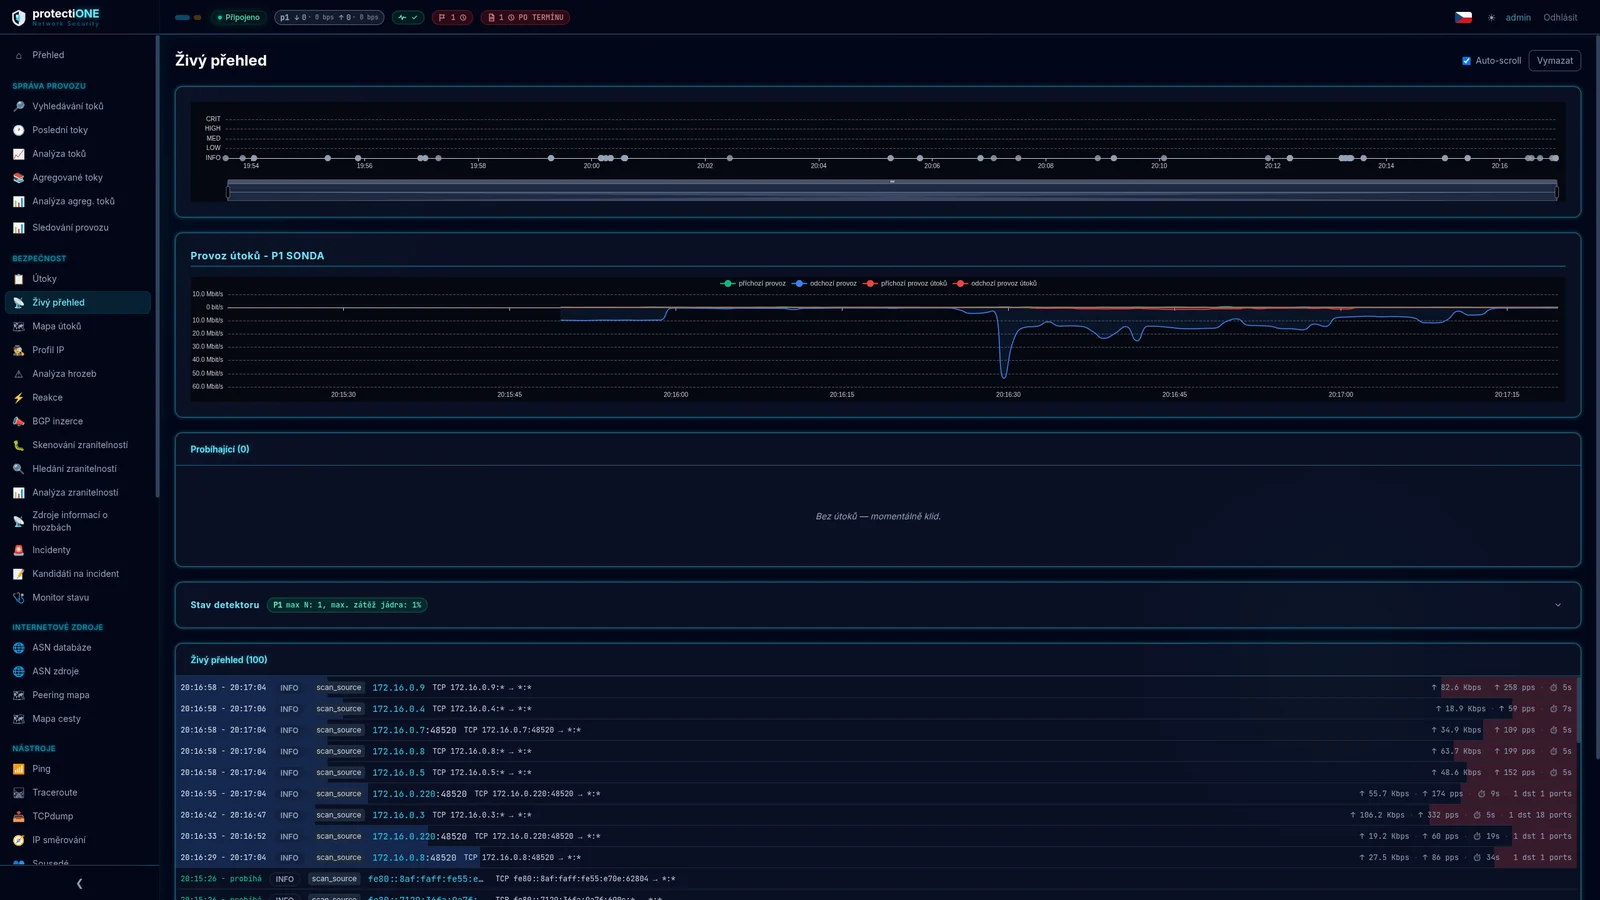
Od upozornění k doložené odpovědi
Každý detekovaný útok lze rozebrat do hloubky – podle jeho identifikátoru nebo prověřením konkrétní IP adresy…
Od upozornění k doložené odpovědi
Každý detekovaný útok lze rozebrat do hloubky – podle jeho identifikátoru nebo prověřením konkrétní IP adresy…
- Traffic Patterns – vzory, které se v provozu opakují
- Incident Simulation – nanečisto si vyzkoušíte, jak reakce proběhne, než přijde ostrá
- Uložené forenzní analýzy s exportem
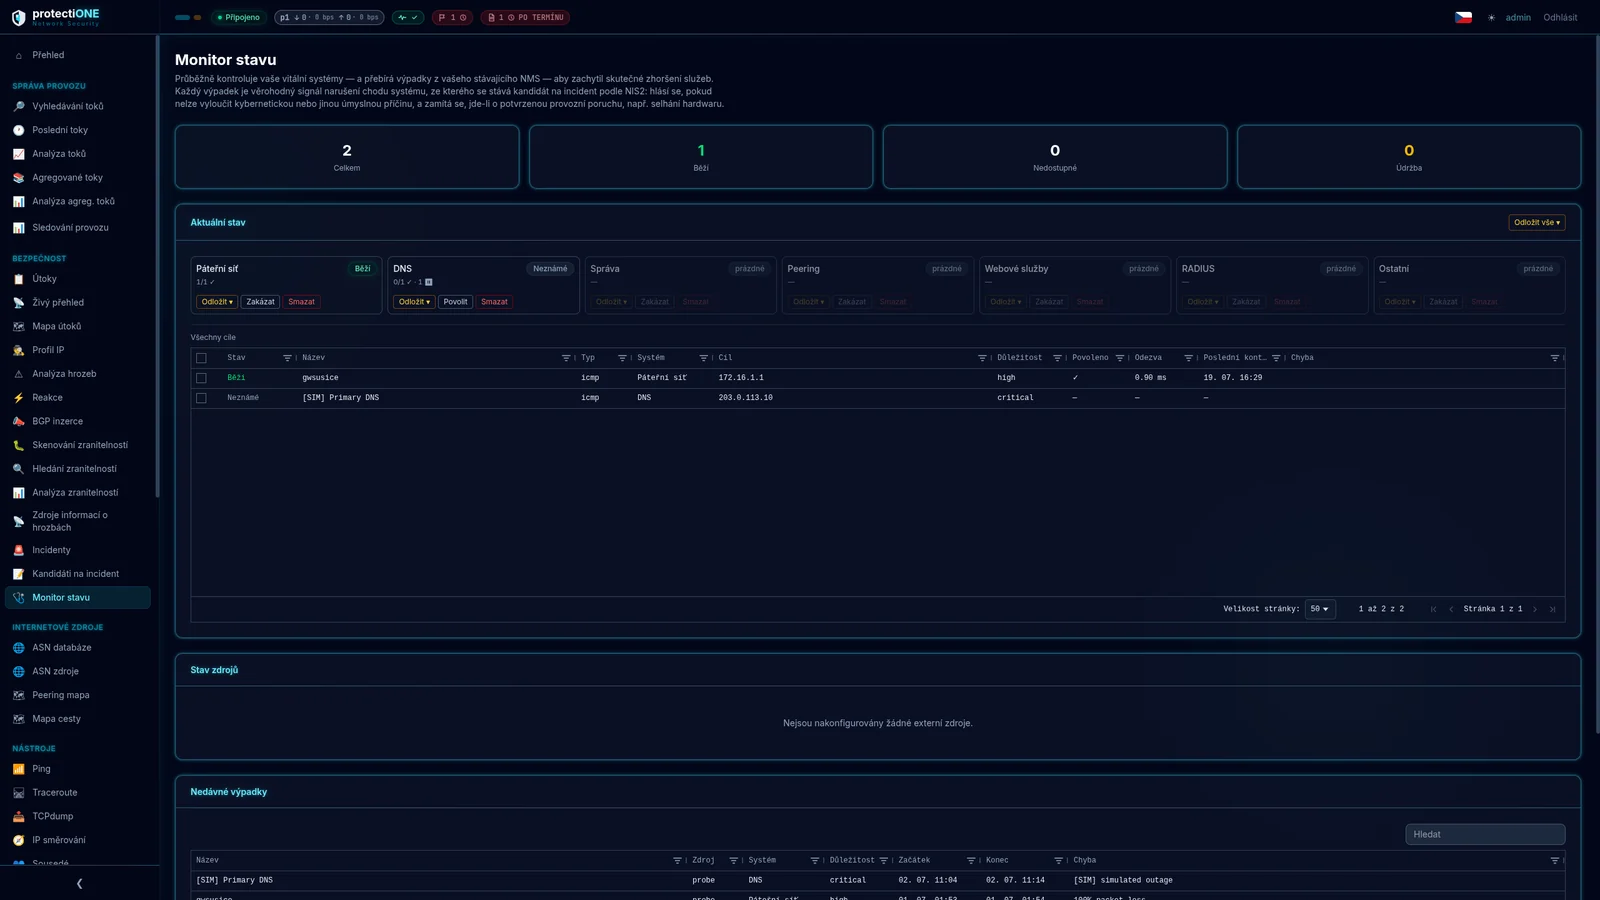
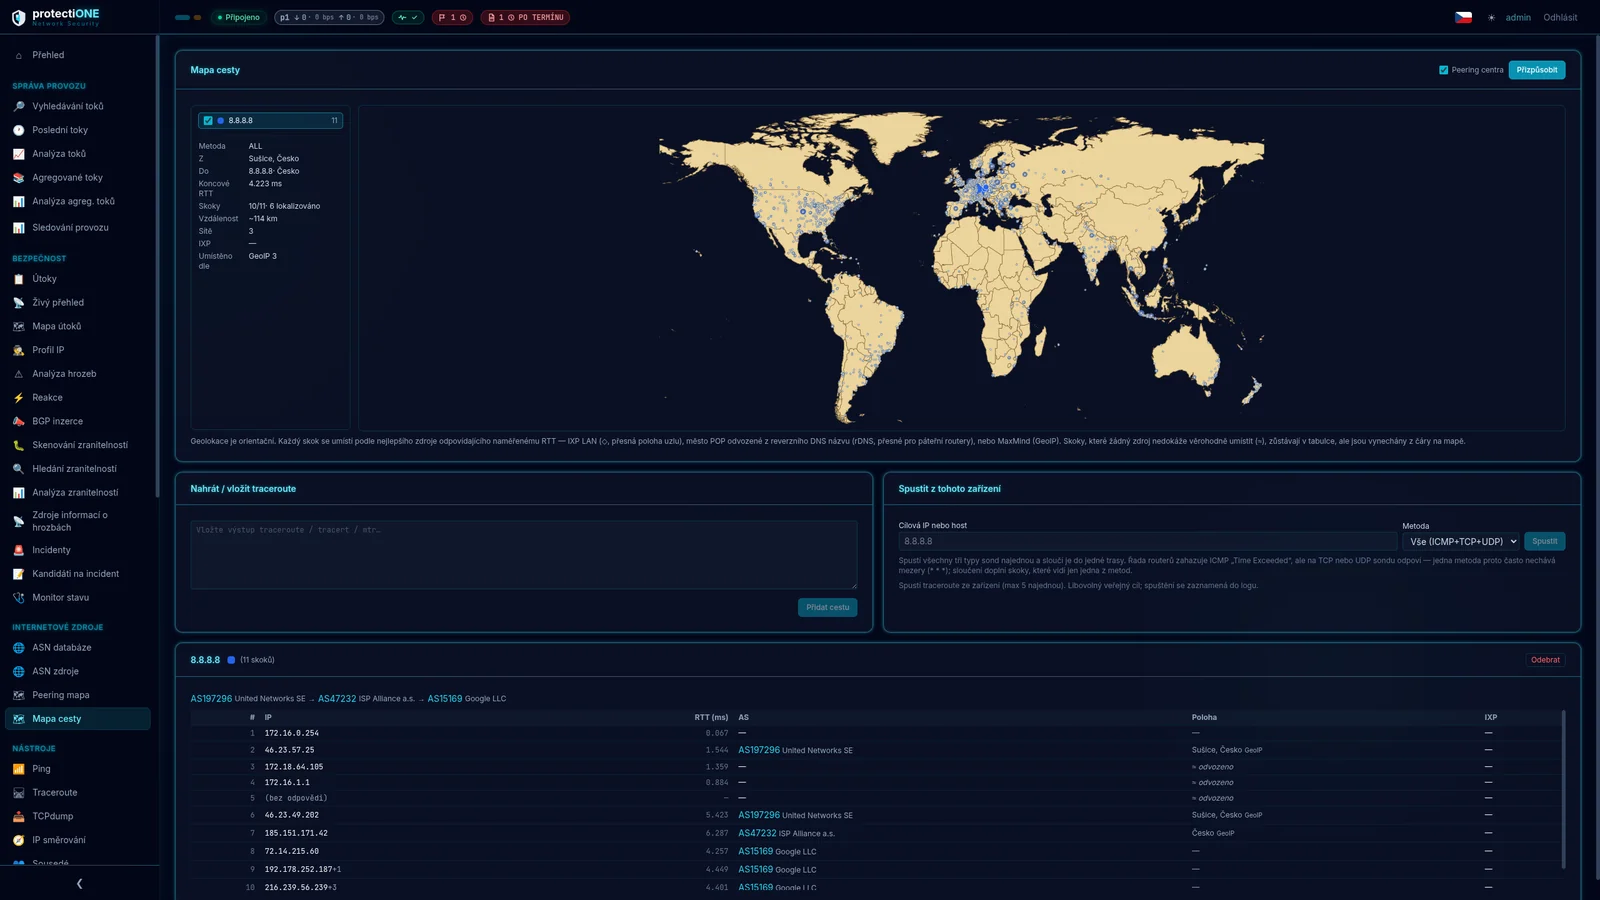
Traceroute tam, kde vidíte flow
Když ve tři ráno řešíte incident, nepřeskakujete mezi třemi okny a dvěma SSH relacemi.
Traceroute tam, kde vidíte flow
Když ve tři ráno řešíte incident, nepřeskakujete mezi třemi okny a dvěma SSH relacemi.
- Ping, traceroute, tcpdump a routovací tabulka přímo v systému
- Sousedé, stav SFP modulů, disků a databáze
- SMART a čidla IPMI
Protectione vs. běžný NetFlow vs. SIEM
| Funkce | Protectione | Běžný NetFlow | SIEM |
|---|---|---|---|
| Flow monitoring | ✓ | ✓ | ~ |
| Data retention | ✓ | ~ | ✕ |
| Threat intelligence | ✓ | ✕ | ✓ |
| Vulnerability management | ✓ | ✕ | ~ |
| Mitigace přes RTBH / FlowSpec | ✓ | ✕ | ✕ |
| NIS2 podle českého zákona | ✓ | ✕ | ~ |
| RPKI a ASN intelligence | ✓ | ✕ | ✕ |
| Specializace na ISP | ✓ | ~ | ✕ |
| Jednotná platforma | ✓ | ✕ | ✕ |
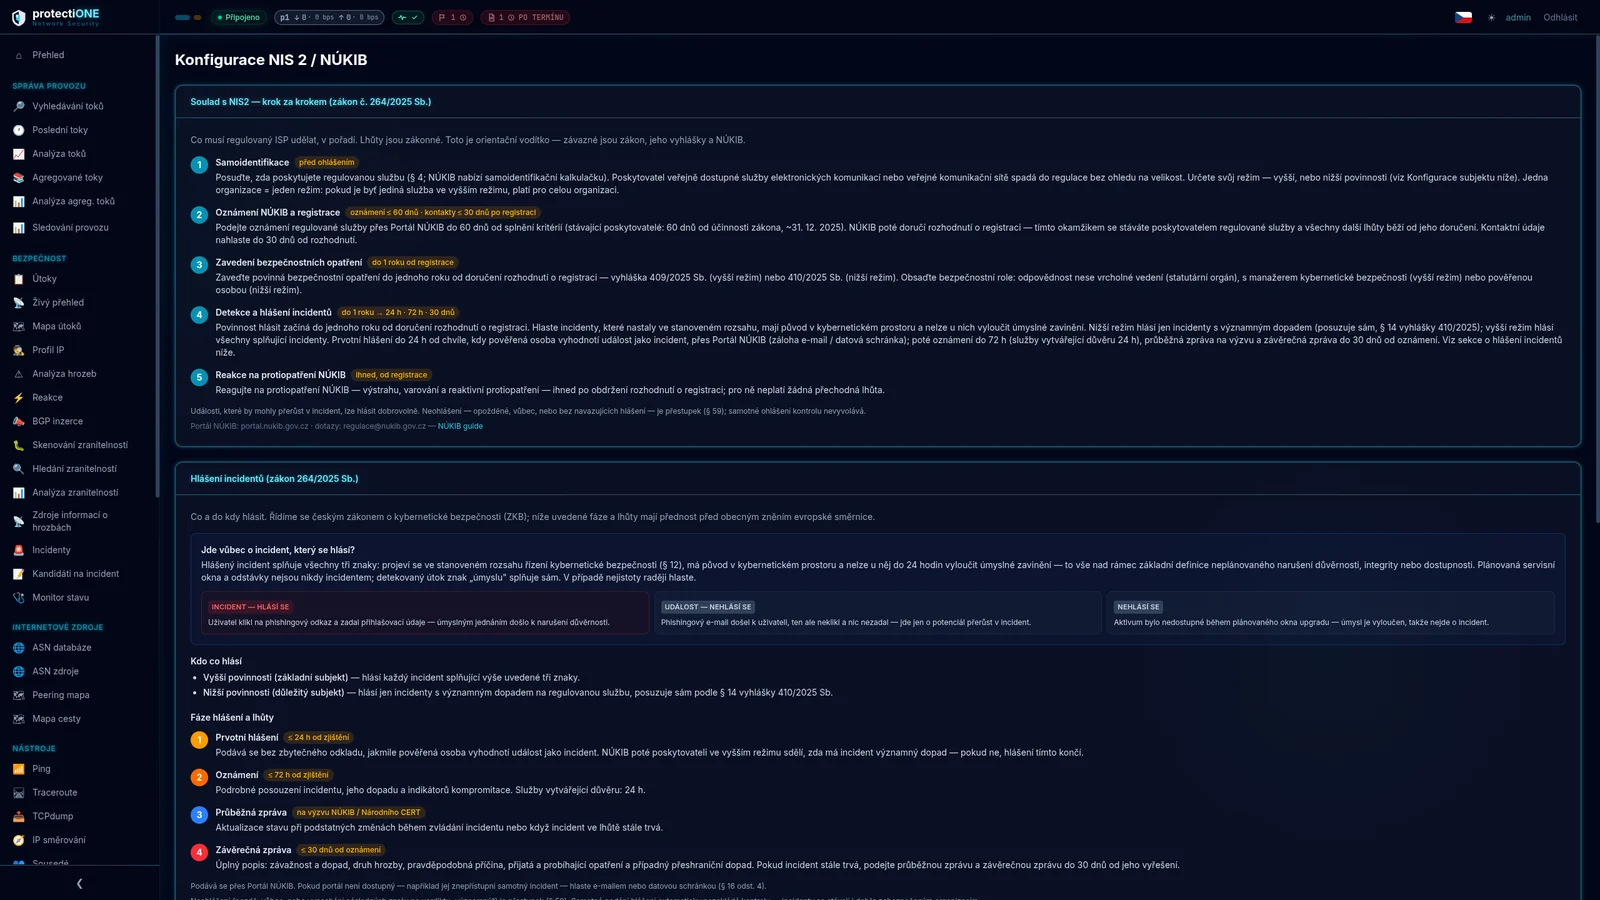
Ne kalendář lhůt. Návod, co má ISP podle zákona udělat.
Systém nepracuje s obecným zněním evropské směrnice, ale s českým zákonem č. 264/2025 Sb. a jeho vyhláškami – 409/2025 Sb. pro vyšší režim, 410/2025 Sb. pro nižší. Rozdíl poznáte hned: místo „hlaste do 24 hodin“ vám řekne, do kterého režimu spadáte, odkdy vám běží lhůta, komu se hlásí a co má které hlášení obsahovat.
Do 48 hodin. Dvě varianty podle toho, co vám vyhovuje.
Systém zvládá provoz do 100 Gbps. Sběr dat lze rozdělit mezi více kolektorů a probe, takže architektura roste s vaší sítí – i přes více lokalit a datových center.
Cloudová verze – do 48 hodin
Platformu provozujeme my, vy se připojíte. Nejrychlejší cesta k prvním datům, bez pořizování hardwaru a bez zásahu do vaší infrastruktury.
Hardwarová appliance – do týdne
Server ve vašem majetku: koupě nebo leasing přes ESSOX – financování vyřídíme za vás zdarma. Data nikdy neopustí vaši síť; pro data retention obvykle jediná přijatelná varianta. Dodáme, nasadíme a spravujeme vzdáleně; reklamaci u výrobce vyřídíme za vás.
Podrobný popis obou variant, minimální hardwarové požadavky i cenu serveru najdete na stránce Technické řešení.
Předplatné přizpůsobené velikosti vaší sítě
Cena se odvíjí od počtu zákazníků ISP. Žádné skryté poplatky. Ceny jsou bez DPH a platí pro pásmo 500–1 000 zákazníků; pro větší sítě se mění podle pásma.
Start
- Flow monitoring
- Data retention (zákonné minimum)
- Sběr NetFlow / IPFIX
- Základní reporty
Advanced
- Vše z tarifu Start
- Threat intelligence
- Attack Map a Live Feed
- Základní podpora NIS2
- Vulnerability scan
Complete
- Vše z tarifu Advanced
- Vulnerability management
- Automatizovaná reakce (RTBH, FlowSpec)
- Plné hlášení podle NIS2
- Analýza RPKI, BGP a ASN
- Prioritní pořadí v podpoře
Ceny pro větší sítě, hardwarovou appliance, SLA a export dat najdete v úplném ceníku.
Bezpečnost umělé inteligence – pro firmy i pro vaše firemní zákazníky
Firmy používají ChatGPT, Copilot a AI agenty rychleji, než stíhají řešit bezpečnost. Stejná technologie a stejný tým, nový produkt.
AI Audit
Za 2–6 týdnů zjistíme, jaké AI nástroje firma používá, kam odcházejí data a kudy se dá zaútočit. Od 29 000 Kč. Více o AI auditu →
AI Shield Monitor
Nepřetržitý dohled na webu, v počítači i v mobilu: shadow AI, citlivá data, uniklé klíče, DDoS. Beta od března 2027. Více o AI Shield →
Pro ISP partnery
Nabídněte AI Shield firmám, kterým dodáváte konektivitu. Provize 30 % z uhrazené částky a DDoS data z vaší instalace Protectione bez krabice u zákazníka.
Dvě party, které se potkaly uprostřed
Protectione Network Security zakládají lidé z protectiONE Solution a United Networks. Nic se neslučuje ani nekupuje – jen jsme po letech zjistili, že každý z nás drží polovinu odpovědi na tutéž otázku.
Odkud jdeme – data retention
V protectiONE Solution roky stavíme poskytovatelům internetu data retention: sondy a kolektory, pasivní zapojení přes tapy a mirroring i aktivní přímo do trasy, hardware i papíry okolo. Aby uchovávání provozních údajů obstálo ve chvíli, kdy přijde žádost od Policie ČR. Naučilo nás to, že splnit zákon a mít síť pod kontrolou nejsou totéž – a že operátor, který už má v síti sondy a kolektor, sedí na datech, ze kterých jde vyčíst mnohem víc než jen kdo, s kým a kdy.
Odkud jdeme – provoz sítě
United Networks staví a provozuje vlastní síť od roku 2004 – dnes zhruba třicet tisíc domácností a firem na jihozápadě Čech a Rakovnicku, optika i bezdrát, osm poboček, vlastní servisní týmy a ochrana zákazníků řešená přímo v síti, ne až na jejich počítačích. Tahle strana ví, jak vypadá noc, kdy se plní uplink. Proč se v páteři nesahá na to, co běží. A co v monitoringu chybí dřív, než to zazní na prezentaci.
Protectione Network Security je to, co z toho vzniklo. Jedna platforma místo pěti krabic: monitoring provozu, detekce útoku a jeho zastavení u upstreamu, reputace a hrozby, zranitelnosti i hlášení podle NIS2 a zákona 264/2025 Sb. Postavená lidmi, kteří to roky dělali každý ze své strany – jedni pro operátory, druzí na vlastní síti.
- Legislativu známe z praxe. Víme, jak vypadá žádost od Policie ČR a co musí systém umět doložit, protože to řešíme roky.
- Síť známe zevnitř. Ne z případové studie – z vlastního NOC.
- Data zůstávají u vás. On-premise i cloud, vaše volba.
Na co se ptají nejčastěji
Jak dlouho trvá nasazení?
Cloudovou verzi nasadíme do 48 hodin, hardwarovou appliance do týdne podle dostupnosti zařízení. U cloudu stačí nastavit export NetFlow nebo IPFIX z vašich routerů; u appliance potřebujeme místo v racku a přístup k mirrorovanému rozhraní.
Jakou zátěž systém zvládne?
Do 100 Gbps. Sběr lze rozdělit mezi více probe a kolektorů, i napříč lokalitami a datovými centry – architektura roste se sítí, nemusíte ji dimenzovat dopředu na cílový stav.
Jak rychle systém pozná útok?
Z mirrorovaného rozhraní během sekund. Záznamy z IPFIX a NetFlow v9 exportérů dorazí podle nastavení vašeho routeru za 15 až 60 sekund po skončení spojení – systém je vyhodnotí také a označí jako opožděné, abyste rozeznali, co se děje teď a co se stalo před chvílí.
Nebude nám to hlásit útoky, které žádné nejsou?
Citlivost se nastavuje jedním přepínačem ve čtyřech stupních – od vysoké pro klidné sítě po velmi nízkou pro páteřní sítě a tranzit, kde se má ozvat jen opravdu velký útok. Každý jednotlivý práh jde doladit zvlášť a adresy, na které se nikdy nemá reagovat, se zapisují do whitelistu.
Co když je detekce chybná a systém začne blokovat?
U každé reakce nastavíte, od jaké závažnosti se spouští. Whitelist funguje i granulárně – pro konkrétní IP, port nebo protokol zvlášť, a odděleně pro LAN a WAN stranu. Aktivní blackholy jsou v jedné tabulce a kterýkoli lze jedním kliknutím stáhnout.
Ukážeme vám systém na vaší síti, ne na obecném demu
Čtyřicet pět minut, online, bez závazku. Projdeme spolu, jak by platforma vypadala u vás – kolik systémů by nahradila, jak by u vás fungovalo hlášení podle NIS2 a co by to znamenalo pro váš tým. Prezentaci vedeme individuálně, takže odpovědi jsou konkrétní, ne obecné.
Prezentace Protectione Network Security
| Délka | 45 minut |
| Forma | Online videohovor |
| Účastníci | Váš tým, kolik potřebujete |
| Pro | Majitele ISP, CTO, správce sítí, bezpečnostní týmy |
| Cena | Zdarma a nezávazně |
Po odeslání formuláře se ozveme do jednoho pracovního dne a domluvíme termín, který vám vyhovuje.
Diktujte poznámky, hlášení i porady hlasem
Provozní tým ISP píše incident reporty, NOC poznámky a hlášení podle NIS2 pořád dokola. Partner Voice z mluveného slova udělá hotový text a vloží ho do jakékoli aplikace. Přepis běží přímo na zařízení – zvuk nikam neodchází, stejný princip jako u nás: data zůstávají u vás.
Partner Voice – hlas na text
Diktovací klávesnice do libovolné aplikace, chytré režimy (e-mail, odrážky, Executive shrnutí porady), rozhodovací deník a příprava porad. Mac, iPhone, Android, Chrome. Čeština na prvním místě. Základ zdarma, PRO 199 Kč/měs.
- Incident reporty a NOC poznámky rovnou z terénu – nadiktujete, hotový text vložíte do ticketu či systému.
- Hlášení podle NIS2 v konzistentní formě, bez přepisování.
- Shrnutí a úkoly z provozní porady hned po schůzce, nic nezapadne.
- Funguje v libovolné aplikaci, přepis běží na zařízení – zvuk nikam neodchází.
Stáhnout zdarma → Klient Protectione? Napište si o slevové kódy