Flow monitoring, data retention, threat intelligence, skenovanie zraniteľností a NIS2 bežia na jednej platforme. Útok zastavíte cez RTBH u upstreamu a hlásenie pre regulátora máte predvyplnené skôr, než ho začnete písať.
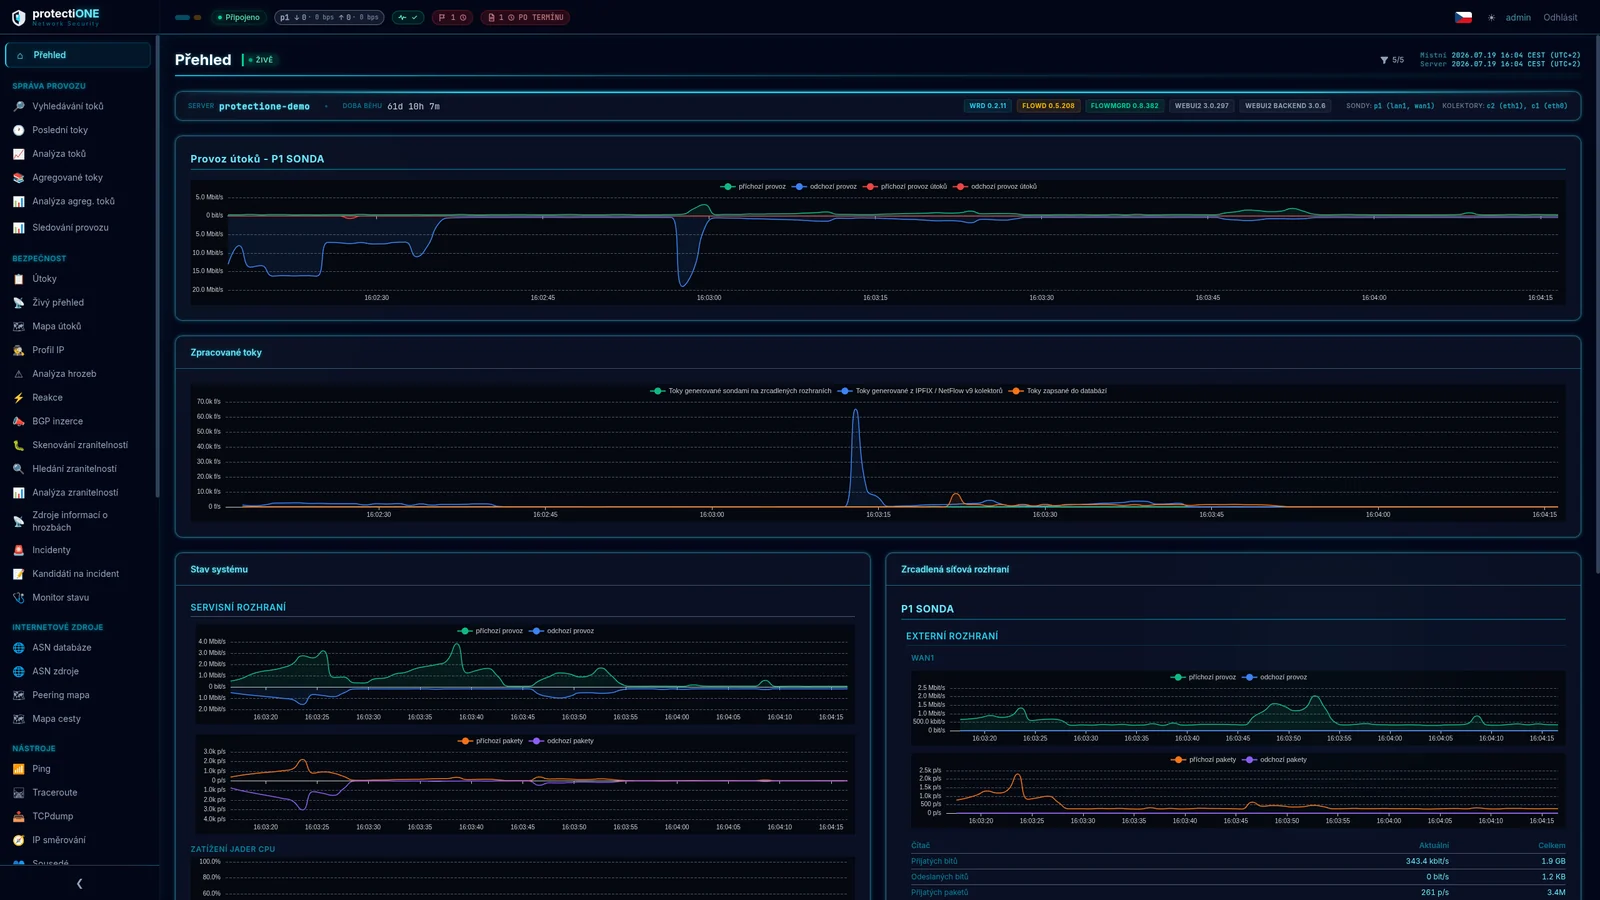
Typický ISP prevádzkuje päť oddelených nástrojov, päť licencií a päť miest, kde sa hľadá kontext. Každý ďalší systém zvyšuje zložitosť, náklady na integráciu aj riziko, že sa niečo stratí medzi nimi.
Samostatný kolektor, samostatná databáza, samostatná licencia.
Zákonná povinnosť riešená ďalším systémom a ďalším úložiskom.
Feedy, ktoré sa niekam sťahujú a niekde vyhodnocujú — inde než flow.
Ďalší nástroj, ďalšia konzola, ďalší report, ktorý nikto nespojí s prevádzkou.
Tabuľky, zdieľané dokumenty a lehoty strážené ručne.
Všetkých päť oblastí beží nad rovnakými dátami. Keď vo flow zázname narazíte na podozrivú adresu, reputácia, ASN, história útokov aj väzba na otvorený incident sú na tej istej obrazovke.
Záznam zo živého systému ukazuje cestu od flow záznamu k zablokovanej adrese a k predvyplnenému hláseniu. Video je pekné, ale rozhodovať sa podľa cudzích dát nedáva zmysel — preto ponúkame demo na vašej prevádzke.
Nasadíme systém do vašej siete a necháme ho bežať na skutočnej prevádzke. Uvidíte vlastné toky, vlastné útoky a vlastné zraniteľnosti — nie pripravenú ukážku.
Video je v češtine s českými titulkami.
Chcem demo na svojich dátachPre poskytovateľov internetového pripojenia a prevádzkovateľov sieťovej infraštruktúry — nie všeobecný bezpečnostný nástroj, ktorý sa k ISP dostal až neskôr.
Poskytovatelia internetu prevádzkujúci vlastnú sieťovú infraštruktúru v regiónoch.
Operátori mestských sietí a metropolitných optických infraštruktúr.
Telekomunikační operátori s komplexnou chrbticovou infraštruktúrou.
Prevádzkovatelia colocation centier a cloudovej infraštruktúry.
Poskytovatelia konektivity pre kritické štátne a priemyselné siete.
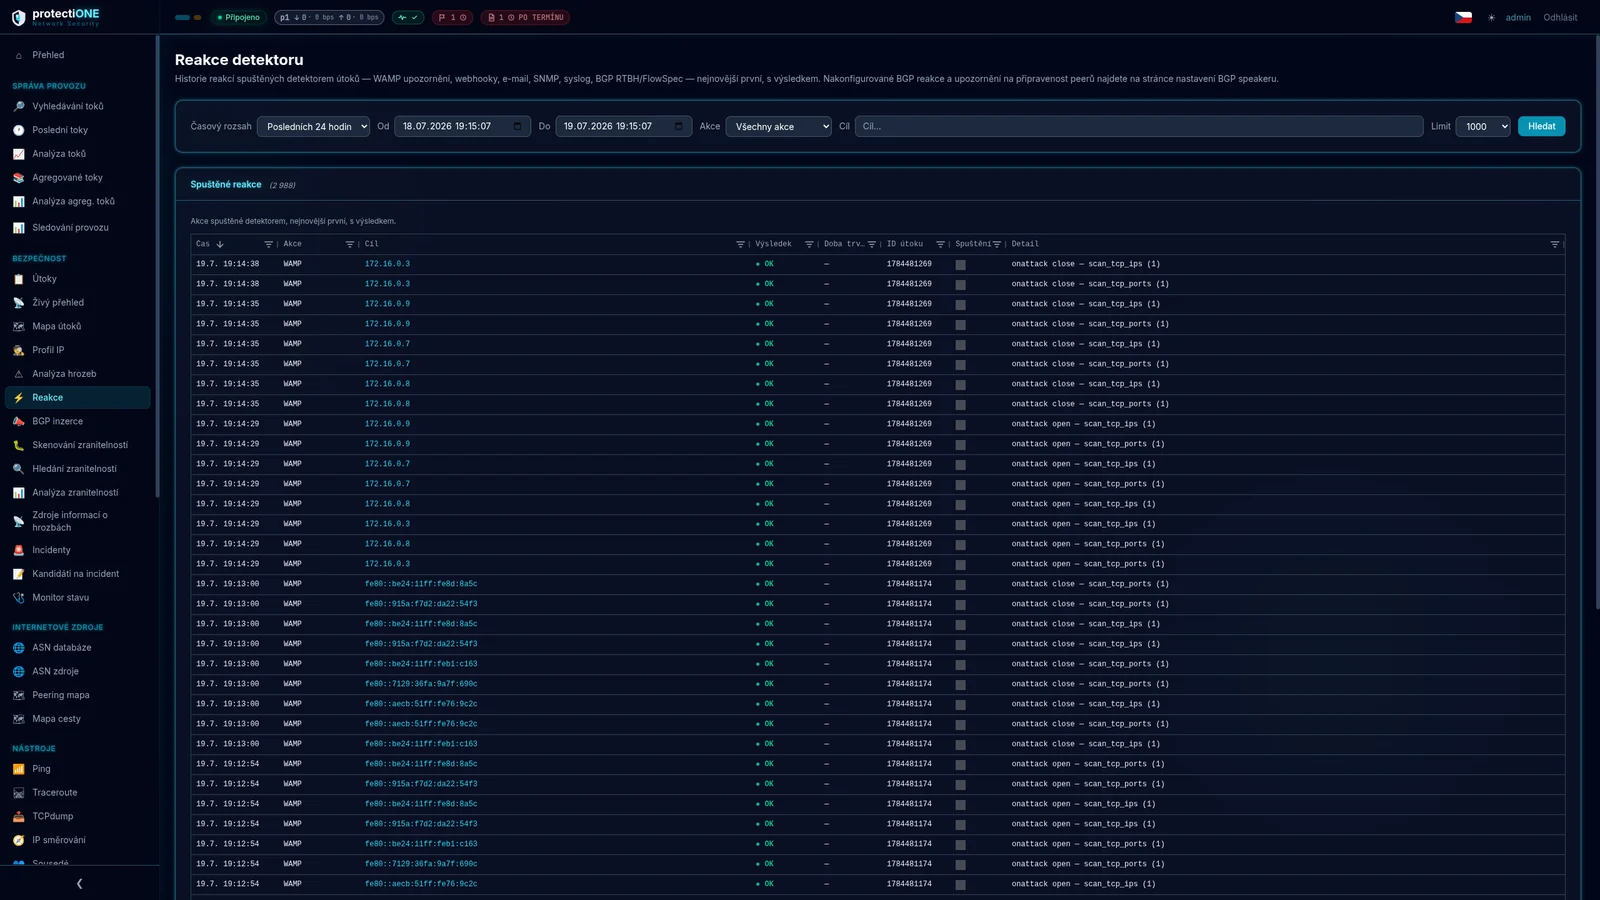
Systém nielen deteguje. Vie útok zastaviť u vášho upstream peera — skôr, než vám zaplní uplink.
Systém priebežne porovnáva, čo sa v internetovom routingu skutočne announcuje, proti tomu, čo držitelia prefixov autorizovali podpisom ROA. Route, pri ktorej existuje pokrývajúca ROA, ale neautorizuje AS, ktorý ju ohlasuje, je silný signál únosu prefixu, route leaku alebo chyby v konfigurácii.
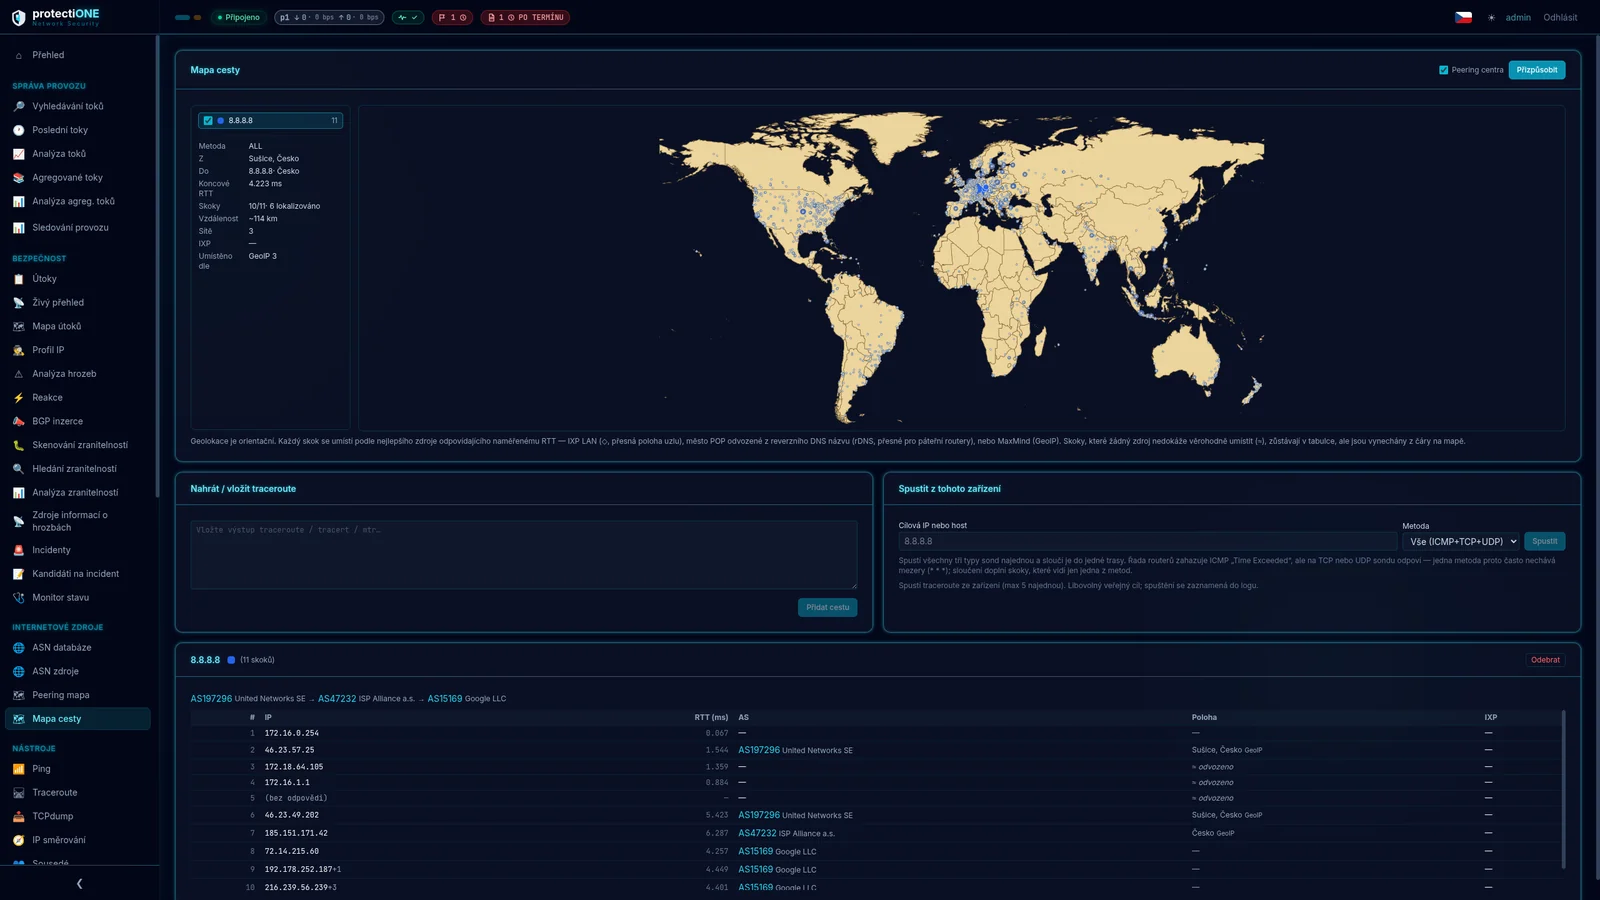
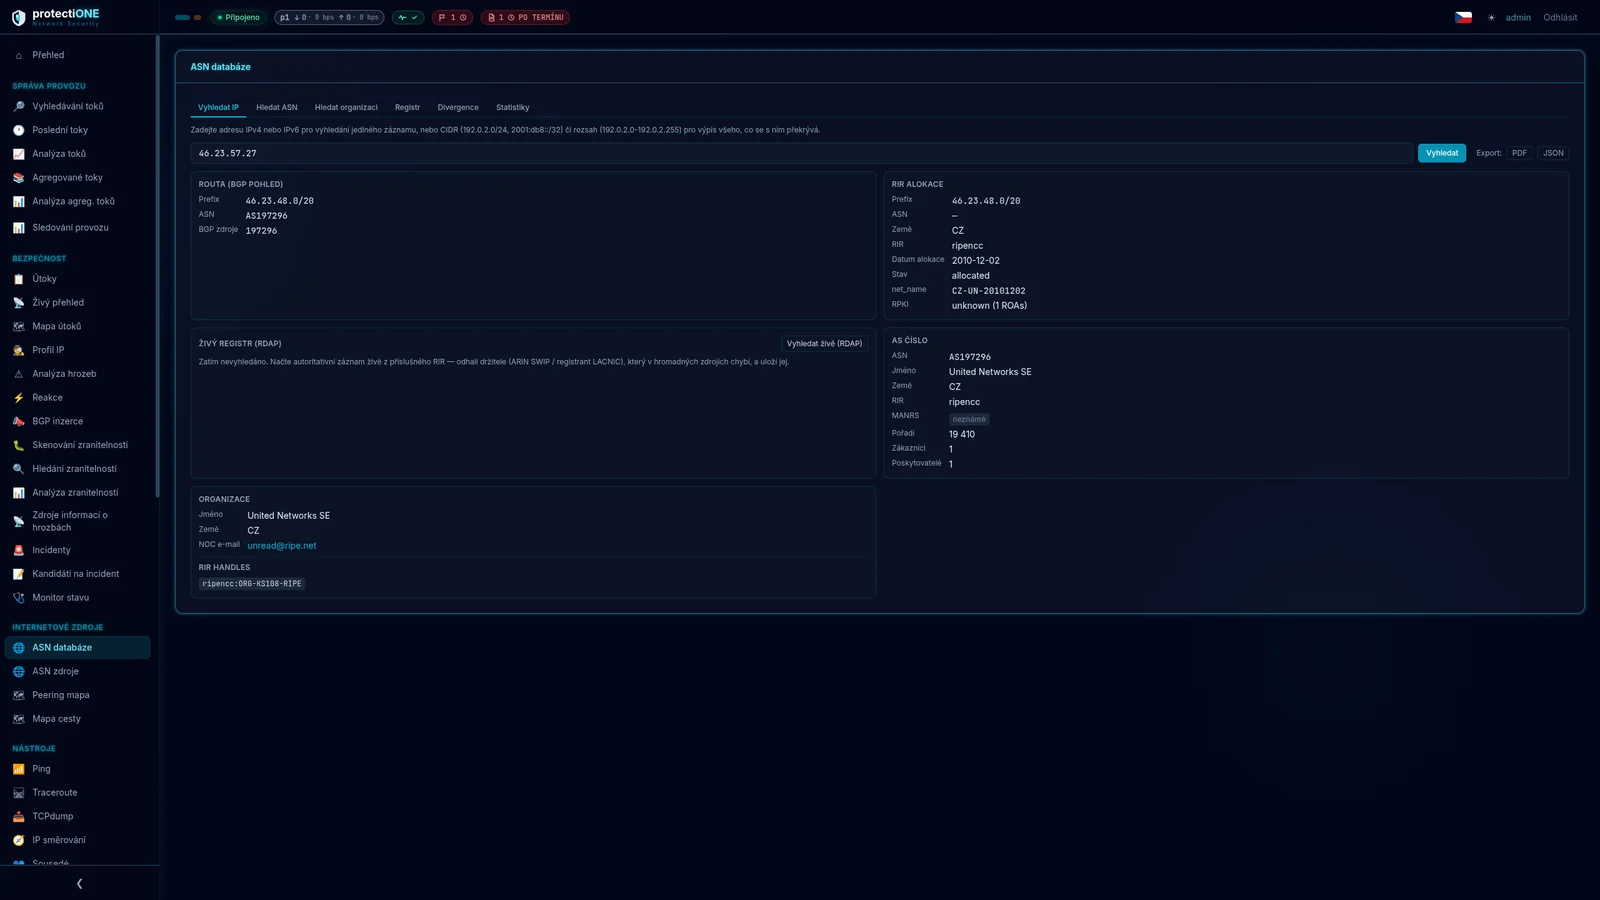
Pri každej IP adrese okamžite viete, komu patrí, akú má ASN reputáciu, kadiaľ sa k nej prevádzka smeruje a aké má tá sieť vzťahy. Dáta sa plnia z RIPE NCC (5,0 mil. záznamov), APNIC (1,2 mil.), LACNIC, AFRINIC a ARIN cez RDAP.
Hĺbková analýza prevádzky, detekcia hrozieb, mitigácia a regulatórna podpora nad jednými dátami.
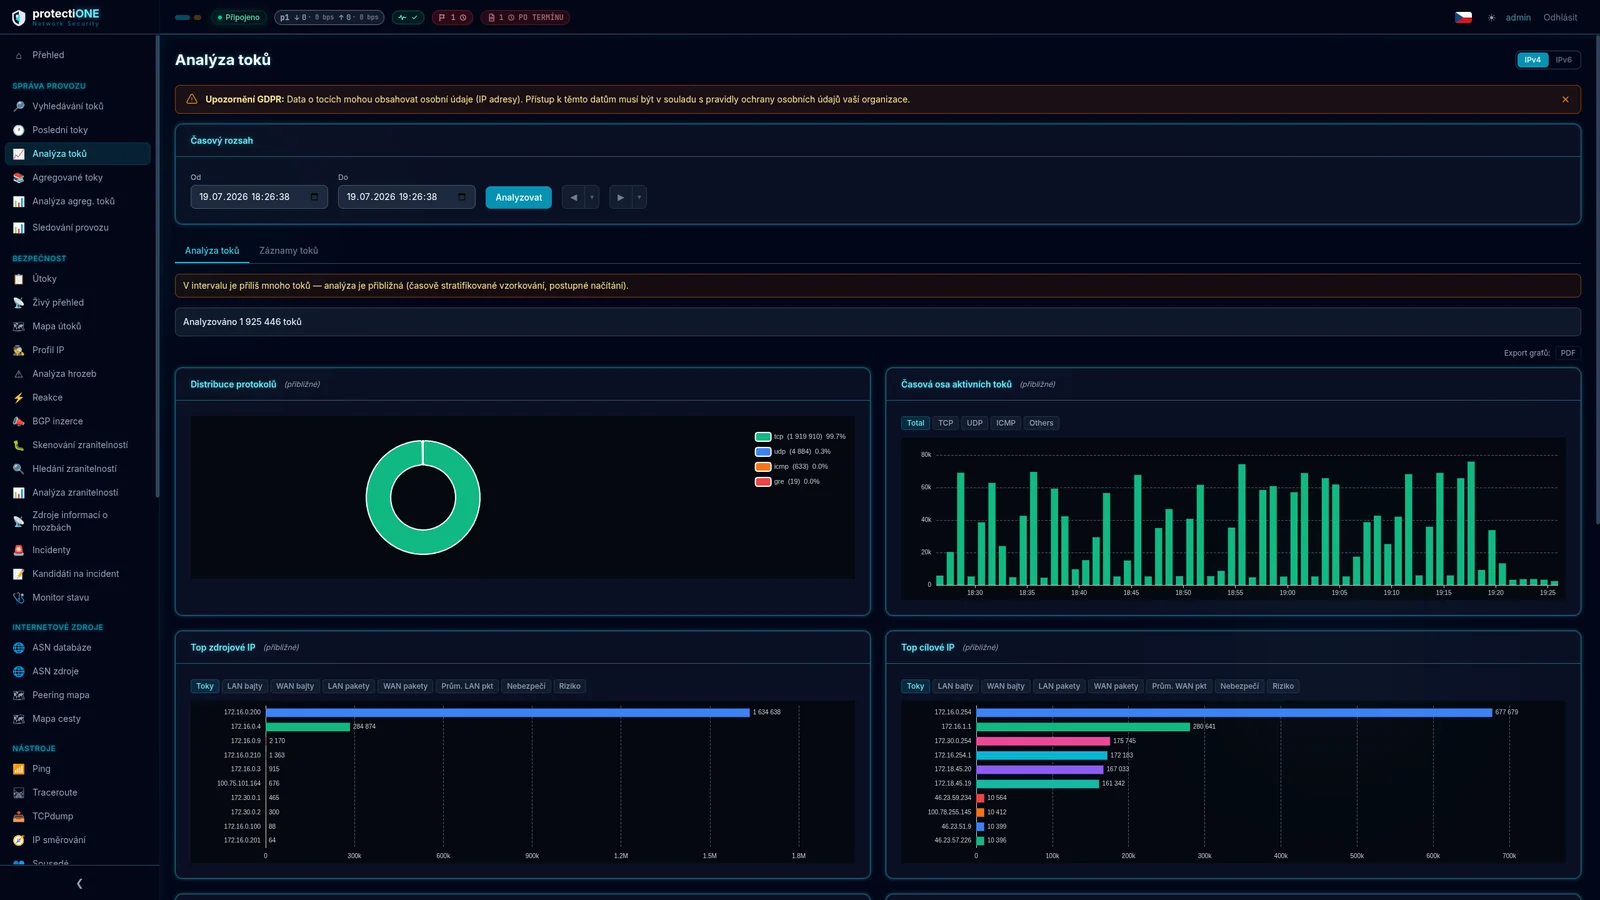
Analýza každého IP toku v reálnom čase.
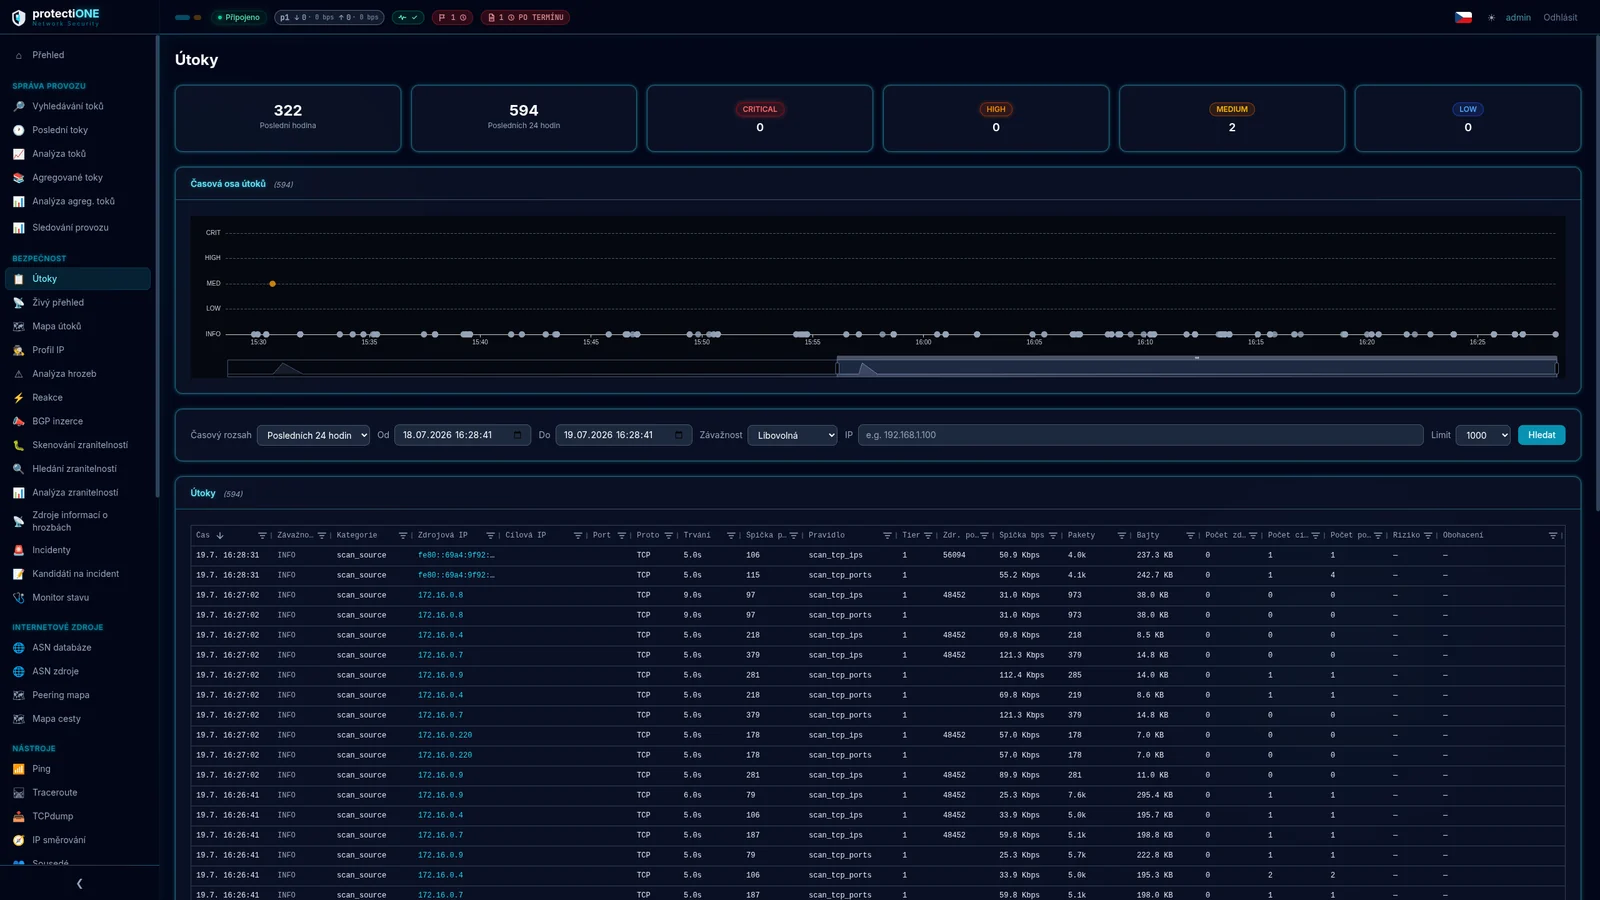
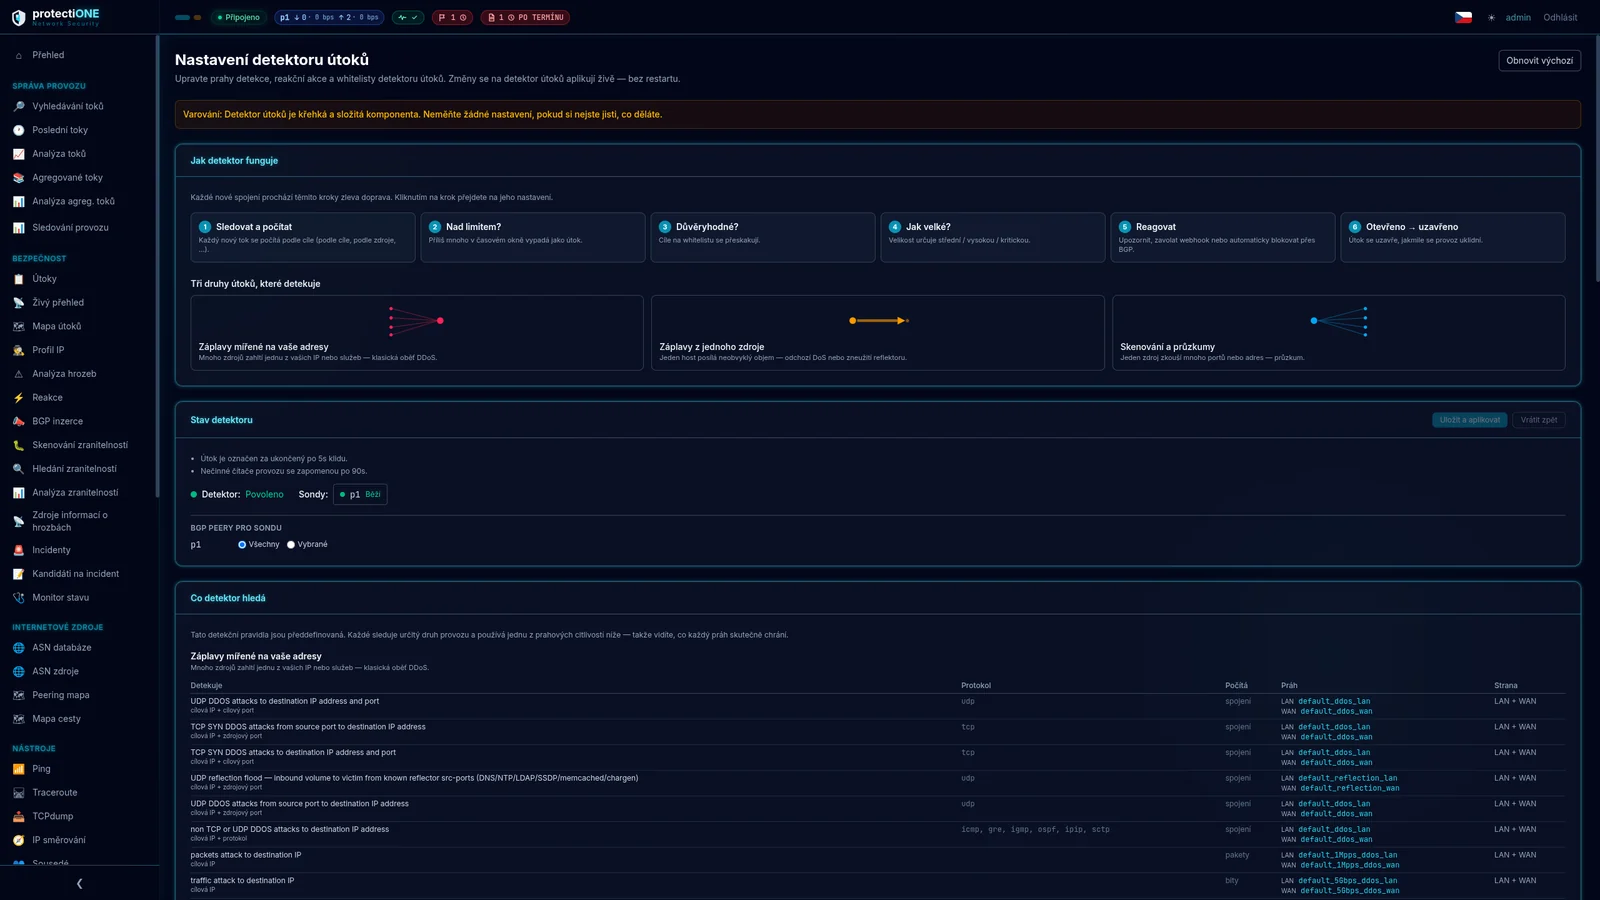
22 preddefinovaných pravidiel v troch rodinách: záplavy na vaše adresy, záplavy z jedného vášho hosta a…
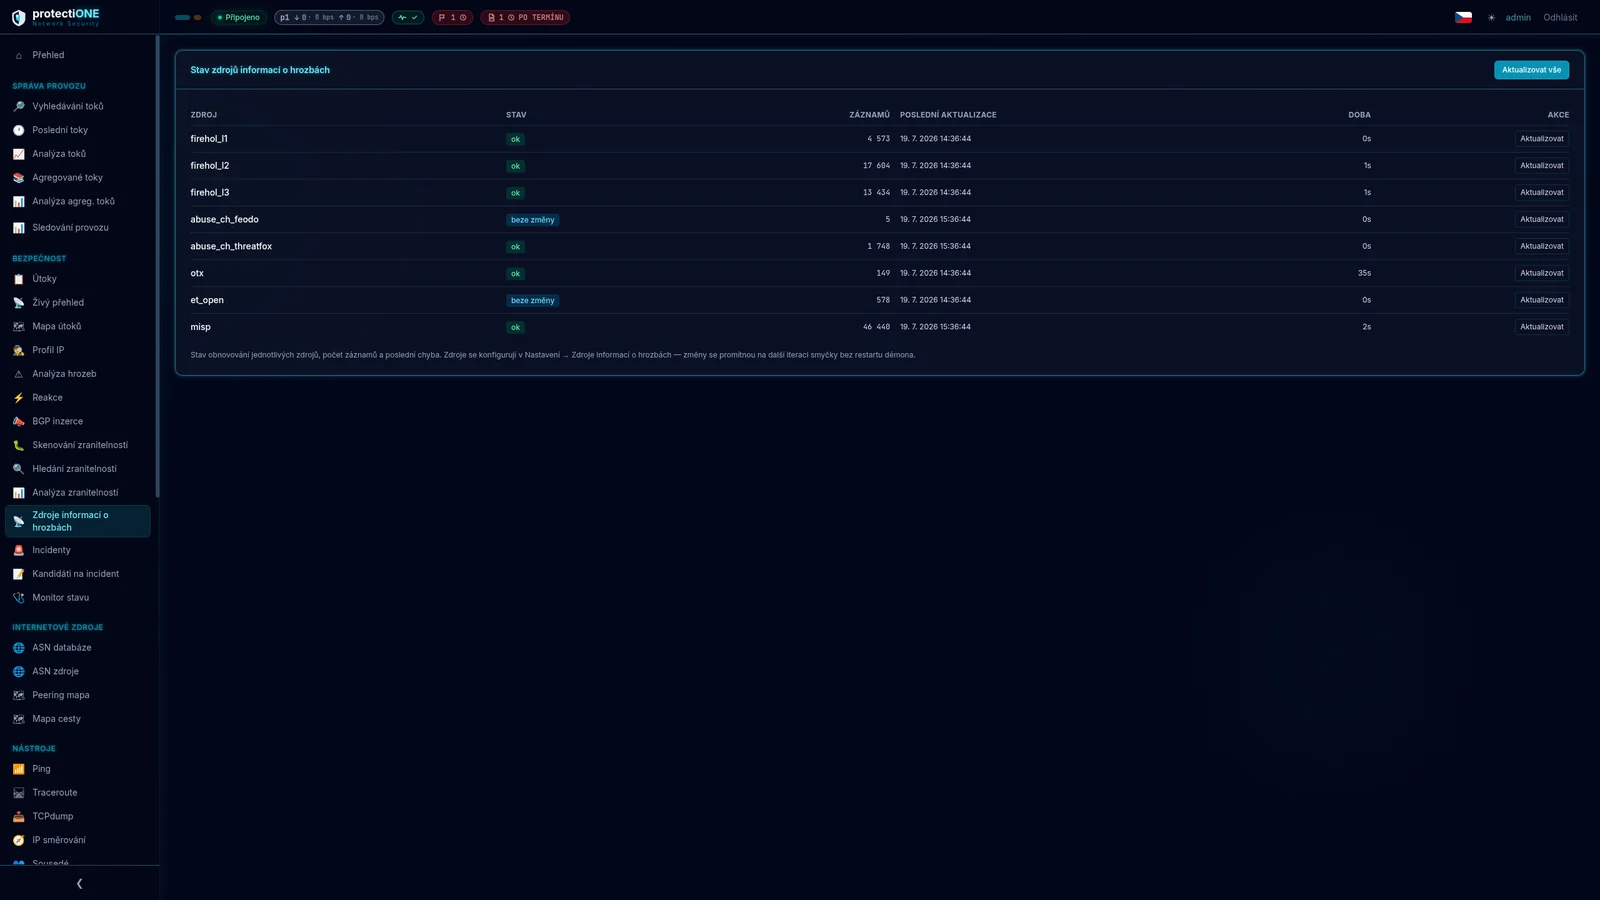
Každý tok sa obohacuje o reputáciu zdroja z ôsmich feedov — FireHOL, abuse.ch Feodo a ThreatFox…
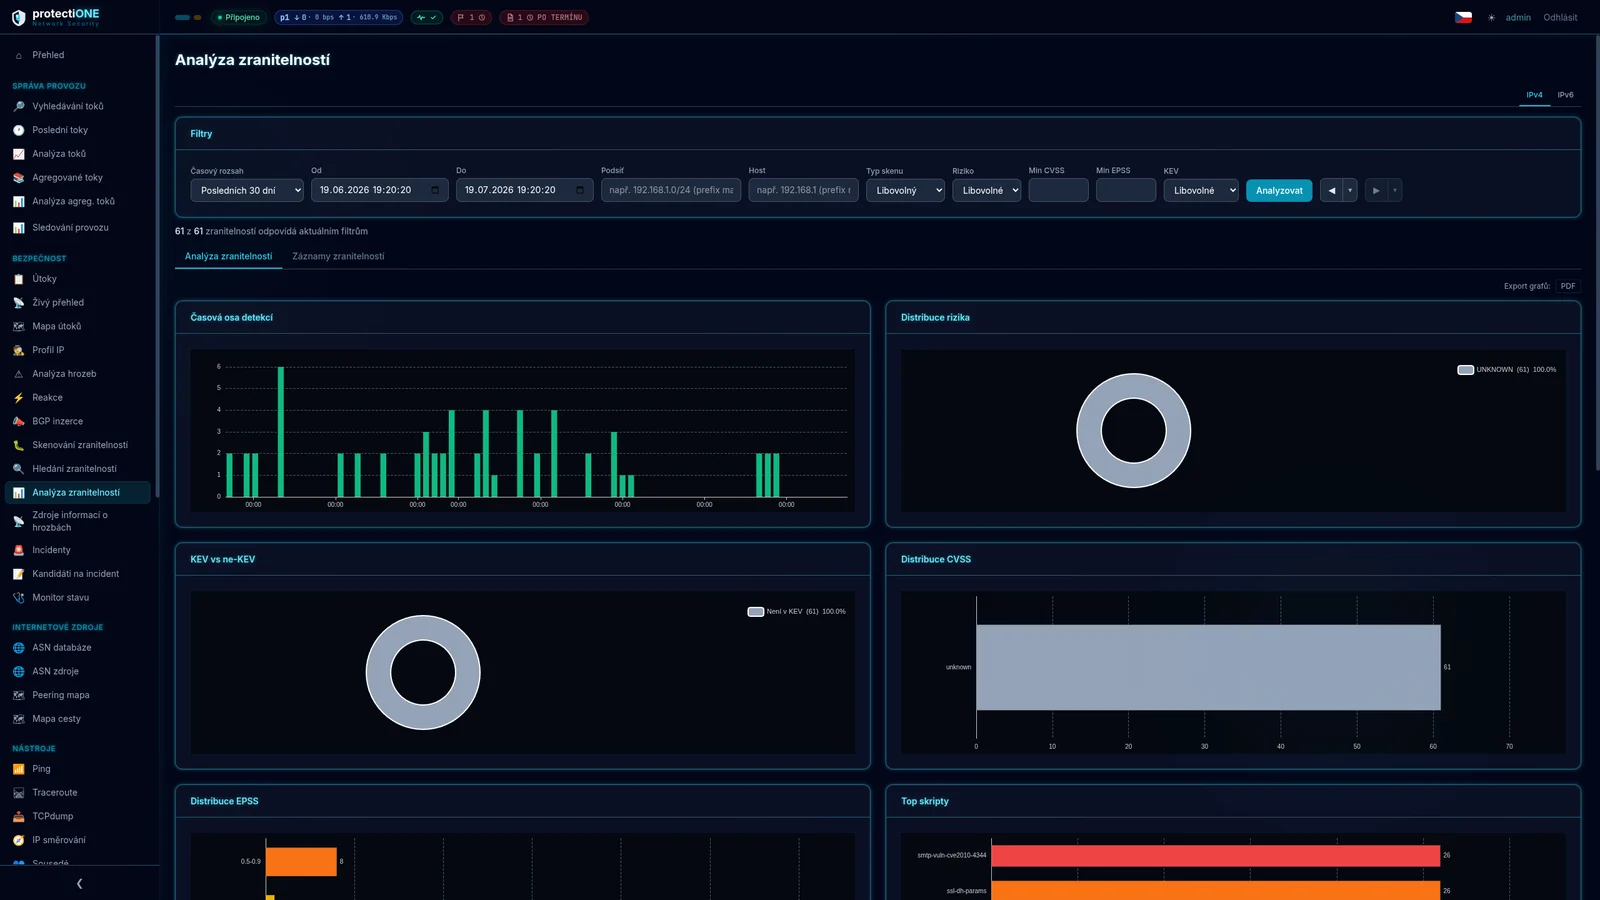
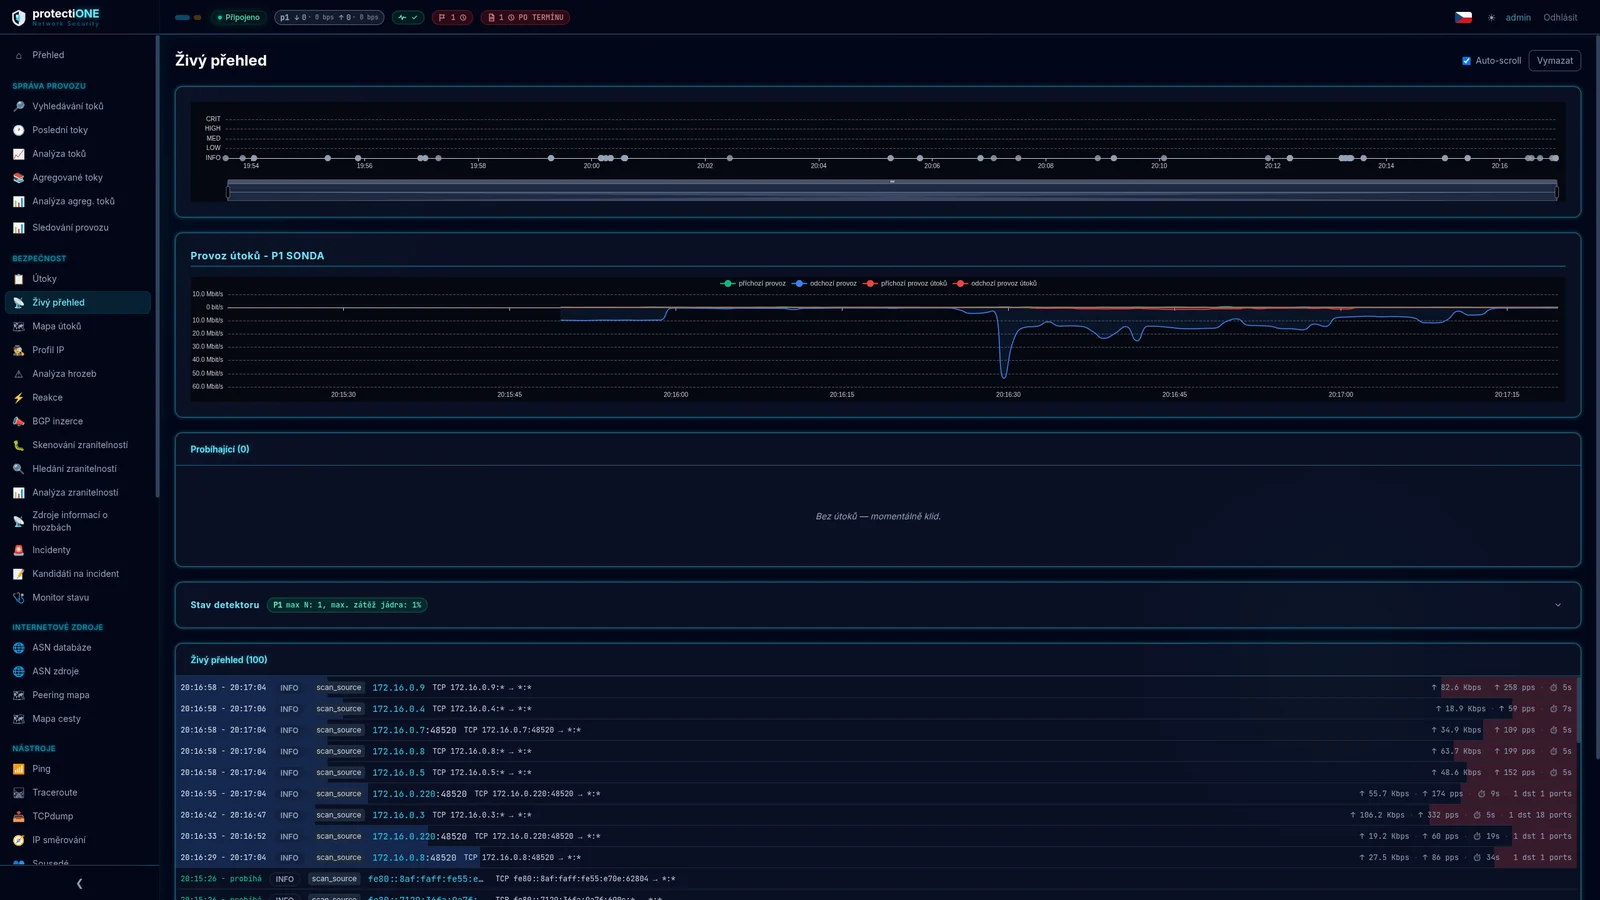
Každý detekovaný útok možno rozobrať do hĺbky — podľa jeho identifikátora, alebo preverením konkrétnej IP adresy…
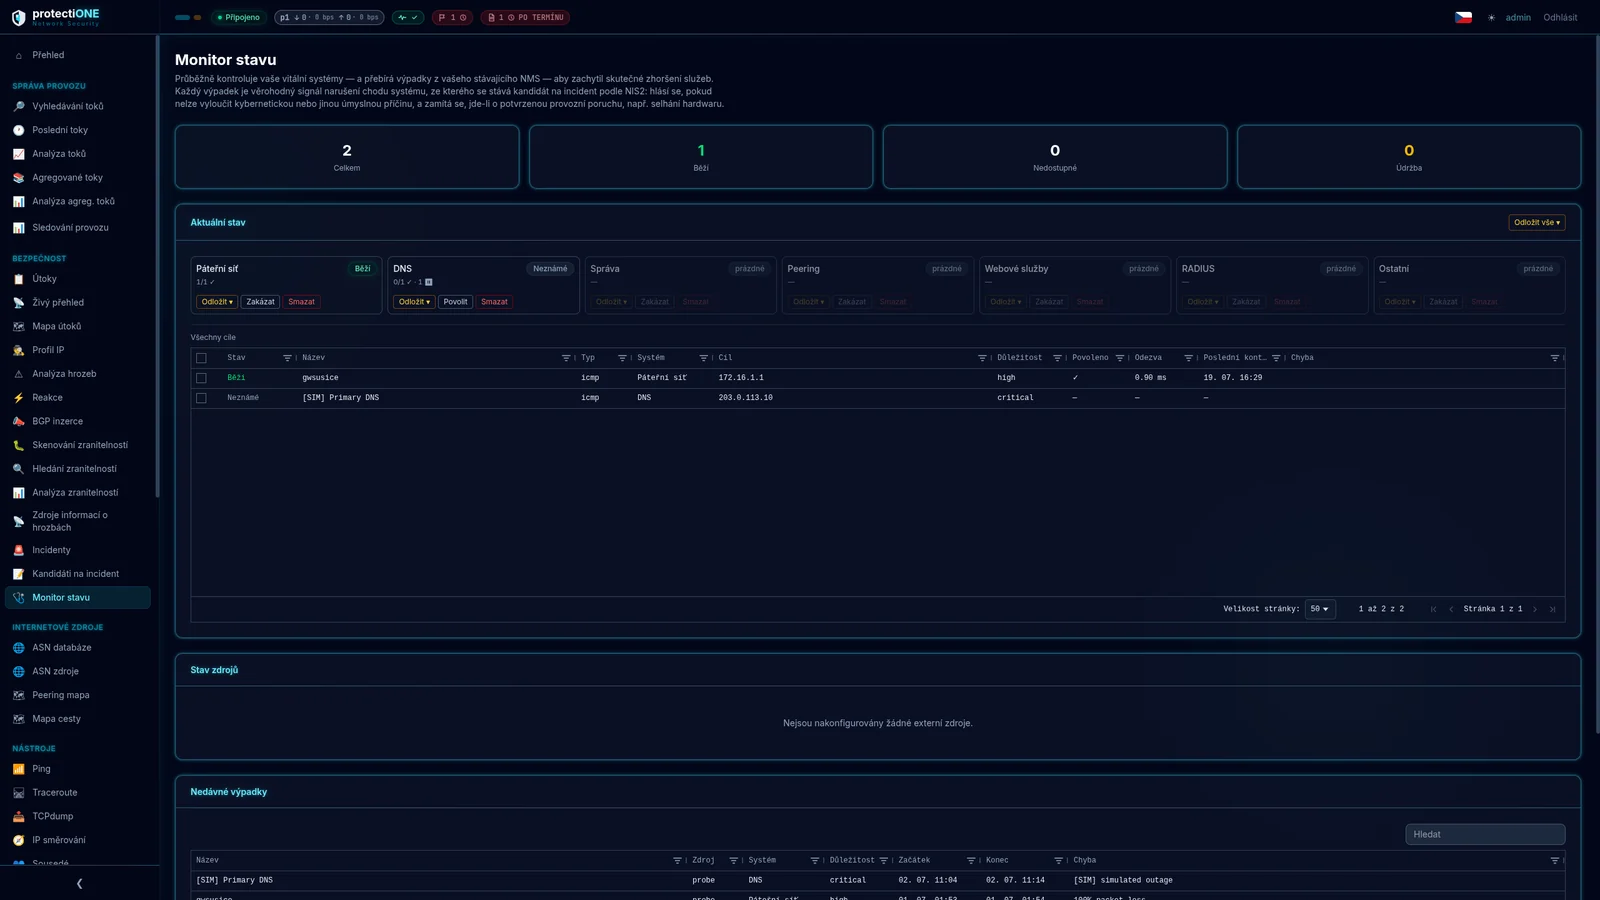
Keď o tretej ráno riešite incident, nepreskakujete medzi tromi oknami a dvoma SSH reláciami.
| Funkcia | Protectione | Bežný NetFlow | SIEM |
|---|---|---|---|
| Flow monitoring | ✓ | ✓ | ~ |
| Data retention | ✓ | ~ | ✕ |
| Threat intelligence | ✓ | ✕ | ✓ |
| Vulnerability management | ✓ | ✕ | ~ |
| Mitigácia cez RTBH / FlowSpec | ✓ | ✕ | ✕ |
| NIS2 podľa zákona | ✓ | ✕ | ~ |
| RPKI a ASN intelligence | ✓ | ✕ | ✕ |
| ISP špecializácia | ✓ | ~ | ✕ |
| Jednotná platforma | ✓ | ✕ | ✕ |
Modul nepracuje len so všeobecným znením smernice. Detailne implementuje českú transpozíciu — zákon č. 264/2025 Sb. a vyhlášky 409/2025 a 410/2025 Sb. Rámec povinností je naprieč EÚ rovnaký; pre slovenskú legislatívu modul prispôsobíme.
Poskytovateľ verejnej komunikačnej siete alebo služby je regulovaný bez ohľadu na veľkosť — výnimka pre malé podniky sa na vás nevzťahuje. O režime rozhoduje veľkosť podniku alebo dosah. Jedna organizácia = jeden režim.
Hlásiteľný incident má tri znaky súčasne: nastal vo vami vymedzenom rozsahu riadenia bezpečnosti, má pôvod v kyberpriestore a úmyselnú príčinu nemožno do 24 hodín vylúčiť. Systém tieto znaky pozná a ukáže vám, prečo jeden výpadok hlásiť musíte a iný nie.
Prvotné hlásenie ≤ 24 h · Oznámenie ≤ 72 h · Priebežná správa na vyžiadanie regulátora · Správa o stave po 30 dňoch, ak je incident stále otvorený · Záverečná správa ≤ 30 dní od vyriešenia. Pri každej fáze vidíte, koľko času zostáva — alebo o koľko je po termíne.
Notifikácia regulátora, kontaktné údaje, bezpečnostné opatrenia a reakcia na výstrahy a reaktívne protiopatrenia bez odkladu. Kontakty vrátane núdzových čísel máte priamo v systéme, rozdelené podľa vášho režimu.
| Situácia | Výsledok |
|---|---|
| Používateľ klikol na phishing a zadal prihlasovacie údaje | Incident — hlási sa |
| Phishing dorazil, ale nikto neklikol | Udalosť — nehlási sa |
| Výpadok pri plánovanej odstávke | Nie je incident — úmysel vylúčený |
Health Monitor sleduje dostupnosť služieb a výpadky sám zoskupuje do kandidátov na NIS2 incident — s vypočítaným dopadom a s odhadom, či príčina vyzerá na kybernetický útok.
Vy potom len rozhodnete. Prevádzkový výpadok zamietnete. Skutočný incident povýšite na hlásenie, ktoré je už predvyplnené a má pripojenú evidenciu: ktoré útoky, z akých adries, akej závažnosti.
Zákonná lehota začína bežať až vaším rozhodnutím — dovtedy vás systém len upozorňuje, že je čo posúdiť. Túto hranicu držíme zámerne: o tom, čo je incident, rozhoduje vaša zodpovedná osoba, nie softvér.
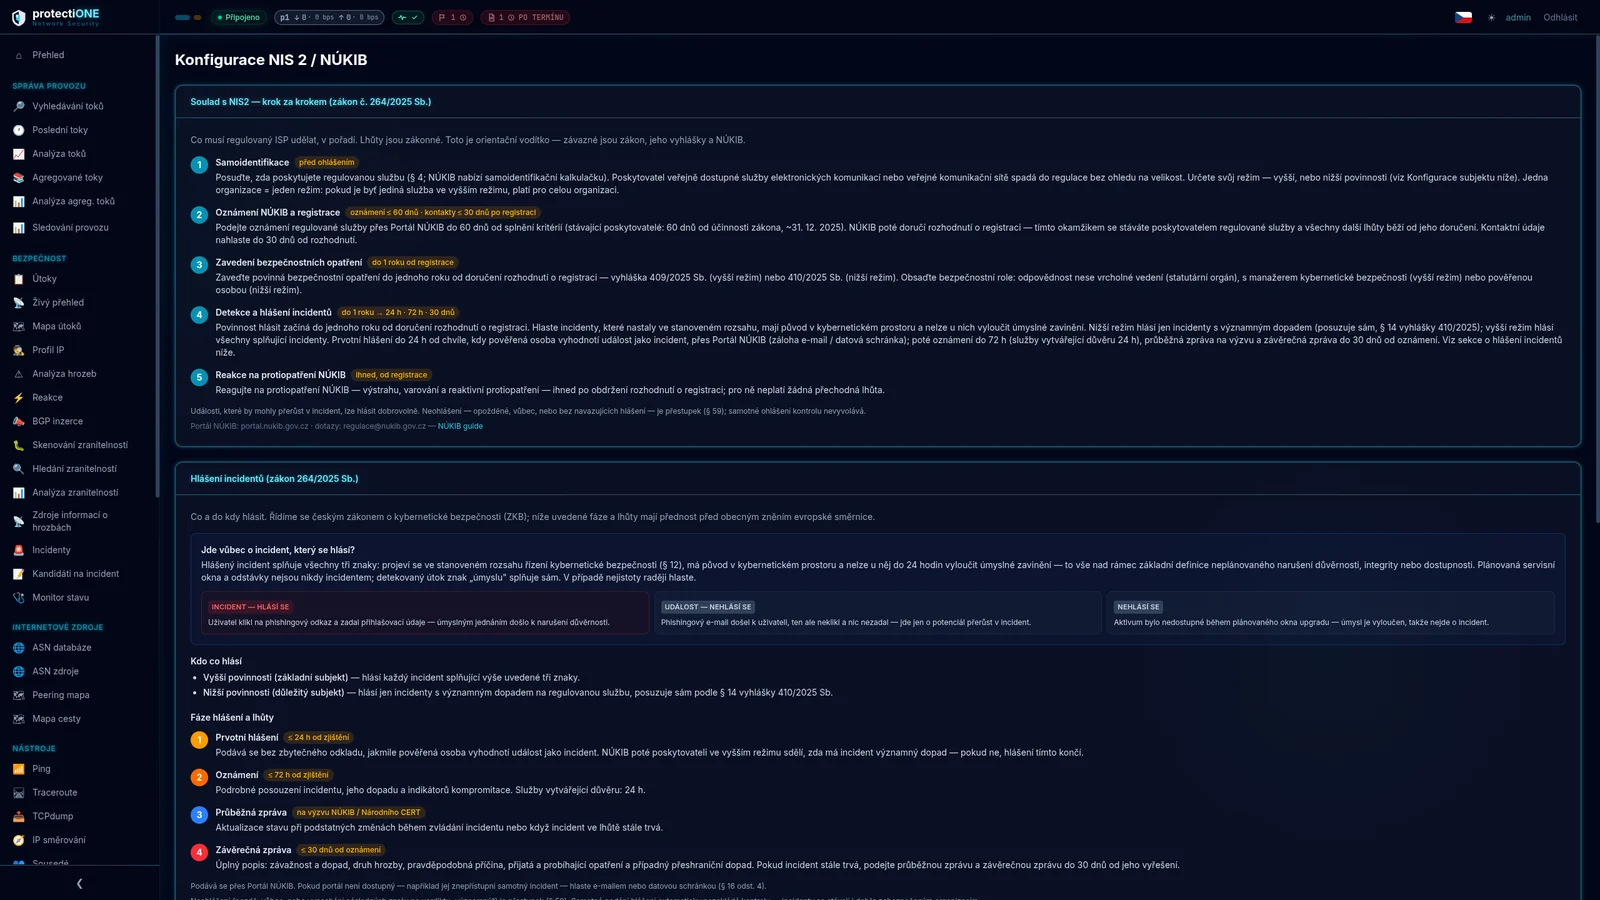
Nehlásenie — neskoro, vôbec, alebo vynechanie nadväzujúcich správ — je priestupok. Samotné hlásenie kontrolu nespúšťa; incidenty sa dejú aj dobre zabezpečeným organizáciám.
Systém zvláda prevádzku do 100 Gbps. Zber dát možno rozdeliť medzi viac kolektorov a probe, takže architektúra rastie s vašou sieťou — aj cez viac lokalít a dátových centier.
Platformu prevádzkujeme my, vy sa pripojíte. Najrýchlejšia cesta k prvým dátam, bez obstarávania hardvéru a bez zásahu do vašej infraštruktúry.
Server vo vašom majetku: kúpa, alebo lízing cez ESSOX — financovanie vybavíme za vás zdarma. Dáta nikdy neopustia vašu sieť; pre data retention obvykle jediná prijateľná varianta. Dodáme, nasadíme a spravujeme na diaľku; reklamáciu u výrobcu vybavíme za vás a kľúčové diely držíme skladom.
Podrobný popis oboch variantov, minimálne hardvérové požiadavky aj cenu servera nájdete na stránke Technické riešenie.
Cena sa odvíja od počtu zákazníkov ISP. Žiadne skryté poplatky. Ceny sú bez DPH a platia pre pásmo 500–1 000 zákazníkov; pre väčšie siete sa menia podľa pásma.
Kedykoľvek vypovedateľná zmluva.
Zľava z celkovej ceny pri záväzku na dva roky.
Zľava z celkovej ceny pri záväzku na tri roky.
Zľava pri platbe rok dopredu.
Server kupujete do svojho majetku, alebo ho financujete lízingom cez ESSOX — financovanie vybavíme za vás zdarma. Zariadenie vediete v majetku a odpisujete, my ho dodáme, nasadíme a spravujeme na diaľku. Modelová cena 6 000 € až 8 800 € podľa veľkosti diskového poľa; technické parametre a varianty. Reklamáciu u výrobcu vybavíme za vás, kľúčové diely držíme skladom a chybný disk zostáva u vás.
| Počet zákazníkov ISP | Start | Advanced | Complete |
|---|---|---|---|
| 500–1 000 | 200 € | 280 € | 400 € |
| 1 001–2 000 | 280 € | 360 € | 520 € |
| 2 001–5 000 | 360 € | 480 € | 640 € |
| 5 001–10 000 | 480 € | 640 € | 800 € |
| 10 001–20 000 | 600 € | 800 € | 1 000 € |
| 20 001+ | individuálne | individuálne | individuálne |
Mesačne v € bez DPH.
Pre objem nad 20 000 zákazníkov pripravíme individuálnu ponuku. Garantovaná reakčná doba (SLA) je samostatná služba nad rámec tarifu. Ceny v eurách sú orientačný prepočet kurzom 25 Kč/€; zmluvnú menu dohodneme pri podpise.
Podpora v češtine je súčasťou každého tarifu. Garantovaná reakčná doba a garantovaná dostupnosť cloudu sú samostatné predplatné. Cenu za export dát poznáte dopredu, nie až pri odchode.
| Počet zákazníkov ISP | Štandard | Business reakcia 4 h · riešenie 2 prac. dni | Kritická reakcia 1 h, 24/7 · riešenie 24 h |
|---|---|---|---|
| 500–1 000 | v cene | 60 € | 120 € |
| 1 001–2 000 | v cene | 72 € | 140 € |
| 2 001–5 000 | v cene | 80 € | 180 € |
| 5 001–10 000 | v cene | 100 € | 220 € |
| 10 001–20 000 | v cene | 120 € | 280 € |
| 20 001+ | v cene | individuálne | individuálne |
Štandard — pracovné dni 8–17, reakcia do konca nasledujúceho pracovného dňa, e-mail a klientska zóna. Business — pracovné dni 8–20 a soboty, telefón, menovaný kontakt. Kritická — 24/7/365, hotline, eskalácia na menovaného inžiniera, štvrťročný prehľad incidentov. Riešením sa rozumie oprava alebo funkčný náhradný postup.
Mesačne v € bez DPH.
| Hladina | Dostupnosť mesačne | Zľava pri nedodržaní | Cena |
|---|---|---|---|
| Štandard | 99,5 % | 10 % mesačného poplatku | v cene |
| Vysoká | 99,9 % | 10 % za každé pásmo, najviac 50 % | +15 % tarifu |
Dostupnosť garantujeme pri cloudovej variante. Pri hardvérovej appliance systém beží vo vašej infraštruktúre — za jej napájanie a prostredie ručiť nemôžeme. Hardvérová appliance je zapojená na mirroringu, teda ako vetva mimo hlavnej trasy: jej výpadok znamená stratu viditeľnosti, nie stratu konektivity. Zľavy sa poskytujú formou dobropisu.
| Položka | Cena |
|---|---|
| Bežný export z konzoly (CSV, JSON, PDF) | zdarma, neobmedzene |
| Kompletný export archívu — príprava, overenie, odovzdávací protokol, do 1 TB | 400 € |
| Každý ďalší začatý TB | 60 € |
| Šifrovaný disk (vlastný disk zdarma) | 120 € |
| Odovzdanie cez SFTP, úložisko 30 dní | v cene |
| Expresné spracovanie do 72 hodín | +50 % |
Formáty CSV a Parquet, kontrolné súčty ku každému súboru. Platia ceny účinné k dátumu podpisu zmluvy. Dáta sú vaše a export je možný kedykoľvek, nielen pri ukončení.
Protectione Network Security zakladajú ľudia z protectiONE Solution a United Networks. Nič sa nezlučuje ani nekupuje — len sme po rokoch zistili, že každý z nás drží polovicu odpovede na tú istú otázku.
V protectiONE Solution roky staviame poskytovateľom internetu data retention: sondy a kolektory, pasívne zapojenie cez tapy a mirroring aj aktívne priamo do trasy, hardvér aj papiere okolo. Aby uchovávanie prevádzkových údajov obstálo vo chvíli, keď príde žiadosť od polície. Naučilo nás to, že splniť zákon a mať sieť pod kontrolou nie je to isté — a že operátor, ktorý už má v sieti sondy a kolektor, sedí na dátach, z ktorých sa dá vyčítať oveľa viac než len kto, s kým a kedy.
United Networks stavia a prevádzkuje vlastnú sieť od roku 2004 — dnes zhruba tridsaťtisíc domácností a firiem na juhozápade Čiech a Rakovnicku, optika aj bezdrôt, osem pobočiek, vlastné servisné tímy a ochrana zákazníkov riešená priamo v sieti, nie až na ich počítačoch. Táto strana vie, ako vyzerá noc, keď sa plní uplink. Prečo sa v chrbtici nesiaha na to, čo beží. A čo v monitoringu chýba skôr, než to zaznie na prezentácii.
Protectione Network Security je to, čo z toho vzniklo. Jedna platforma namiesto piatich krabíc: monitoring prevádzky, detekcia útoku a jeho zastavenie u upstreamu, reputácia a hrozby, zraniteľnosti aj hlásenia podľa NIS2 a českého zákona 264/2025 Zb. Postavená ľuďmi, ktorí to roky robili každý zo svojej strany — jedni pre operátorov, druhí na vlastnej sieti.
Cloudovú verziu nasadíme do 48 hodín, hardvérovú appliance do týždňa podľa dostupnosti zariadenia. Pri cloude stačí nastaviť export NetFlow alebo IPFIX z vašich routerov; pri appliance potrebujeme miesto v racku a prístup k mirrorovanému rozhraniu.
Do 100 Gbps. Zber možno rozdeliť medzi viac probe a kolektorov, aj naprieč lokalitami a dátovými centrami — architektúra rastie so sieťou.
Z mirrorovaného rozhrania v priebehu sekúnd. Záznamy z IPFIX a NetFlow v9 exportérov dorazia podľa nastavenia vášho routera za 15 až 60 sekúnd po skončení spojenia — systém ich vyhodnotí tiež a označí ako oneskorené.
Citlivosť sa nastavuje jedným prepínačom v štyroch stupňoch — od vysokej pre pokojné siete po veľmi nízku pre chrbticové siete a tranzit. Každý jednotlivý prah možno doladiť zvlášť a adresy, na ktoré sa nikdy nemá reagovať, sa zapisujú do whitelistu.
Pri každej reakcii nastavíte, od akej závažnosti sa spúšťa. Whitelist funguje aj granulárne — pre konkrétnu IP, port alebo protokol zvlášť, a oddelene pre LAN a WAN stranu. Aktívne blackholy sú v jednej tabuľke a ktorýkoľvek možno jedným kliknutím stiahnuť.
Štyridsaťpäť minút, online, bez záväzku. Prejdeme spolu, ako by platforma vyzerala u vás — koľko systémov by nahradila, ako by u vás fungovalo hlásenie podľa NIS2 a čo by to znamenalo pre váš tím. Prezentáciu vedieme individuálne, takže odpovede sú konkrétne, nie všeobecné.
| Dĺžka | 45 minút |
| Forma | Online videohovor |
| Účastníci | Váš tím, koľko potrebujete |
| Pre | Majiteľov ISP, CTO, správcov sietí, bezpečnostné tímy |
| Cena | Zdarma a nezáväzne |
Po odoslaní formulára sa ozveme do jedného pracovného dňa a dohodneme termín, ktorý vám vyhovuje.