Flow-Monitoring, Vorratsdatenspeicherung, Threat Intelligence, Schwachstellen-Scans und NIS2-Meldungen laufen auf einer Plattform. Einen Angriff stoppen Sie per RTBH beim Upstream, und die Meldung an die Behörde ist vorausgefüllt, bevor Sie sie zu schreiben beginnen.
Ein typischer ISP betreibt fünf getrennte Werkzeuge, fünf Lizenzen und fünf Orte, an denen man Kontext sucht. Jedes weitere System erhöht die Komplexität, die Integrationskosten und das Risiko, dass etwas dazwischen verloren geht.
Eigener Kollektor, eigene Datenbank, eigene Lizenz.
Eine gesetzliche Pflicht, gelöst durch ein weiteres System und einen weiteren Speicher.
Feeds, die irgendwo geladen und irgendwo ausgewertet werden — nicht dort, wo die Flows liegen.
Ein weiteres Werkzeug, eine weitere Konsole, ein weiterer Report, den niemand mit dem Betrieb verbindet.
Tabellen, geteilte Dokumente und Fristen, die von Hand überwacht werden.
Alle fünf Bereiche arbeiten auf denselben Daten. Stoßen Sie im Flow-Datensatz auf eine verdächtige Adresse, sind Reputation, ASN, Angriffshistorie und die Verbindung zu einem offenen Vorfall auf demselben Bildschirm.
Die Aufzeichnung aus dem Livesystem zeigt den Weg vom Flow-Datensatz zur gesperrten Adresse und zur vorausgefüllten Meldung. Ein Video ist schön, aber auf fremden Daten entscheidet man nicht — deshalb bieten wir eine Demo auf Ihrem eigenen Verkehr an.
Wir setzen das System in Ihr Netz und lassen es auf echtem Verkehr laufen. Sie sehen eigene Flows, eigene Angriffe und eigene Schwachstellen — keine vorbereitete Vorführung.
Das Video ist auf Tschechisch mit tschechischen Untertiteln. Eine deutschsprachige Vorführung findet live statt.
Demo auf meinen Daten anfragenFür Internetanbieter und Betreiber von Netzinfrastruktur — kein allgemeines Sicherheitswerkzeug, das ISPs erst nachträglich entdeckt hat.
Internetanbieter mit eigener Netzinfrastruktur in der Region.
Betreiber städtischer Netze und metropolitaner Glasfaserinfrastruktur.
Betreiber mit komplexer Backbone-Infrastruktur.
Betreiber von Colocation- und Cloud-Infrastruktur.
Konnektivitätsanbieter für kritische staatliche und industrielle Netze.
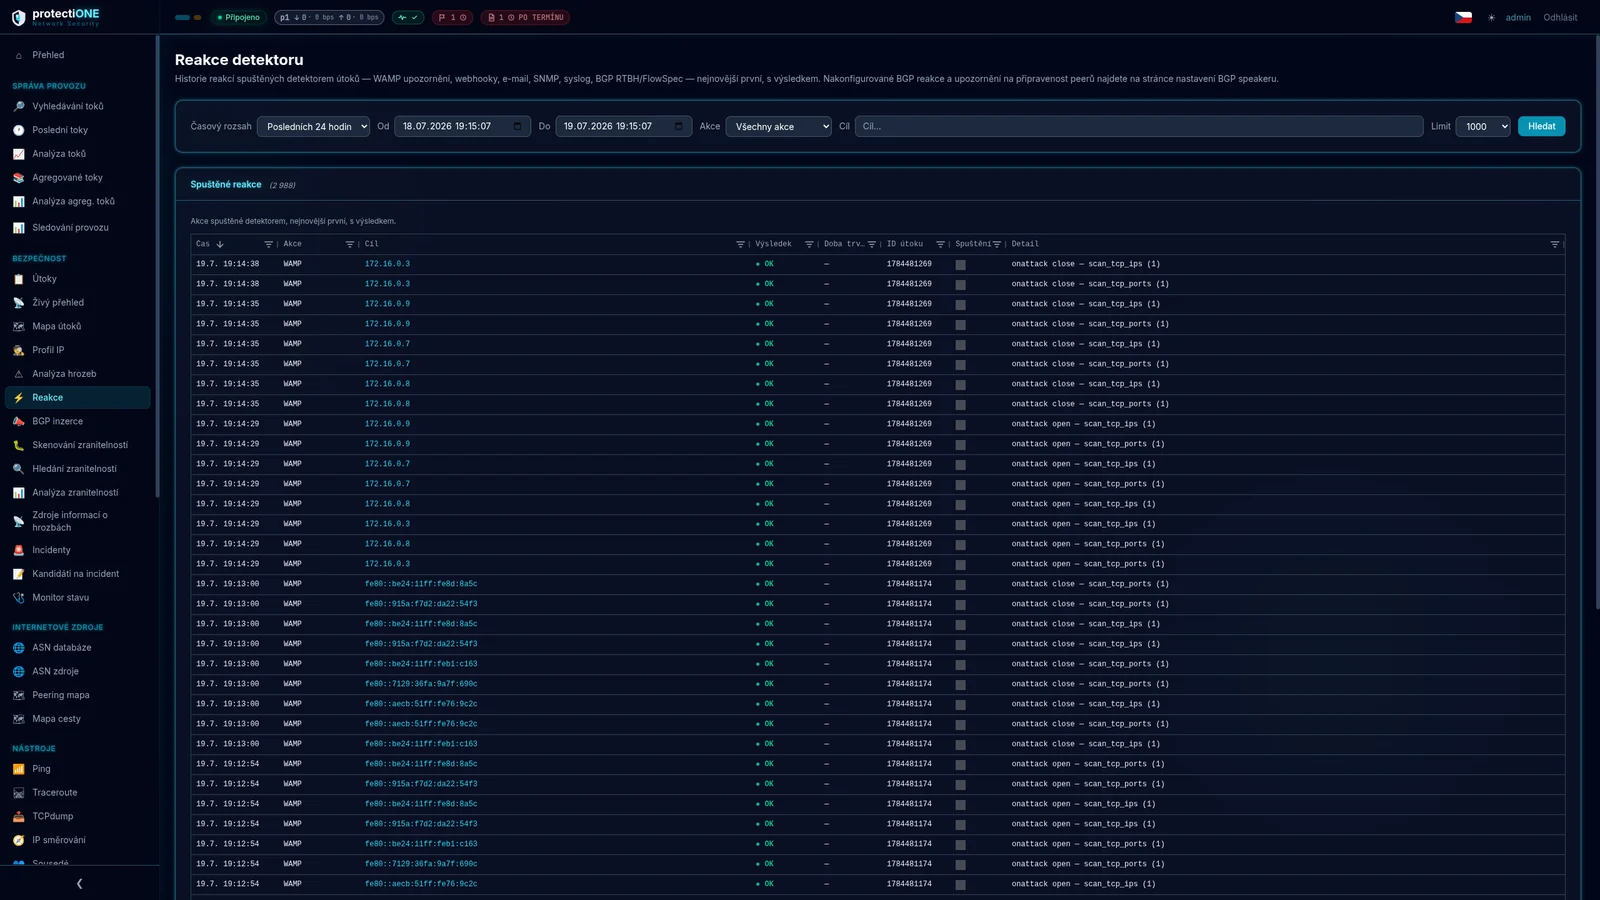
Das System erkennt nicht nur. Es kann den Angriff bei Ihrem Upstream-Peer stoppen — bevor er Ihren Uplink füllt.
Das System vergleicht laufend, was im Internet-Routing tatsächlich announced wird, mit dem, was Präfixinhaber per ROA autorisiert haben. Eine Route, für die eine abdeckende ROA existiert, die aber das announcende AS nicht autorisiert, ist ein starkes Signal für einen Präfix-Hijack, ein Route Leak oder einen Konfigurationsfehler.
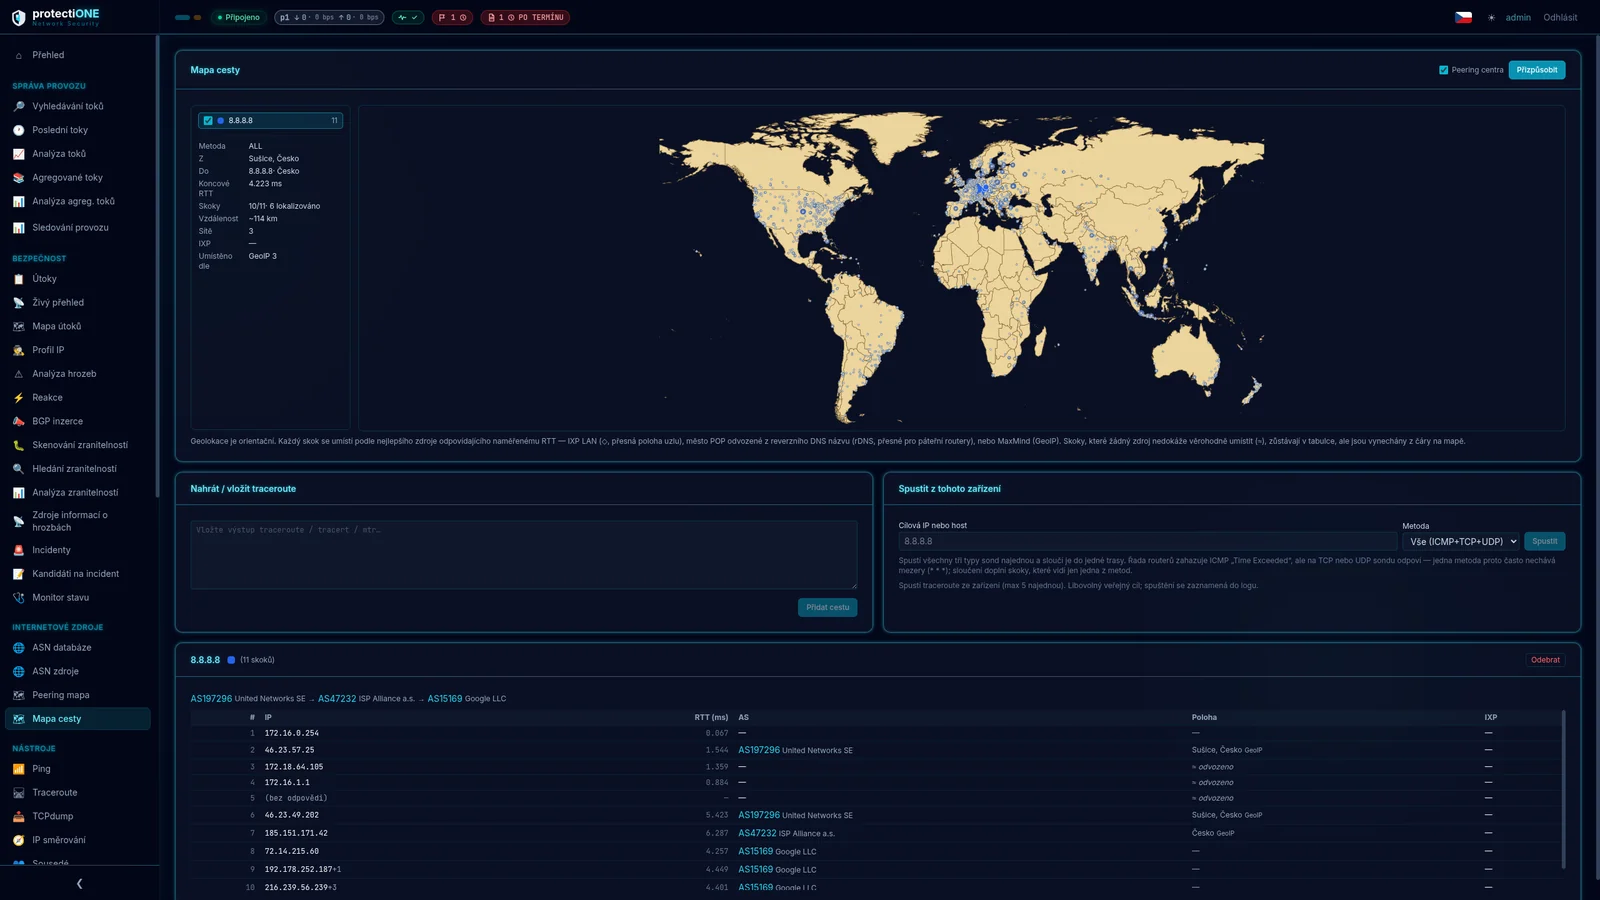
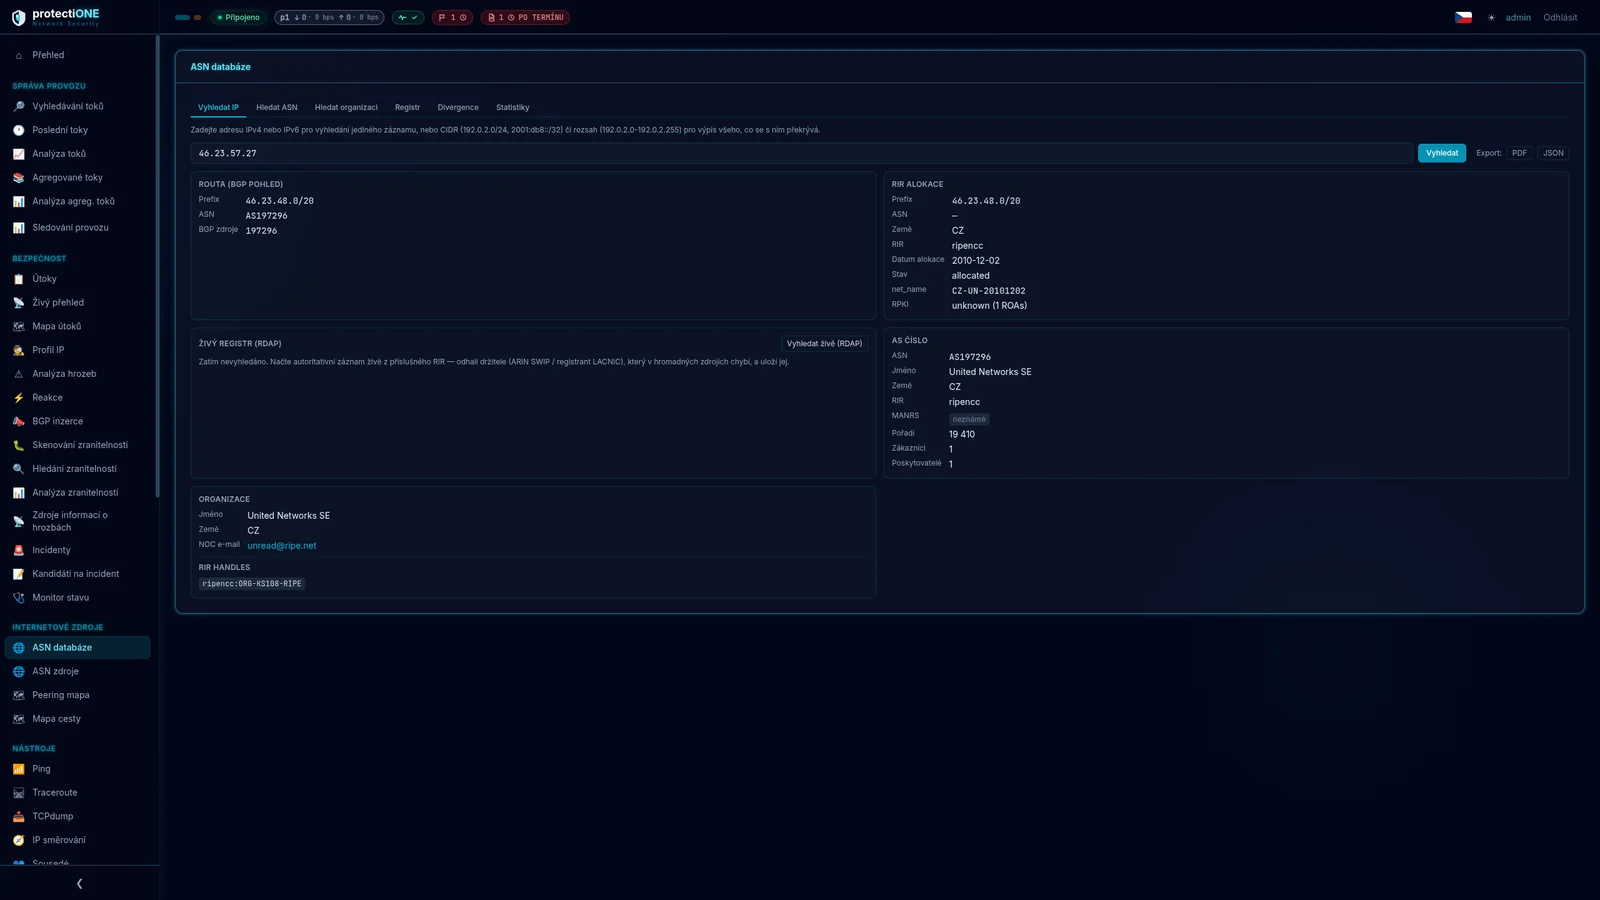
Zu jeder IP-Adresse wissen Sie sofort, wem sie gehört, welche ASN-Reputation sie hat, worüber der Verkehr geleitet wird und welche Beziehungen dieses Netz unterhält. Die Daten stammen aus RIPE NCC (5,0 Mio. Einträge), APNIC (1,2 Mio.), LACNIC, AFRINIC und ARIN über RDAP.
Tiefe Verkehrsanalyse, Bedrohungserkennung, Mitigation und regulatorische Unterstützung über einen Datenbestand.
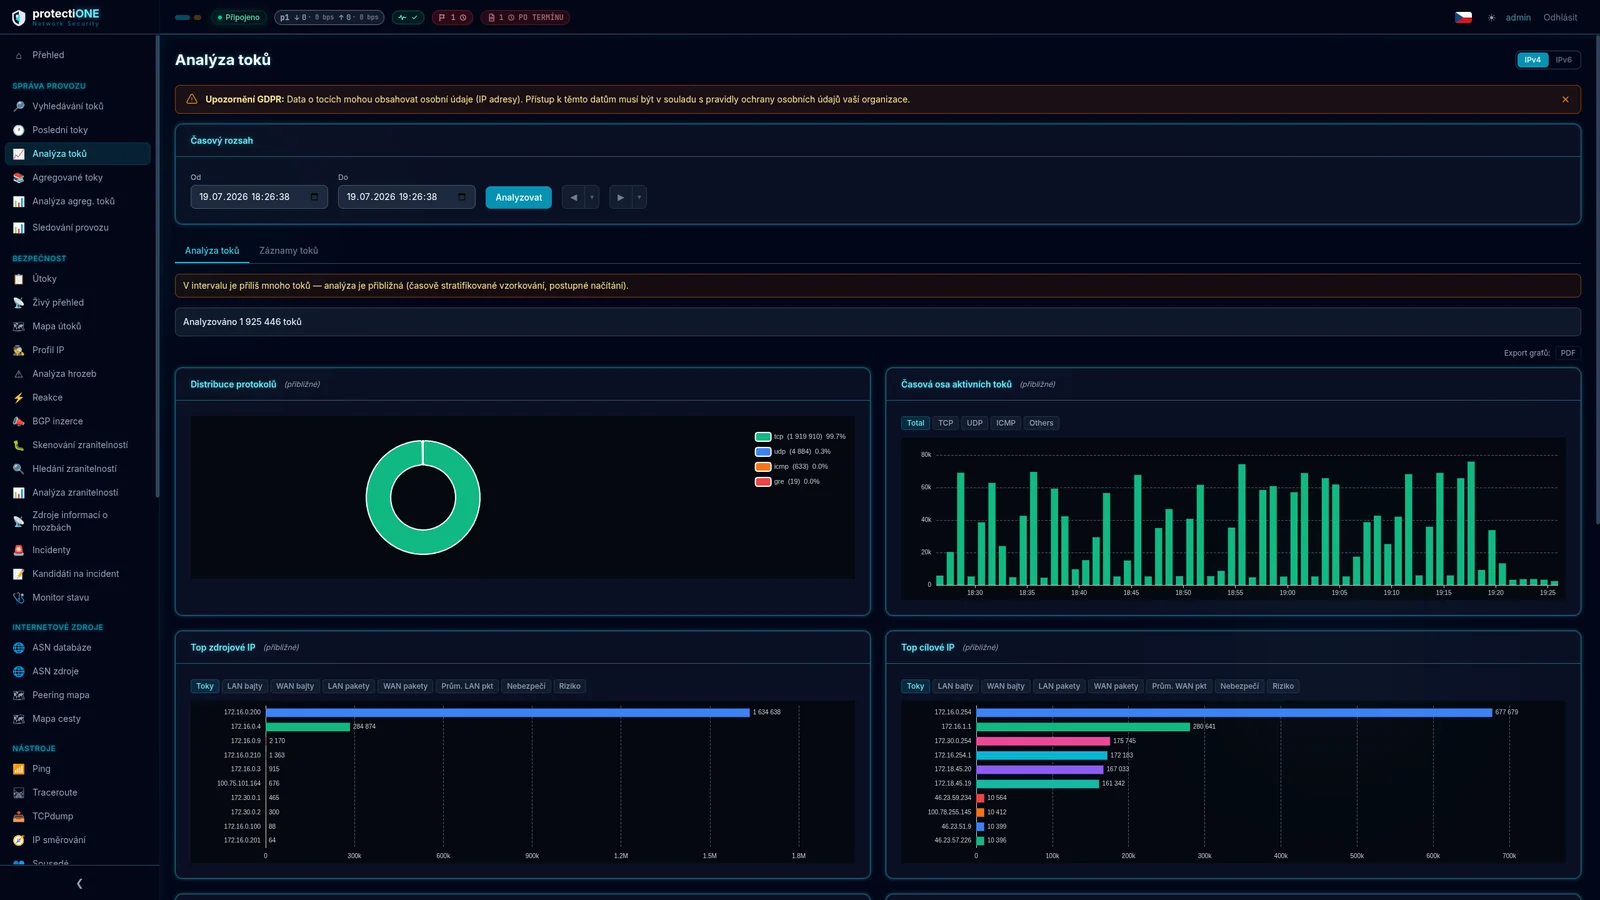
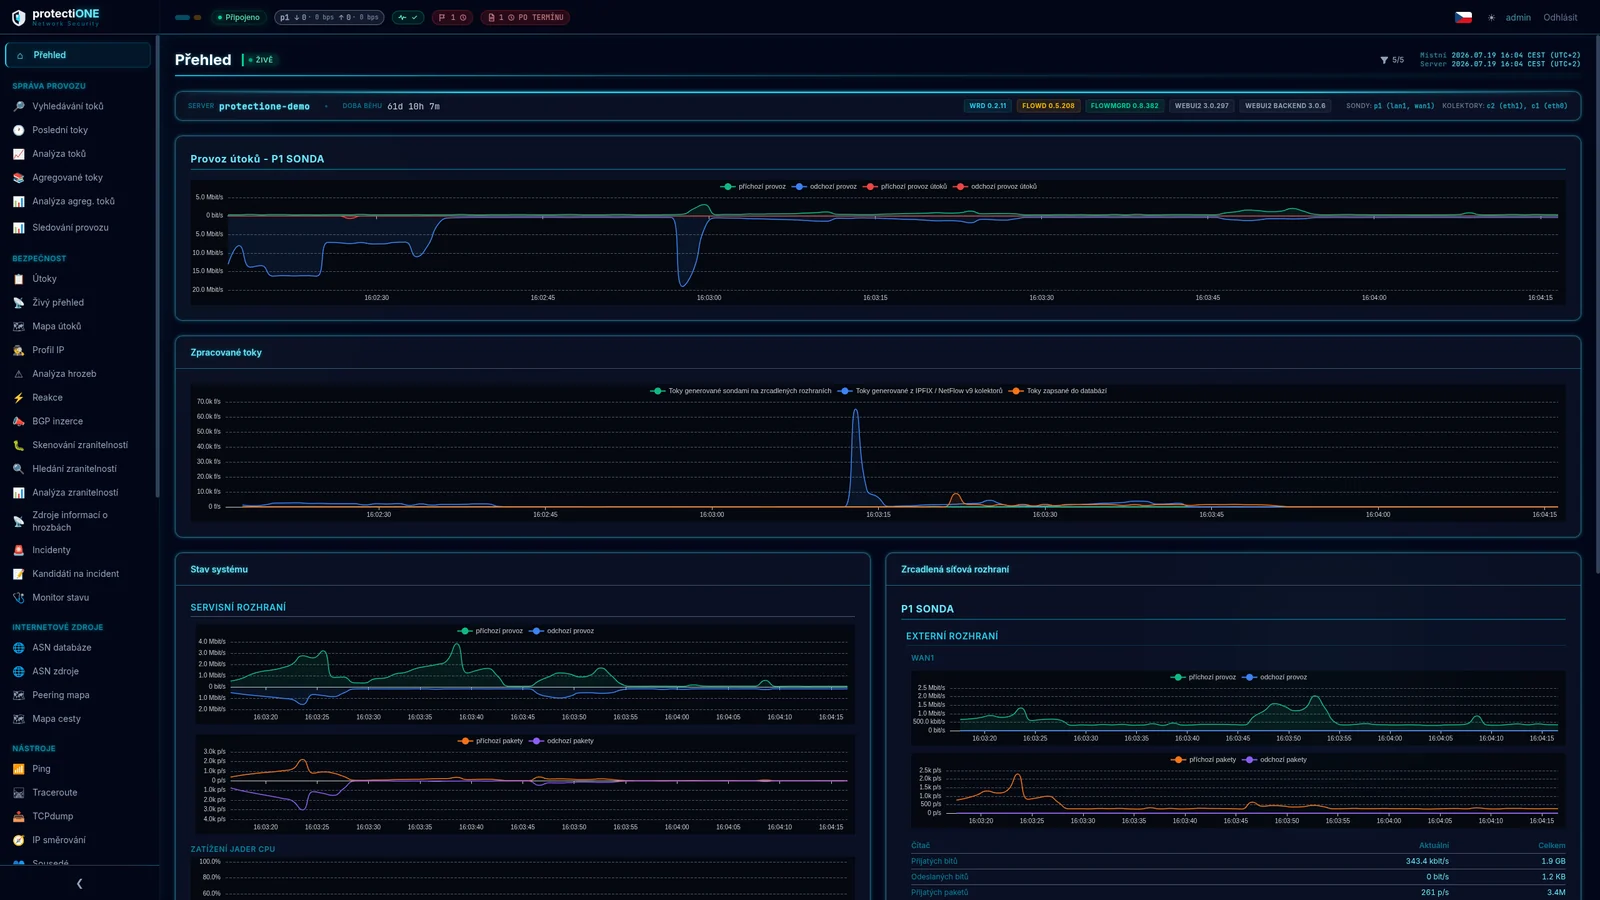
Jeder IP-Flow wird in Echtzeit analysiert.
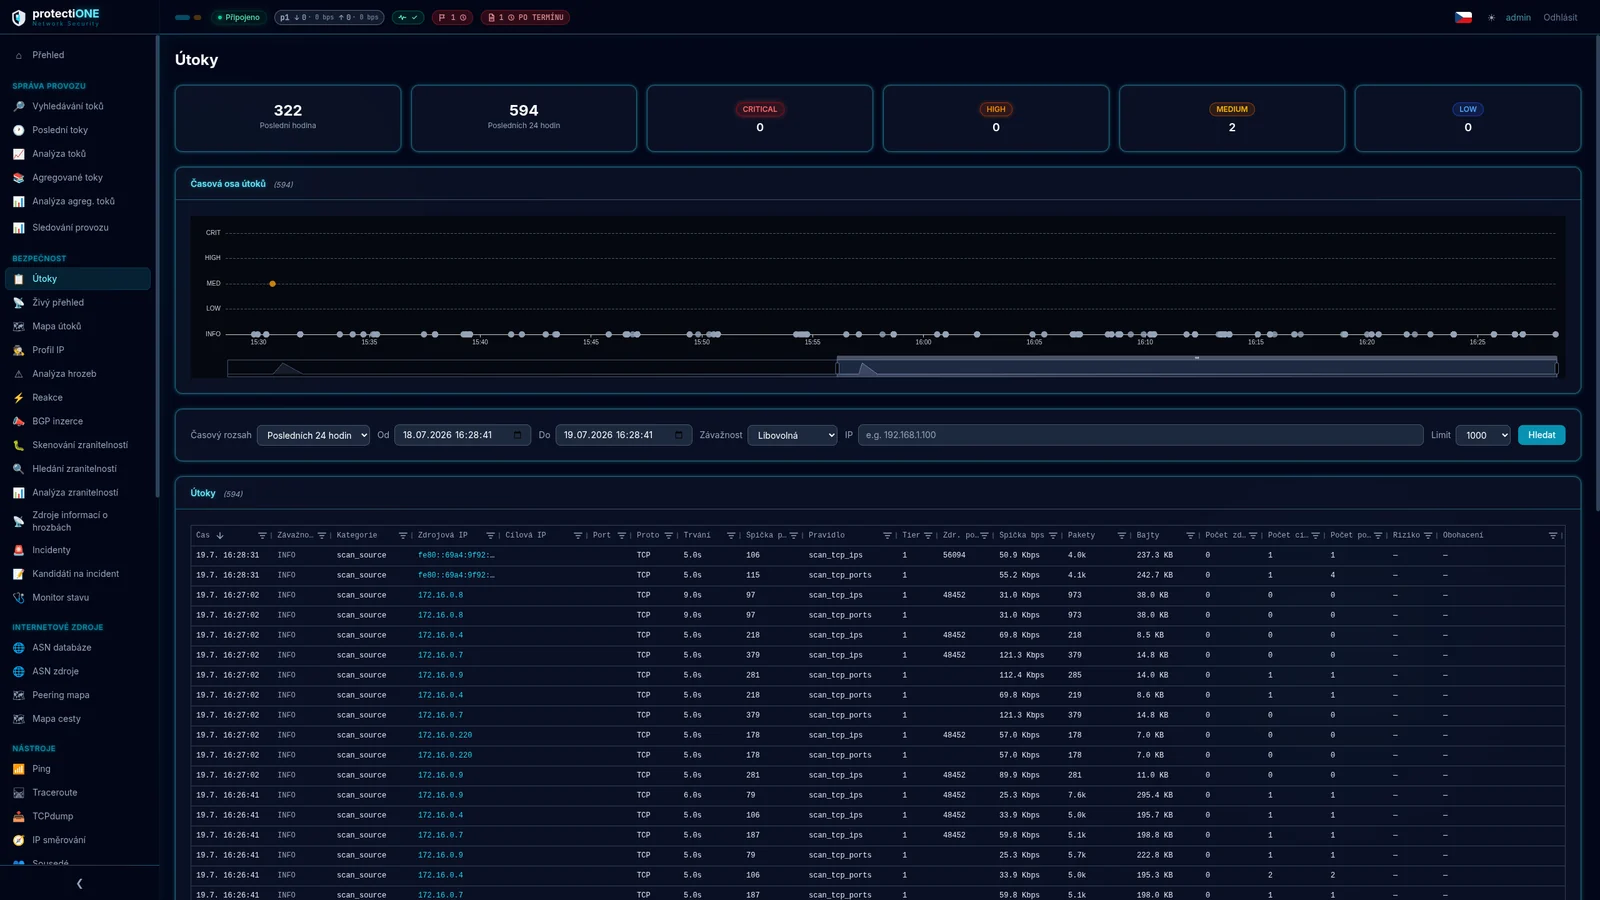
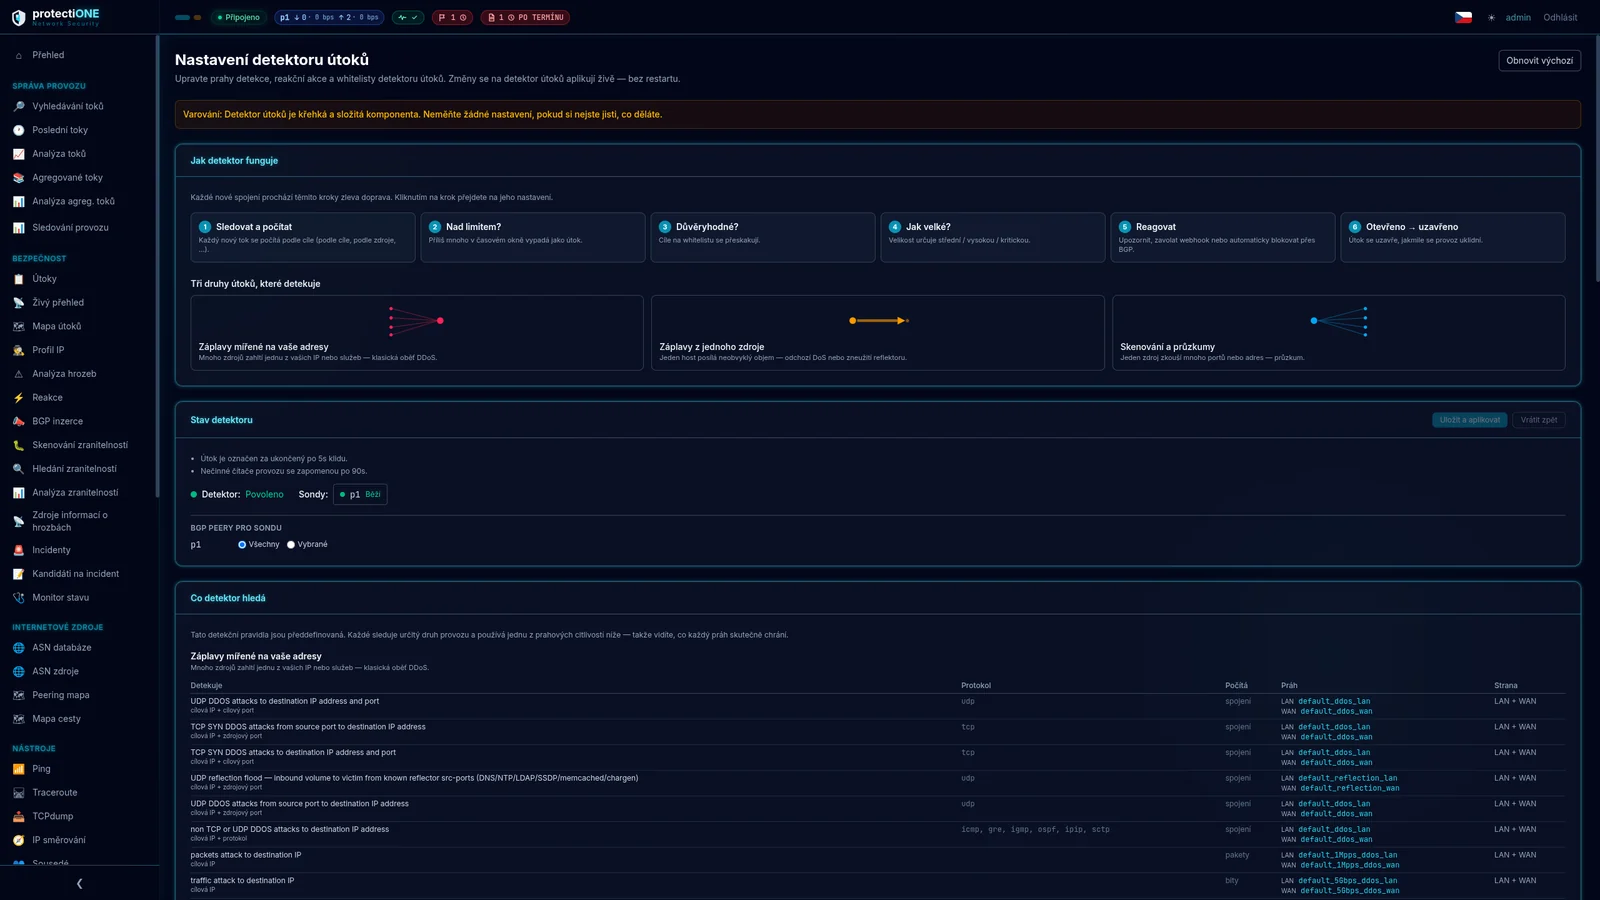
22 vordefinierte Regeln in drei Familien: Fluten auf Ihre Adressen, Fluten von einem Ihrer Hosts und…
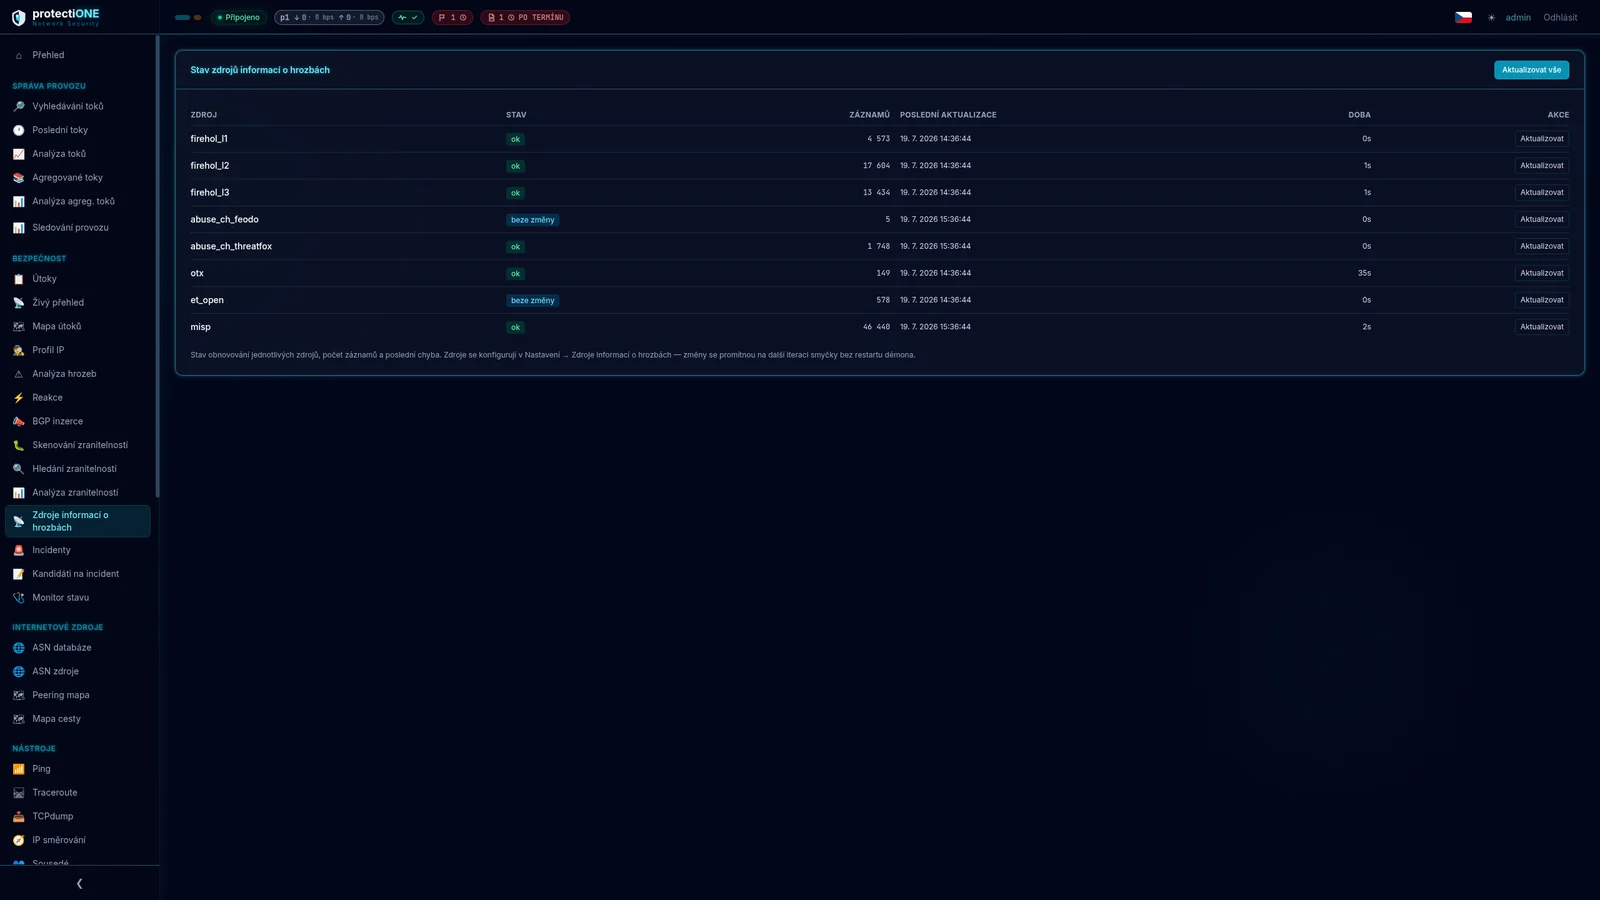
Jeder Flow wird mit der Quellenreputation aus acht Feeds angereichert — FireHOL, abuse.ch Feodo und ThreatFox…
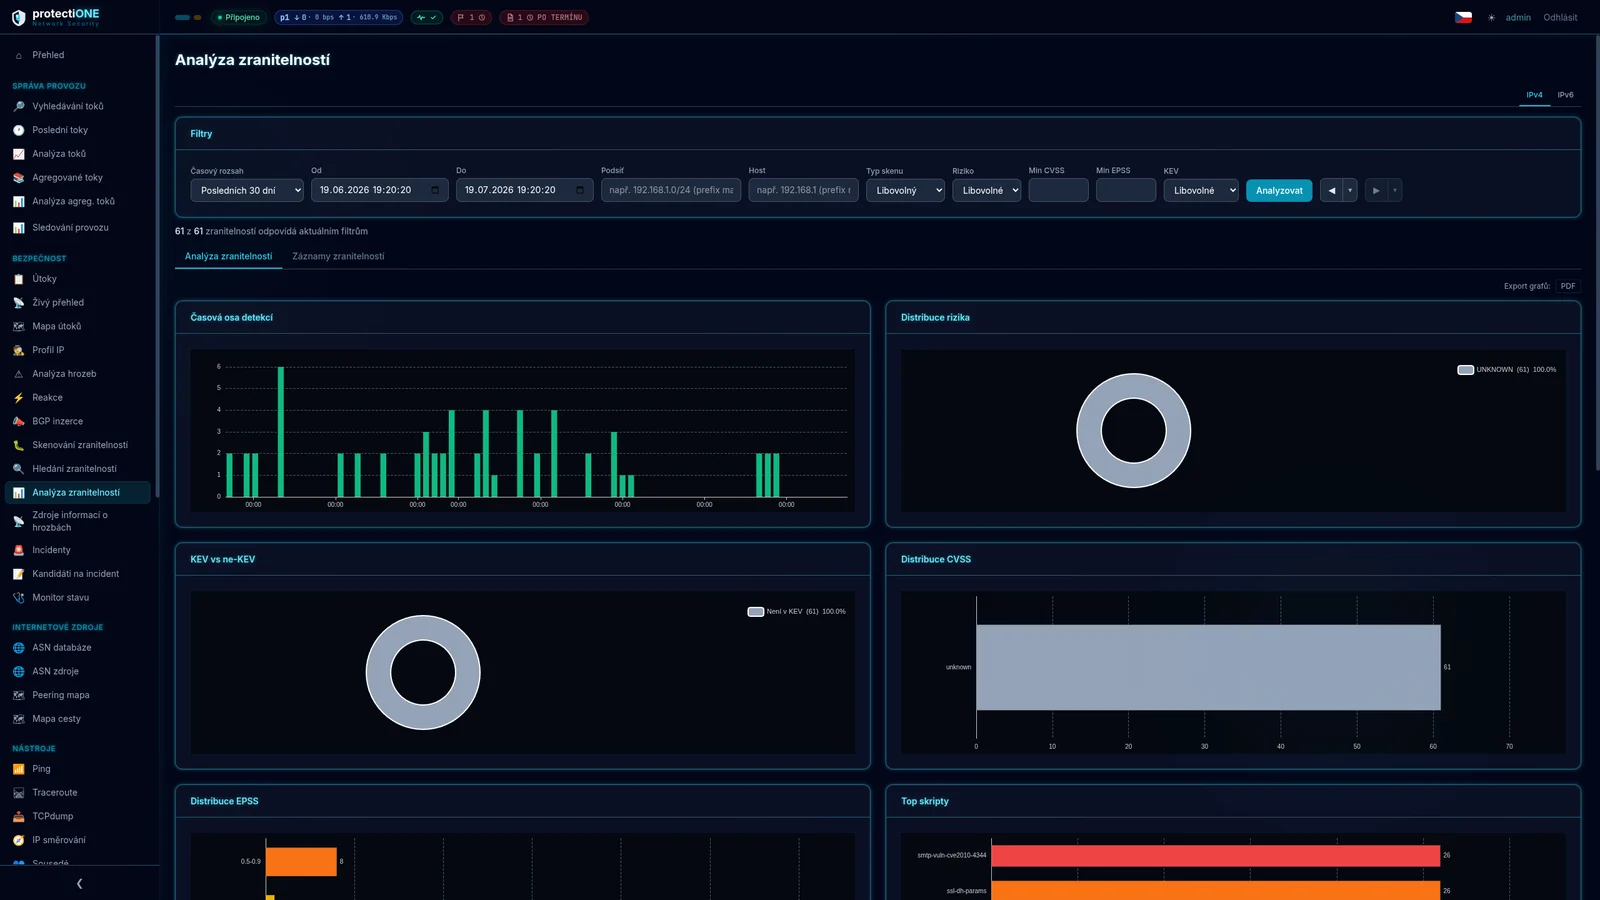
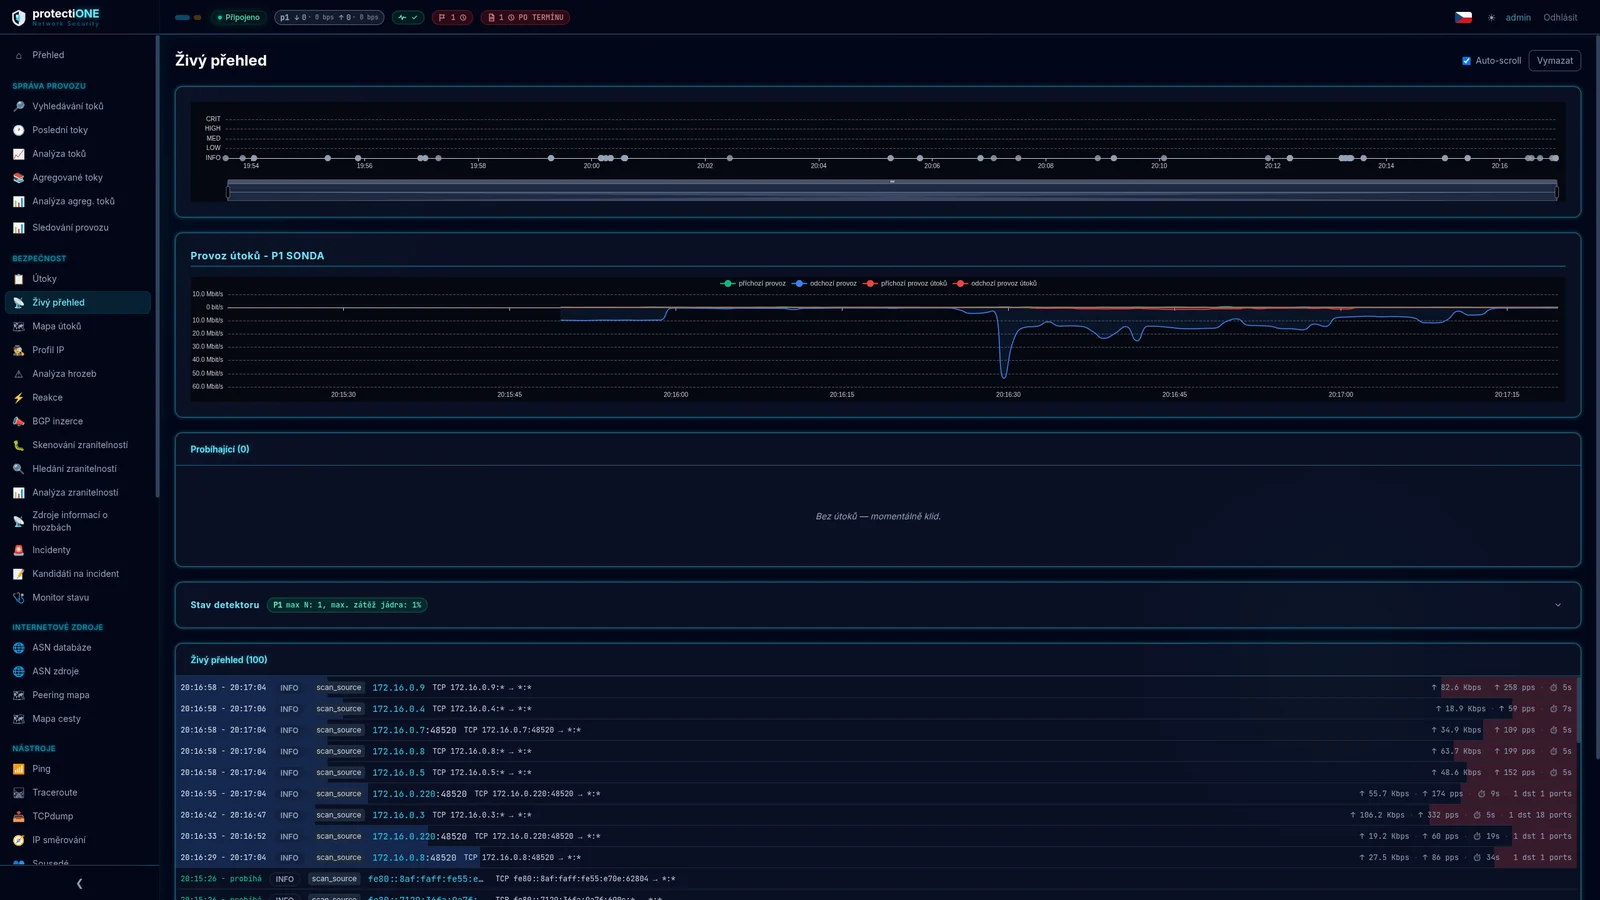
Jeder erkannte Angriff lässt sich in die Tiefe zerlegen — über seine Kennung oder durch Prüfung…
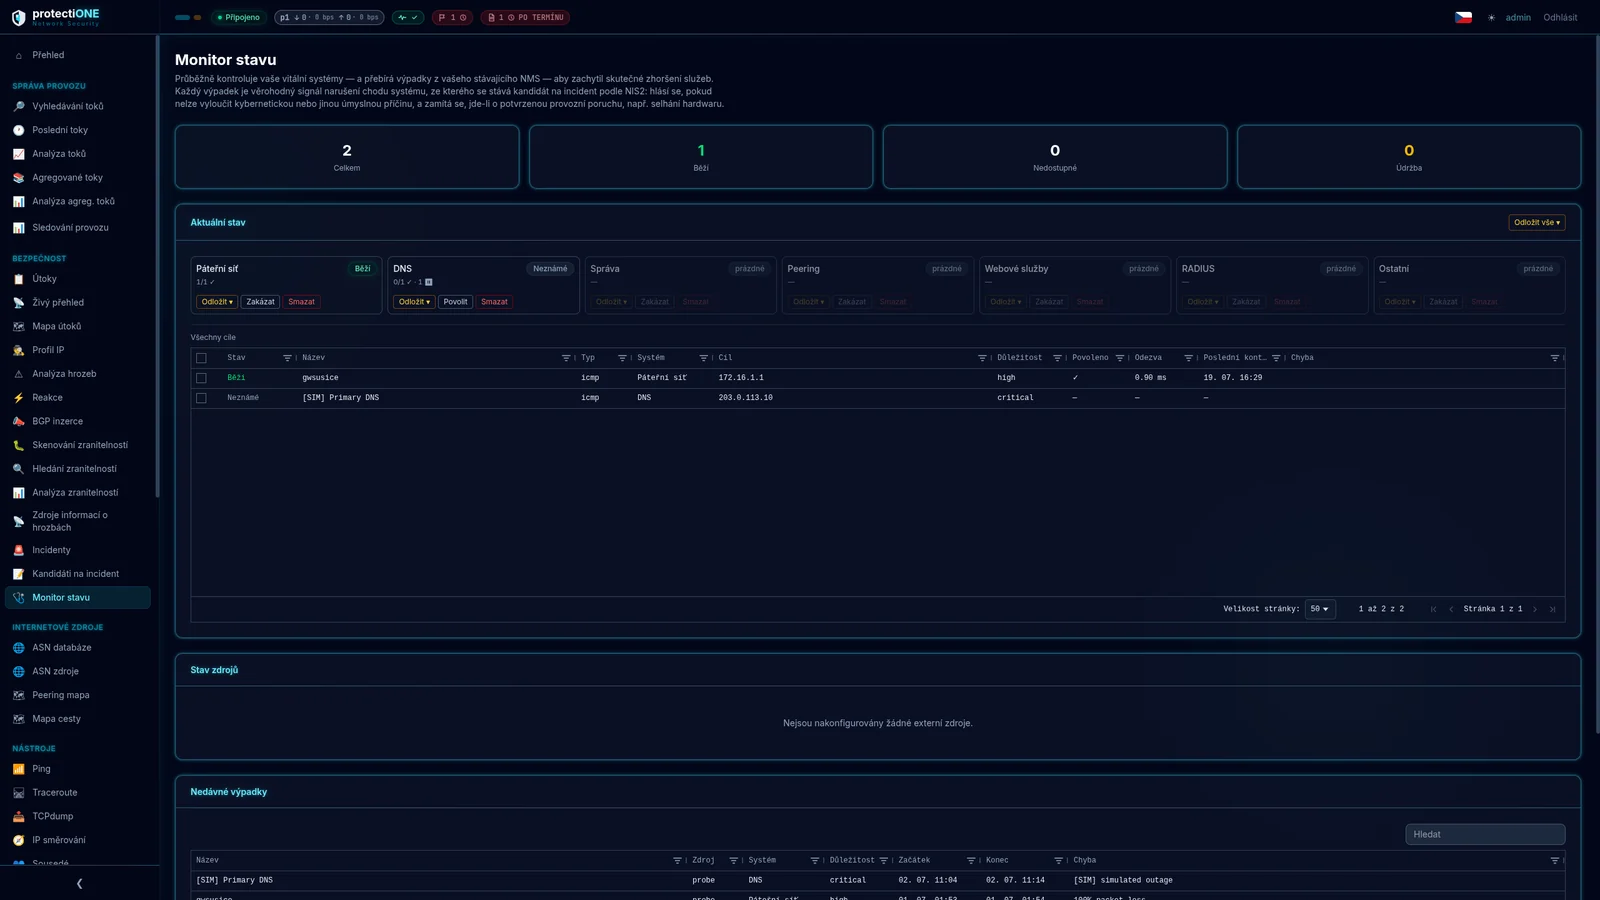
Wenn Sie um drei Uhr nachts einen Vorfall bearbeiten, springen Sie nicht zwischen drei Fenstern und…
| Funktion | Protectione | Übliches NetFlow | SIEM |
|---|---|---|---|
| Flow-Monitoring | ✓ | ✓ | ~ |
| Vorratsdatenspeicherung | ✓ | ~ | ✕ |
| Threat Intelligence | ✓ | ✕ | ✓ |
| Schwachstellenmanagement | ✓ | ✕ | ~ |
| Mitigation per RTBH / FlowSpec | ✓ | ✕ | ✕ |
| NIS2 nach nationalem Recht | ✓ | ✕ | ~ |
| RPKI und ASN Intelligence | ✓ | ✕ | ✕ |
| ISP-Spezialisierung | ✓ | ~ | ✕ |
| Einheitliche Plattform | ✓ | ✕ | ✕ |
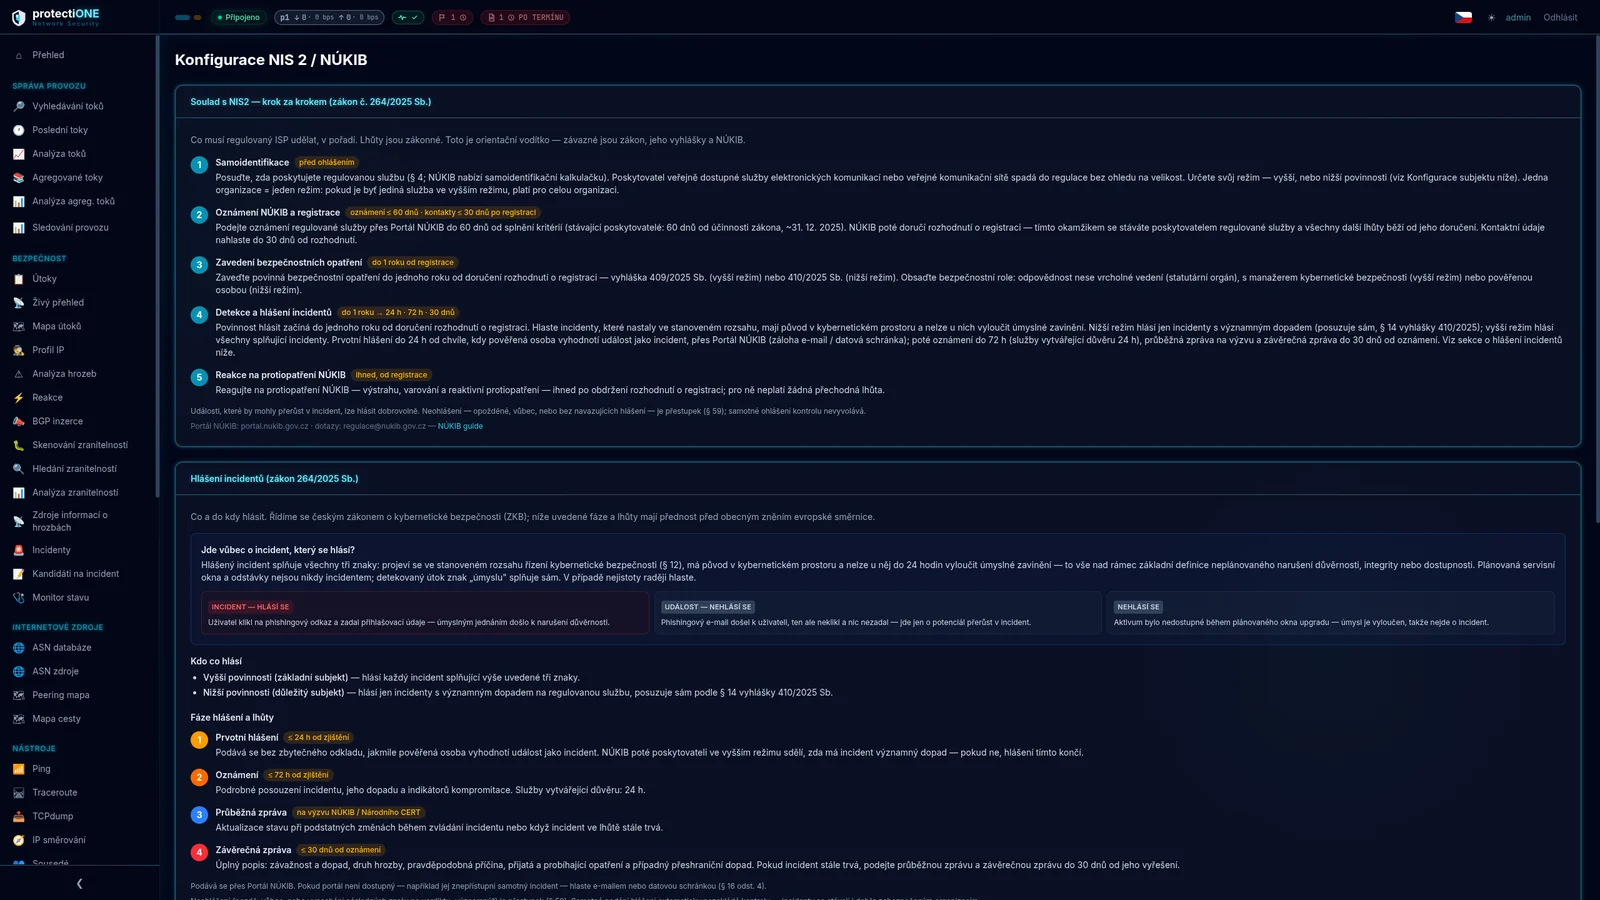
Das Modul bleibt nicht beim allgemeinen Wortlaut der Richtlinie. Es setzt die tschechische Umsetzung — Gesetz Nr. 264/2025 Slg. samt Verordnungen 409/2025 und 410/2025 Slg. — im Detail um. Der Pflichtenrahmen ist EU-weit derselbe; für andere nationale Umsetzungen passen wir das Modul an.
Ein Anbieter eines öffentlichen Kommunikationsnetzes oder -dienstes ist unabhängig von der Größe reguliert — die Ausnahme für Kleinunternehmen gilt für Sie nicht. Über das Regime entscheiden Unternehmensgröße oder Reichweite: höhere Pflichten ab 350.000 aktiven SIM oder 100.000 Festanschlüssen, sonst niedrigere Pflichten. Eine Organisation heißt ein Regime.
Ein meldepflichtiger Vorfall hat drei Merkmale zugleich: Er trat im von Ihnen abgegrenzten Bereich des Sicherheitsmanagements auf, hat seinen Ursprung im Cyberraum, und eine vorsätzliche Ursache lässt sich binnen 24 Stunden nicht ausschließen. Das System kennt diese Merkmale und zeigt Ihnen, warum ein Ausfall zu melden ist und ein anderer nicht.
Erstmeldung ≤ 24 h · Meldung ≤ 72 h (Vertrauensdienste 24 h) · Zwischenbericht auf Anforderung der Behörde · Statusbericht nach 30 Tagen, wenn der Vorfall noch offen ist · Abschlussbericht ≤ 30 Tage nach Behebung. Zu jeder Phase sehen Sie die verbleibende Zeit — oder die Überschreitung.
Meldung an die Behörde, Kontaktdaten, Sicherheitsmaßnahmen innerhalb der gesetzlichen Frist sowie unverzügliche Reaktion auf Warnungen und reaktive Gegenmaßnahmen. Behördenkontakte samt Notfallnummern liegen direkt im System, aufgeteilt nach Ihrem Regime.
| Situation | Ergebnis |
|---|---|
| Nutzer klickte auf Phishing und gab Zugangsdaten ein | Vorfall — meldepflichtig |
| Phishing kam an, aber niemand klickte | Ereignis — nicht meldepflichtig |
| Ausfall während geplanter Wartung | Kein Vorfall — Vorsatz ausgeschlossen |
Health Monitor überwacht die Verfügbarkeit der Dienste und gruppiert Ausfälle selbst zu Kandidaten für einen NIS2-Vorfall — mit berechneter Auswirkung und einer Einschätzung, ob die Ursache nach einem Cyberangriff aussieht.
Sie entscheiden dann nur noch. Einen Betriebsausfall weisen Sie ab. Einen echten Vorfall stufen Sie zur Meldung hoch, die bereits vorausgefüllt ist und die Nachweise mitbringt: welche Angriffe, von welchen Adressen, mit welchem Schweregrad.
Die gesetzliche Frist beginnt erst mit Ihrer Entscheidung — bis dahin weist das System nur darauf hin, dass es etwas zu bewerten gibt. Diese Grenze halten wir bewusst ein: Was ein Vorfall ist, entscheidet Ihre verantwortliche Person, nicht die Software.
Nicht zu melden — zu spät, gar nicht oder unter Auslassung der Folgeberichte — ist eine Ordnungswidrigkeit. Die Meldung selbst löst keine Prüfung aus; Vorfälle treffen auch gut abgesicherte Organisationen.
Das System bewältigt Verkehr bis 100 Gbit/s. Die Datenerfassung lässt sich auf mehrere Kollektoren und Probes verteilen, sodass die Architektur mit Ihrem Netz wächst — auch über mehrere Standorte und Rechenzentren.
Wir betreiben die Plattform, Sie verbinden sich. Der schnellste Weg zu ersten Daten, ohne Hardwarebeschaffung und ohne Eingriff in Ihre Infrastruktur.
Ein Server in Ihrem Eigentum: Kauf oder Leasing über ESSOX — die Finanzierung erledigen wir kostenlos. Die Daten verlassen Ihr Netz nie; für die Vorratsdatenspeicherung in der Regel die einzig akzeptable Variante. Wir liefern, installieren und verwalten ihn aus der Ferne; die Garantieabwicklung übernehmen wir und die wichtigen Teile haben wir am Lager.
Eine ausführliche Beschreibung beider Varianten, die Mindestanforderungen an die Hardware und den Serverpreis finden Sie auf der Seite Technische Lösung.
Der Preis richtet sich nach der Zahl der ISP-Kunden. Keine versteckten Gebühren. Preise ohne MwSt. und für das Band 500–1.000 Kunden; größere Netze werden nach Band berechnet.
Jederzeit kündbarer Vertrag.
Rabatt auf den Gesamtpreis bei zweijähriger Bindung.
Rabatt auf den Gesamtpreis bei dreijähriger Bindung.
Rabatt bei Zahlung ein Jahr im Voraus.
Sie kaufen den Server ins eigene Anlagevermögen oder finanzieren ihn per ESSOX-Leasing — die Finanzierung erledigen wir kostenlos für Sie. Das Gerät steht in Ihrem Anlagevermögen und wird abgeschrieben, wir liefern, installieren und verwalten es aus der Ferne. Rechenpreis 6.000 € bis 8.800 € je nach Größe des Plattenverbunds; technische Parameter und Varianten. Die Garantieabwicklung beim Hersteller übernehmen wir, die wichtigen Teile haben wir am Lager, und ein defekter Datenträger bleibt bei Ihnen.
| ISP-Kunden | Start | Advanced | Complete |
|---|---|---|---|
| 500–1 000 | 200 € | 280 € | 400 € |
| 1 001–2 000 | 280 € | 360 € | 520 € |
| 2 001–5 000 | 360 € | 480 € | 640 € |
| 5 001–10 000 | 480 € | 640 € | 800 € |
| 10 001–20 000 | 600 € | 800 € | 1.000 € |
| 20 001+ | auf Anfrage | auf Anfrage | auf Anfrage |
Monatlich in €, ohne MwSt.
Ab 20.000 Kunden erstellen wir ein individuelles Angebot. Eine garantierte Reaktionszeit (SLA) ist eine eigenständige Leistung zusätzlich zum Tarif. Die Europreise sind eine Orientierungsumrechnung zum Kurs von 25 CZK/€; die Vertragswährung wird bei Vertragsabschluss vereinbart.
Support auf Tschechisch ist in jedem Tarif enthalten. Garantierte Reaktionszeiten und garantierte Cloud-Verfügbarkeit sind separate Abonnements. Den Preis für den Datenexport kennen Sie vorab, nicht erst beim Abschied.
| ISP-Kunden | Standard | Business Reaktion 4 h · Lösung 2 Werktage | Kritisch Reaktion 1 h, 24/7 · Lösung 24 h |
|---|---|---|---|
| 500–1 000 | inklusive | 60 € | 120 € |
| 1 001–2 000 | inklusive | 72 € | 140 € |
| 2 001–5 000 | inklusive | 80 € | 180 € |
| 5 001–10 000 | inklusive | 100 € | 220 € |
| 10 001–20 000 | inklusive | 120 € | 280 € |
| 20 001+ | inklusive | auf Anfrage | auf Anfrage |
Standard — Werktage 8–17 Uhr, Reaktion bis zum Ende des nächsten Werktags, E-Mail und Kundenzone. Business — Werktage 8–20 Uhr und samstags, Telefon, benannter Ansprechpartner. Kritisch — 24/7/365, Hotline, Eskalation an einen benannten Techniker, vierteljährliche Vorfallsübersicht. Lösung bedeutet Behebung oder ein funktionierender Ersatzweg.
Monatlich in € zzgl. MwSt.
| Stufe | Verfügbarkeit monatlich | Gutschrift bei Nichteinhaltung | Preis |
|---|---|---|---|
| Standard | 99,5 % | 10 % der Monatsgebühr | inklusive |
| Hoch | 99,9 % | 10 % je Stufe, höchstens 50 % | +15 % des Tarifs |
Verfügbarkeit garantieren wir bei der Cloud-Variante. Bei der Hardware-Appliance läuft das System in Ihrer Infrastruktur — für ihre Stromversorgung und Umgebung können wir nicht einstehen. Die Hardware-Appliance hängt am Mirror-Port, also als Abzweig außerhalb des Hauptpfads: Fällt sie aus, verlieren Sie Sichtbarkeit, nicht Konnektivität. Gutschriften erfolgen als Rechnungsgutschrift.
| Position | Preis |
|---|---|
| Regulärer Export aus der Konsole (CSV, JSON, PDF) | kostenlos, unbegrenzt |
| Vollständiger Archivexport — Vorbereitung, Prüfung, Übergabeprotokoll, bis 1 TB | 400 € |
| Jedes weitere angefangene TB | 60 € |
| Verschlüsselte Festplatte (eigene Platte kostenfrei) | 120 € |
| Übergabe per SFTP, 30 Tage Speicherung | inklusive |
| Expressbearbeitung binnen 72 Stunden | +50 % |
Formate CSV und Parquet, Prüfsummen zu jeder Datei. Es gelten die am Tag der Vertragsunterzeichnung gültigen Preise. Die Daten gehören Ihnen und lassen sich jederzeit exportieren, nicht erst bei Kündigung.
Protectione Network Security wird von Menschen aus protectiONE Solution und United Networks gegründet. Es wird nichts fusioniert und nichts gekauft — wir haben nach Jahren nur festgestellt, dass jeder von uns die Hälfte der Antwort auf dieselbe Frage hält.
Bei protectiONE Solution bauen wir seit Jahren Data Retention für Internetanbieter: Sonden und Kollektoren, passive Anbindung über Taps und Mirroring ebenso wie aktiv direkt in der Strecke, Hardware samt Papierkram. Damit die Speicherung der Verkehrsdaten standhält, wenn eine Anfrage der Polizei kommt. Das hat uns gelehrt: das Gesetz zu erfüllen und das Netz im Griff zu haben ist nicht dasselbe — und ein Betreiber mit Sonden und Kollektor sitzt auf Daten, aus denen sich weit mehr lesen lässt als nur wer mit wem und wann.
United Networks baut und betreibt seit 2004 sein eigenes Netz — heute rund dreißigtausend Haushalte und Unternehmen im Südwesten Böhmens und in der Region Rakovník, Glasfaser und Funk, acht Filialen, eigene Serviceteams und Kundenschutz direkt im Netz statt erst auf deren Rechnern. Diese Seite weiß, wie eine Nacht aussieht, in der der Uplink volläuft. Warum man im Kern nichts anfasst, was läuft. Und was im Monitoring fehlt, lange bevor es auf einer Folie steht.
Protectione Network Security ist das Ergebnis. Eine Plattform statt fünf Kisten: Verkehrsmonitoring, Angriffserkennung und Abwehr beim Upstream, Reputation und Bedrohungsdaten, Schwachstellen sowie Meldungen nach NIS2 und dem tschechischen Gesetz 264/2025 Slg. Gebaut von Leuten, die das jahrelang jeweils von ihrer Seite gemacht haben — die einen für Betreiber, die anderen im eigenen Netz.
Die Cloud-Version ist in 48 Stunden einsatzbereit, die Hardware-Appliance in einer Woche, je nach Geräteverfügbarkeit. Für die Cloud genügt ein konfigurierter NetFlow- bzw. IPFIX-Export Ihrer Router; für die Appliance brauchen wir Platz im Rack und Zugang zu einer gespiegelten Schnittstelle.
Bis 100 Gbit/s. Die Erfassung lässt sich auf mehrere Probes und Kollektoren verteilen, auch über Standorte und Rechenzentren hinweg — die Architektur wächst mit dem Netz.
Von einer gespiegelten Schnittstelle innerhalb von Sekunden. Datensätze von IPFIX- und NetFlow-v9-Exportern treffen je nach Routerkonfiguration 15 bis 60 Sekunden nach Verbindungsende ein — das System wertet auch diese aus und kennzeichnet sie als verspätet.
Die Empfindlichkeit stellen Sie mit einem Regler in vier Stufen ein — von hoch für ruhige Netze bis sehr niedrig für Backbone und Transit. Jede einzelne Schwelle lässt sich separat feinjustieren, und Adressen, auf die nie reagiert werden soll, kommen auf eine Whitelist.
Für jede Reaktion legen Sie fest, ab welchem Schweregrad sie auslöst. Die Whitelist arbeitet auch granular — je IP, Port oder Protokoll und getrennt für LAN- und WAN-Seite. Aktive Blackholes stehen in einer Tabelle und lassen sich einzeln mit einem Klick zurückziehen.
Fünfundvierzig Minuten, online, unverbindlich. Wir gehen gemeinsam durch, wie die Plattform bei Ihnen aussähe — wie viele Systeme sie ersetzen würde, wie die NIS2-Meldung bei Ihnen abliefe und was das für Ihr Team bedeutet. Wir führen einzeln durch, deshalb sind die Antworten konkret statt allgemein.
| Dauer | 45 Minuten |
| Format | Online-Videogespräch |
| Teilnehmer | Ihr Team, so viele Sie brauchen |
| Für | ISP-Inhaber, CTOs, Netz- und Sicherheitsteams |
| Preis | Kostenlos und unverbindlich |
Nach dem Absenden melden wir uns innerhalb eines Werktags und vereinbaren einen Termin, der Ihnen passt.