
Vidíte každý tok – a hned víte, komu patří
Sběr z NetFlow v9, IPFIX i mirroringu, kontext z databáze ASN a globálních zdrojů hrozeb. Všechno nad jedněmi daty a na jedné obrazovce.
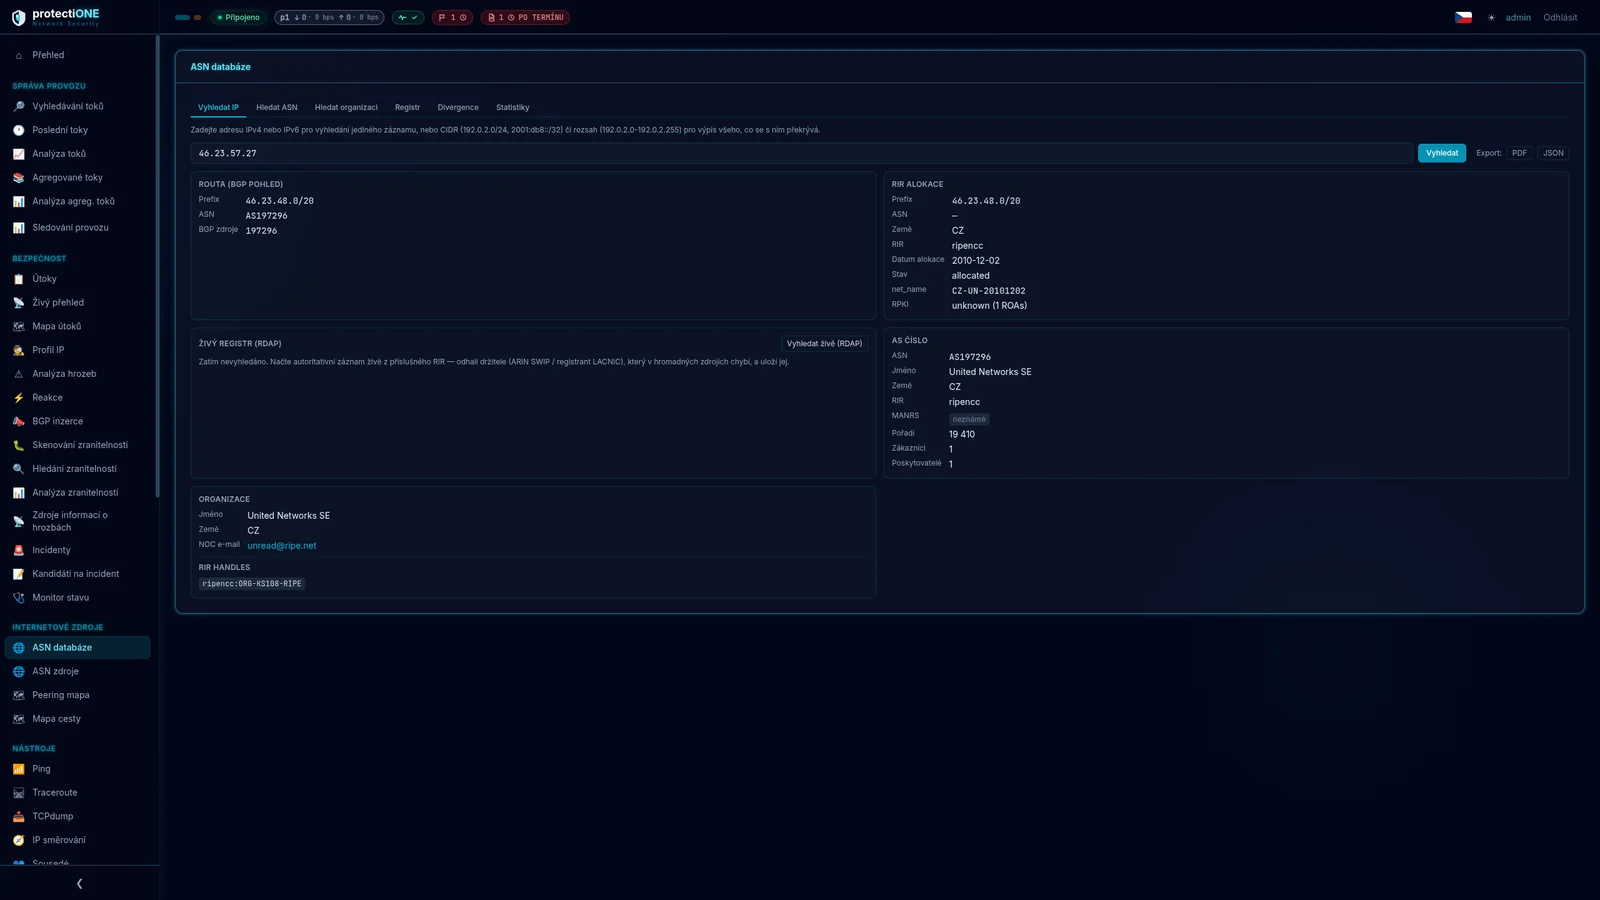
140 315 ASN, milion routů, aktualizováno přímo z registrů RIR
U každé IP adresy okamžitě víte, komu patří, jakou reputaci má její ASN, kudy se k ní provoz směruje a jaké má ta síť vztahy. Data se plní z RIPE NCC (5,0 mil. záznamů), APNIC (1,2 mil.), LACNIC, AFRINIC a ARIN přes RDAP.
- 140 315 autonomních systémů a 486 370 organizací
- 672 532 IPv4 a 430 245 IPv6 routů
- Přes 6,9 milionu objektů přidělení adres
- Nad rámec běžného lookupu: validace RPKI, BCP-38, MANRS, CAIDA rank, Peering Map a Path Map
RPKI a detekce únosů prefixů
Systém průběžně porovnává, co se v internetovém routingu skutečně ohlašuje, proti tomu, co držitelé prefixů autorizovali podpisem ROA. Route, u které existuje pokrývající ROA, ale neautorizuje AS, který ji ohlašuje, je silný signál únosu prefixu, route leaku nebo chyby v konfiguraci.
- BCP-38 – které sítě propouštějí spoofované zdrojové adresy
- MANRS – kdo se hlásí k pravidlům bezpečného routingu
- Attack Map – interaktivní mapa útočných toků s geolokací
- Live Feed – stream detekovaných událostí s filtrací podle závažnosti
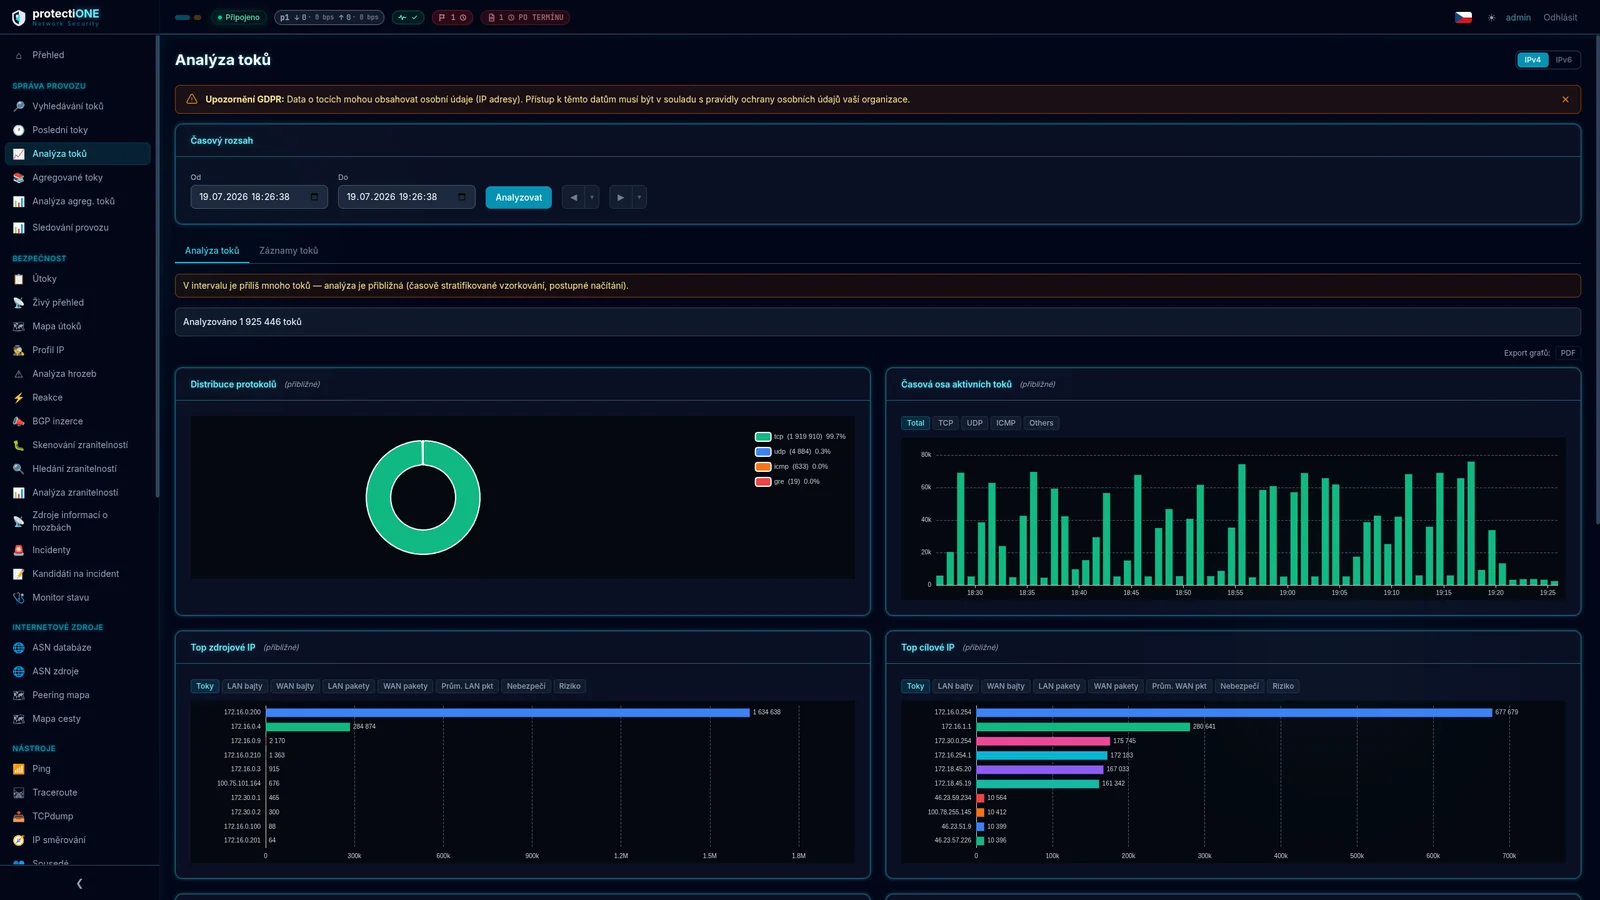
Deep flow inspekce
Analýza každého IP toku v reálném čase.
Deep flow inspekce
Analýza každého IP toku v reálném čase.
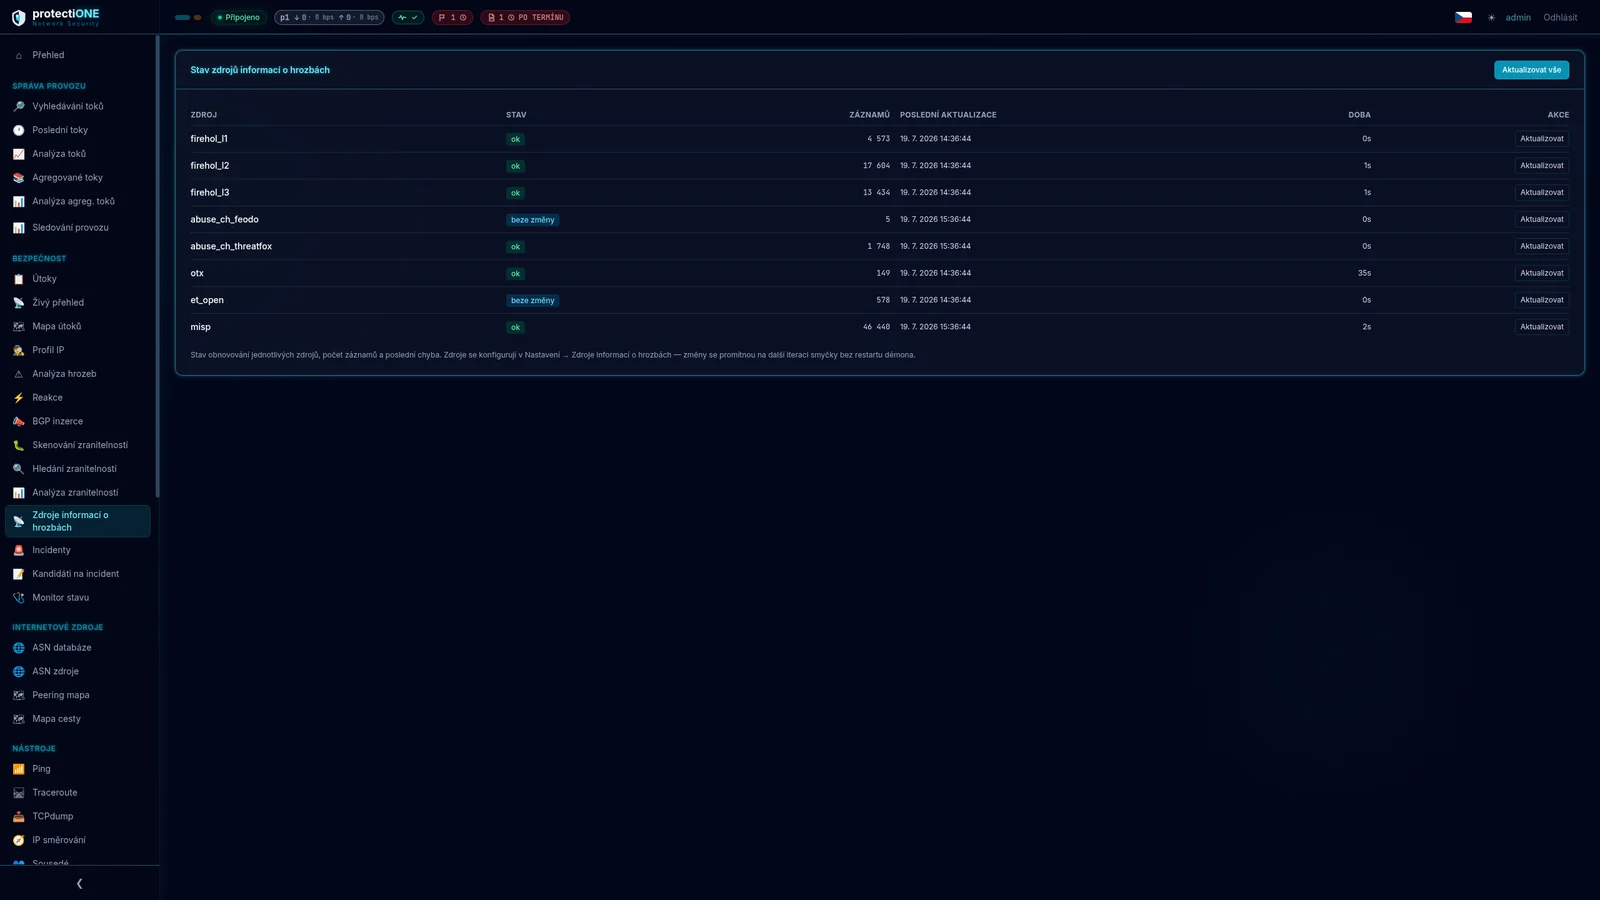
Kontext z globálních zdrojů hrozeb
Každý tok se obohacuje o reputaci zdroje z osmi feedů – FireHOL, abuse.ch Feodo a ThreatFox…
Kontext z globálních zdrojů hrozeb
Každý tok se obohacuje o reputaci zdroje z osmi feedů – FireHOL, abuse.ch Feodo a ThreatFox…
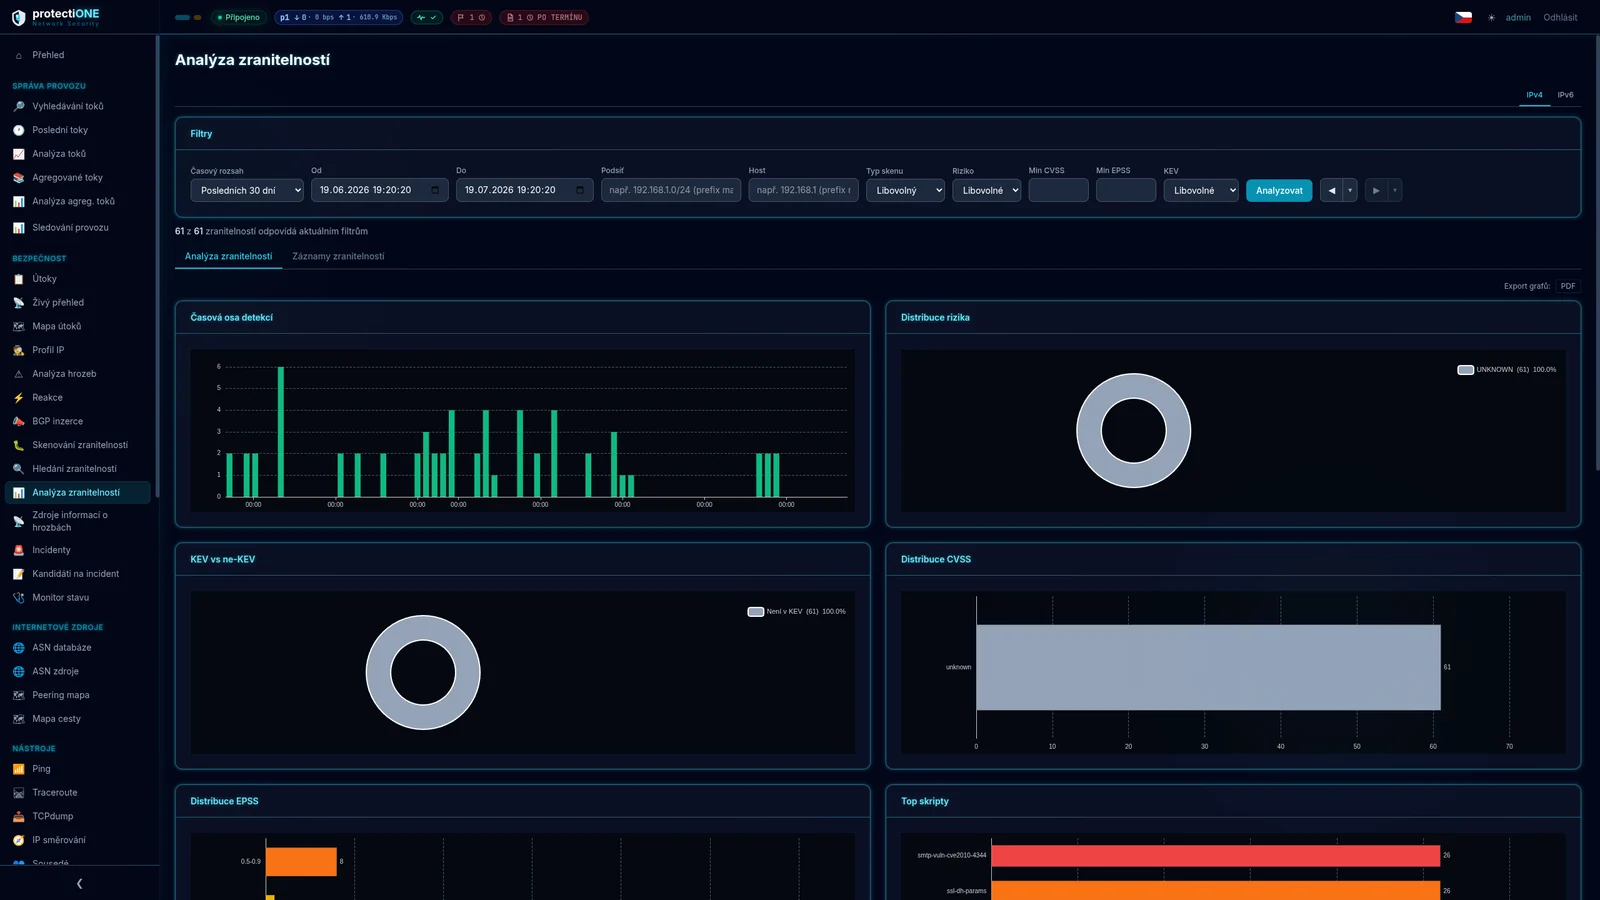
Analýza zranitelností
Analýza zranitelností
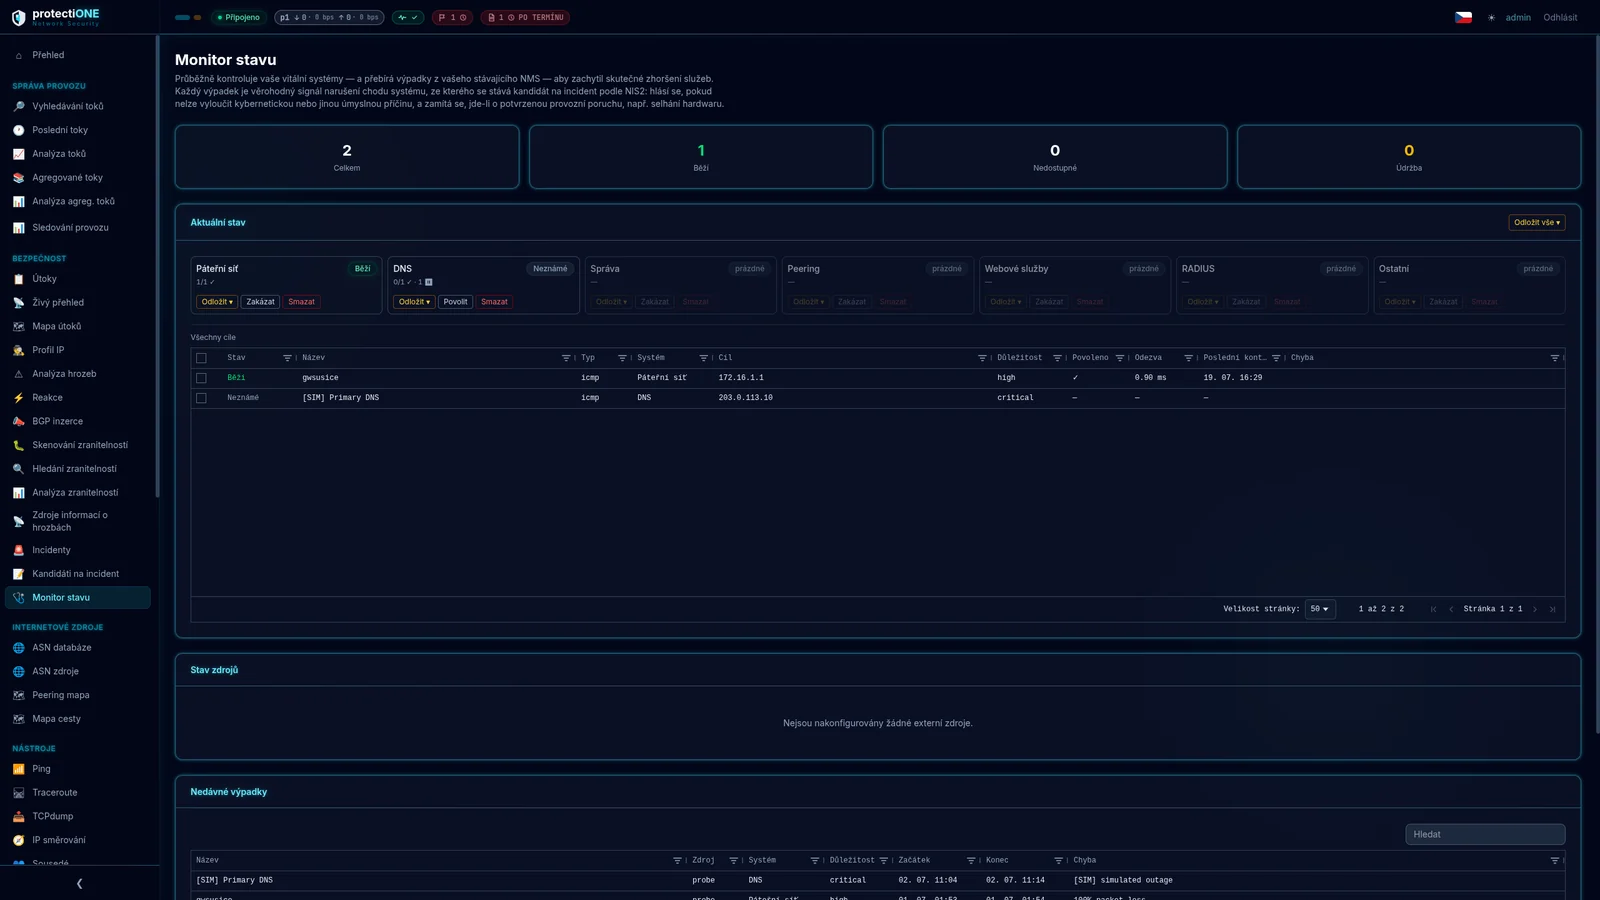
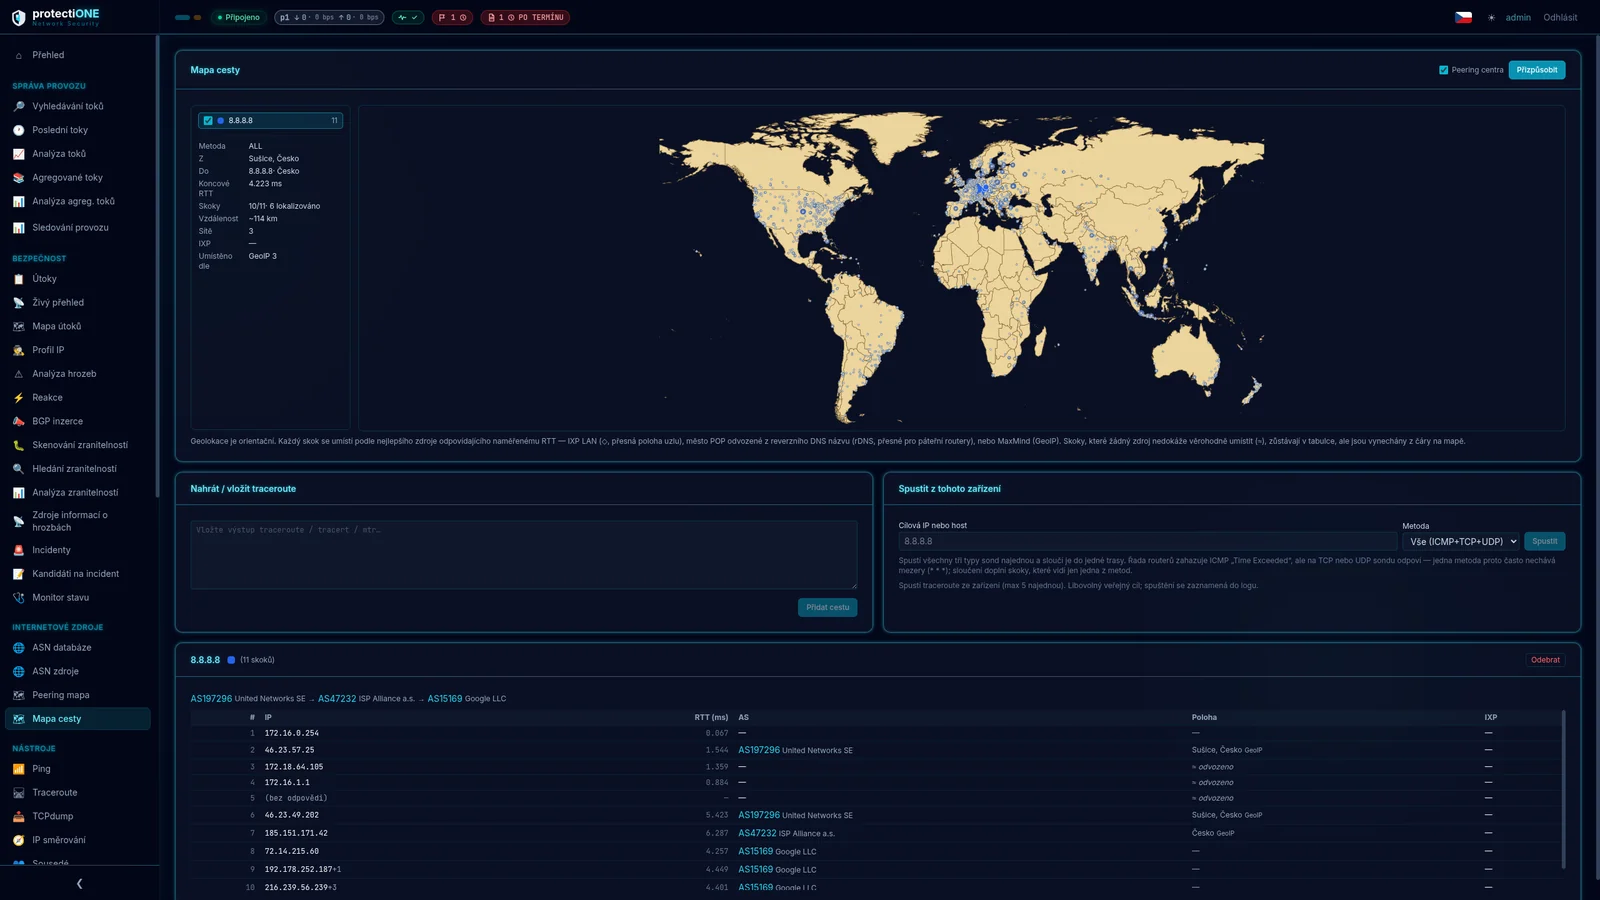
Traceroute tam, kde vidíte flow
Když ve tři ráno řešíte incident, nepřeskakujete mezi třemi okny a dvěma SSH relacemi.
Traceroute tam, kde vidíte flow
Když ve tři ráno řešíte incident, nepřeskakujete mezi třemi okny a dvěma SSH relacemi.
- Ping, traceroute, tcpdump a routovací tabulka přímo v systému
- Sousedé, stav SFP modulů, disků a databáze
- SMART a čidla IPMI
Technické řešení
Stejná platforma, stejné funkce, stejný dashboard. Liší se jen tím, kde systém běží a komu patří hardware. Zjistit více →
NIS2 / NÚKIB
Zákon č. 264/2025 Sb. se týká každého ISP bez ohledu na velikost. Systém vás provede tím, co po vás chce – od určení režimu po závěrečnou zprávu. Zjistit více →
Ochrana před DDoS
Systém útok pozná, pojmenuje a umí ho zastavit dřív, než vám zaplní linku – přes RTBH nebo FlowSpec u vašeho upstream peera. Zjistit více →
Data retention
Provozní a lokalizační údaje uchovávat musíte tak jako tak. U nás běží data retention nad stejnými daty jako monitoring a detekce útoků – jeden systém místo dvou. Zjistit více →
Ceník a SLA
Předplatné podle velikosti sítě, hardware podle diskového pole a jasně dané ceny za SLA i export dat. Zjistit více →
Ukážeme vám systém na vaší síti, ne na obecném demu
Čtyřicet pět minut, online, bez závazku. Projdeme spolu, jak by platforma vypadala u vás – kolik systémů by nahradila, jak by u vás fungovalo hlášení podle NIS2 a co by to znamenalo pro váš tým. Prezentaci vedeme individuálně, takže odpovědi jsou konkrétní, ne obecné.