
Sehen Sie jeden Flow – und wissen Sie sofort, wem er gehört
Erfassung aus NetFlow v9, IPFIX und Port-Mirroring, Kontext aus der ASN-Datenbank und globalen Bedrohungsquellen. Alles auf denselben Daten, auf einem Bildschirm.
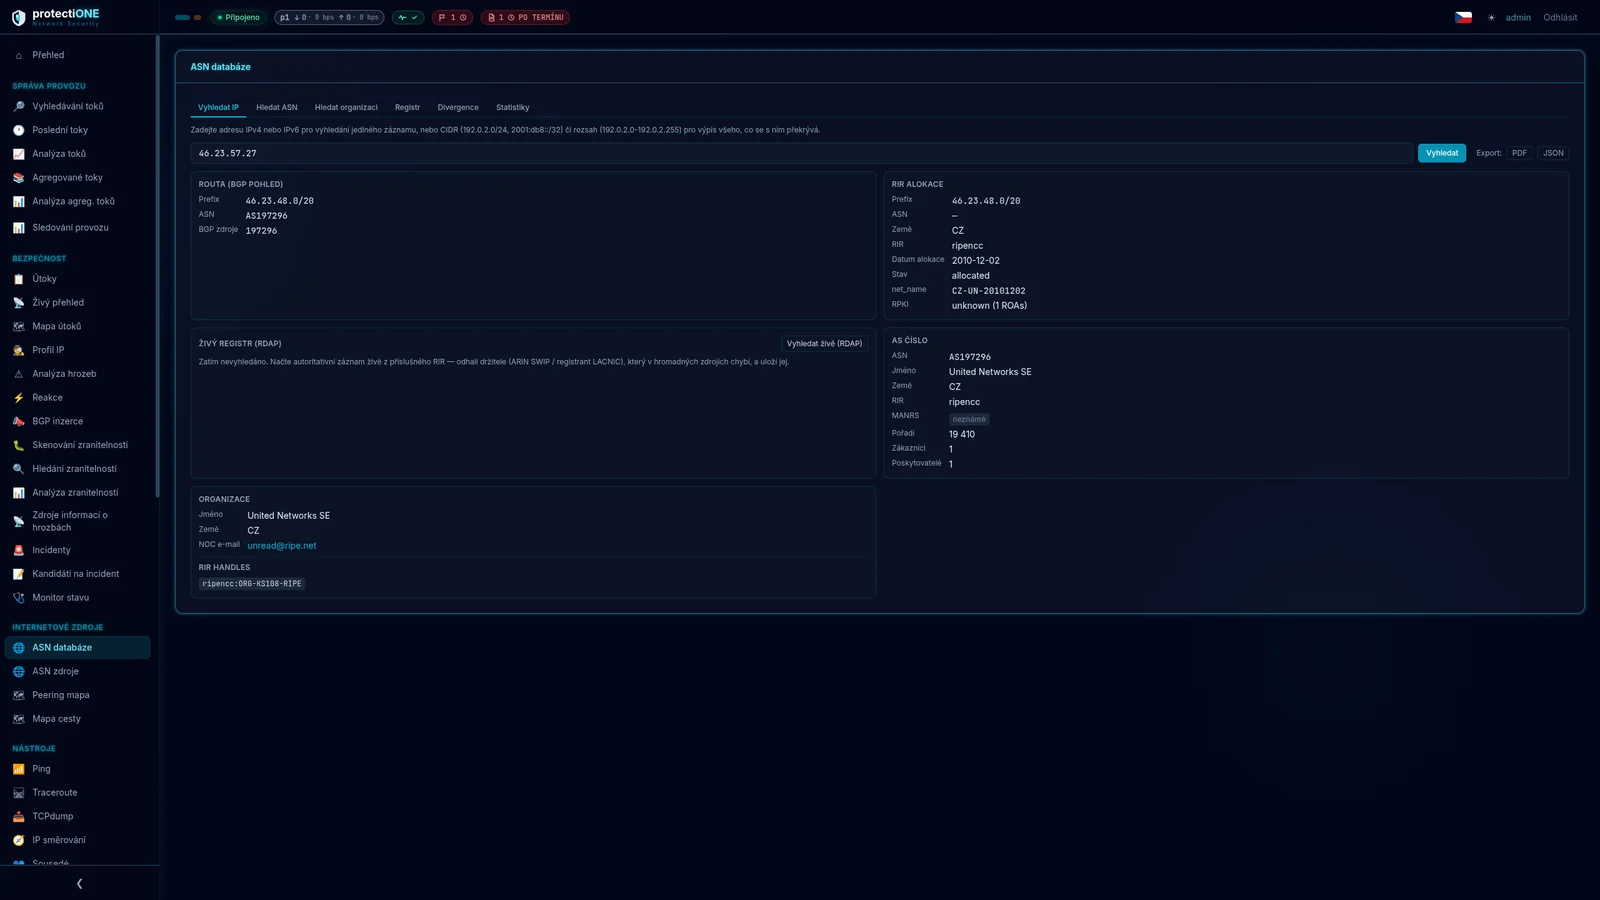
140.315 ASN, eine Million Routen, direkt aus den RIR-Registern
Zu jeder IP-Adresse wissen Sie sofort, wem sie gehört, welche ASN-Reputation sie hat, worüber der Verkehr geleitet wird und welche Beziehungen dieses Netz unterhält. Die Daten stammen aus RIPE NCC (5,0 Mio. Einträge), APNIC (1,2 Mio.), LACNIC, AFRINIC und ARIN über RDAP.
- 140.315 autonome Systeme und 486.370 Organisationen
- 672.532 IPv4- und 430.245 IPv6-Routen
- Über 6,9 Millionen Objekte der Adresszuteilung
- Über das übliche Lookup hinaus: RPKI-Validierung, BCP-38, MANRS, CAIDA-Rank, Peering Map und Path Map
RPKI und Erkennung von Präfix-Hijacks
Das System vergleicht laufend, was im Internet-Routing tatsächlich announced wird, mit dem, was Präfixinhaber per ROA autorisiert haben. Eine Route, für die eine abdeckende ROA existiert, die aber das announcende AS nicht autorisiert, ist ein starkes Signal für einen Präfix-Hijack, ein Route Leak oder einen Konfigurationsfehler.
- BCP-38 — welche Netze gespoofte Quelladressen durchlassen
- MANRS — wer sich zu den Regeln sicheren Routings bekennt
- Attack Map — interaktive Karte der Angriffsflüsse mit Geolokalisierung
- Live Feed — Stream erkannter Ereignisse, gefiltert nach Schweregrad
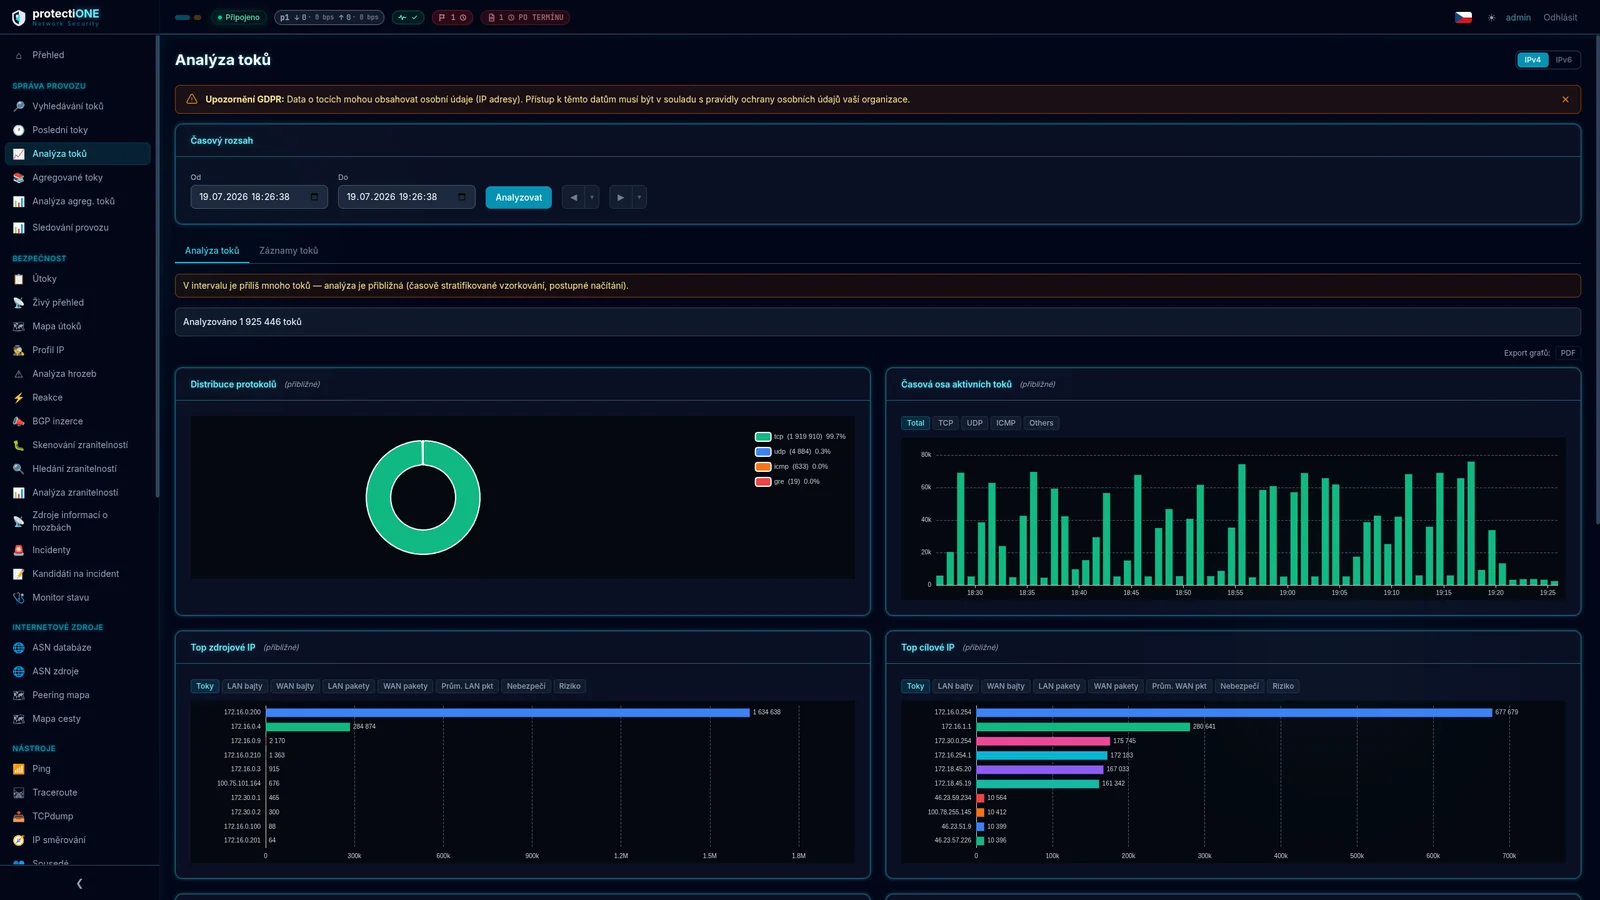
Deep Flow Inspection
Jeder IP-Flow wird in Echtzeit analysiert.
Deep Flow Inspection
Jeder IP-Flow wird in Echtzeit analysiert.
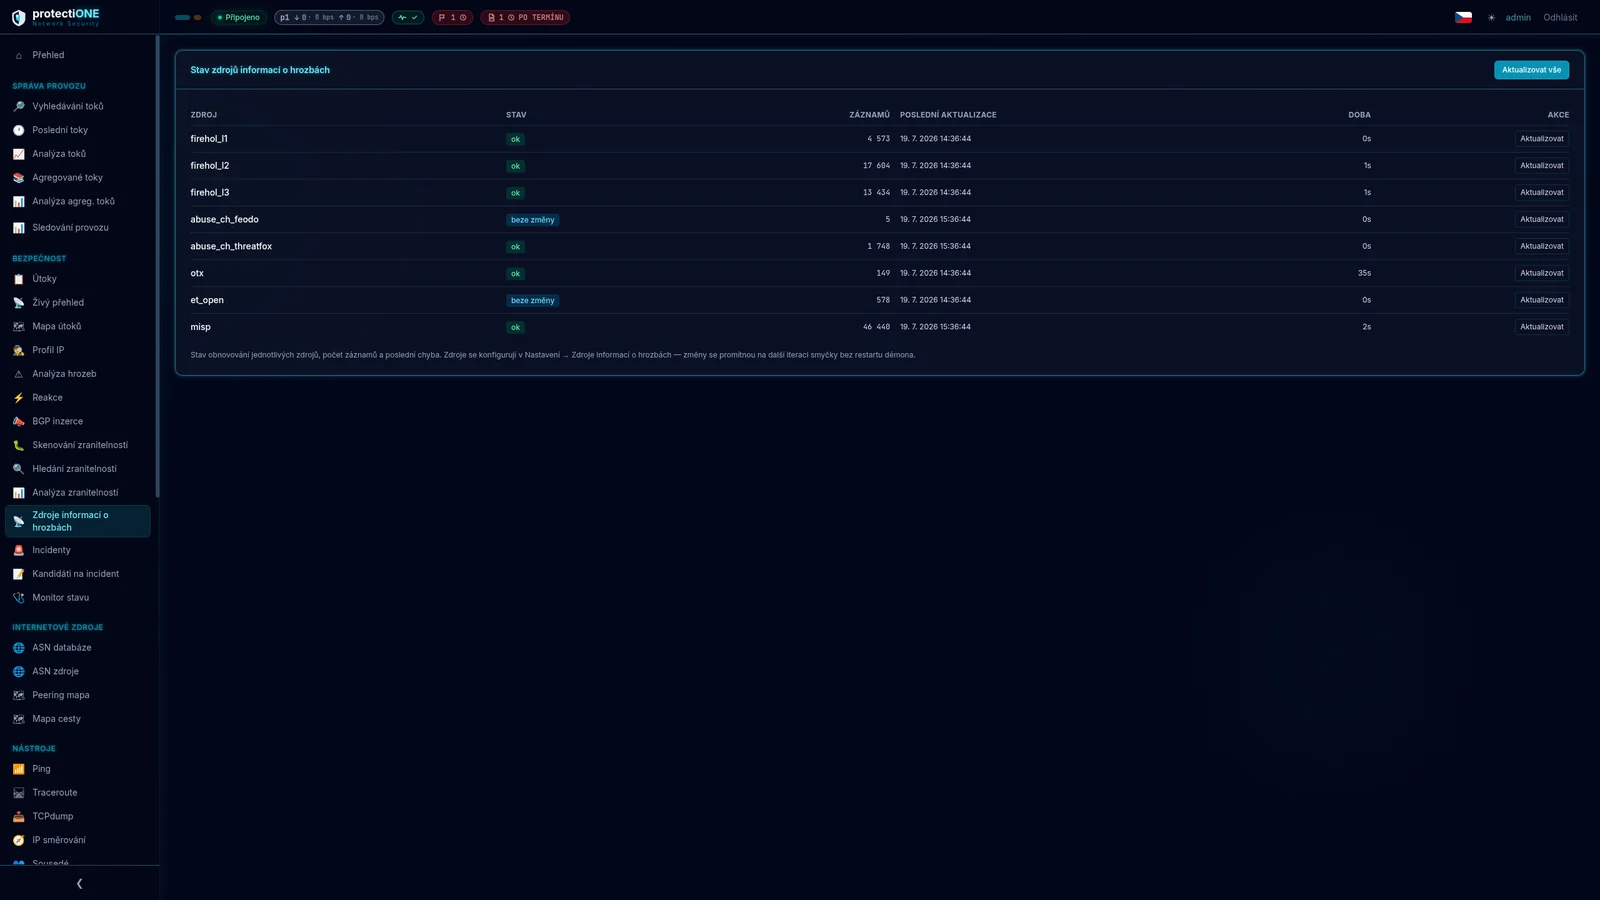
Kontext aus globalen Bedrohungsquellen
Jeder Flow wird mit der Quellenreputation aus acht Feeds angereichert — FireHOL, abuse.ch Feodo und ThreatFox…
Kontext aus globalen Bedrohungsquellen
Jeder Flow wird mit der Quellenreputation aus acht Feeds angereichert — FireHOL, abuse.ch Feodo und ThreatFox…
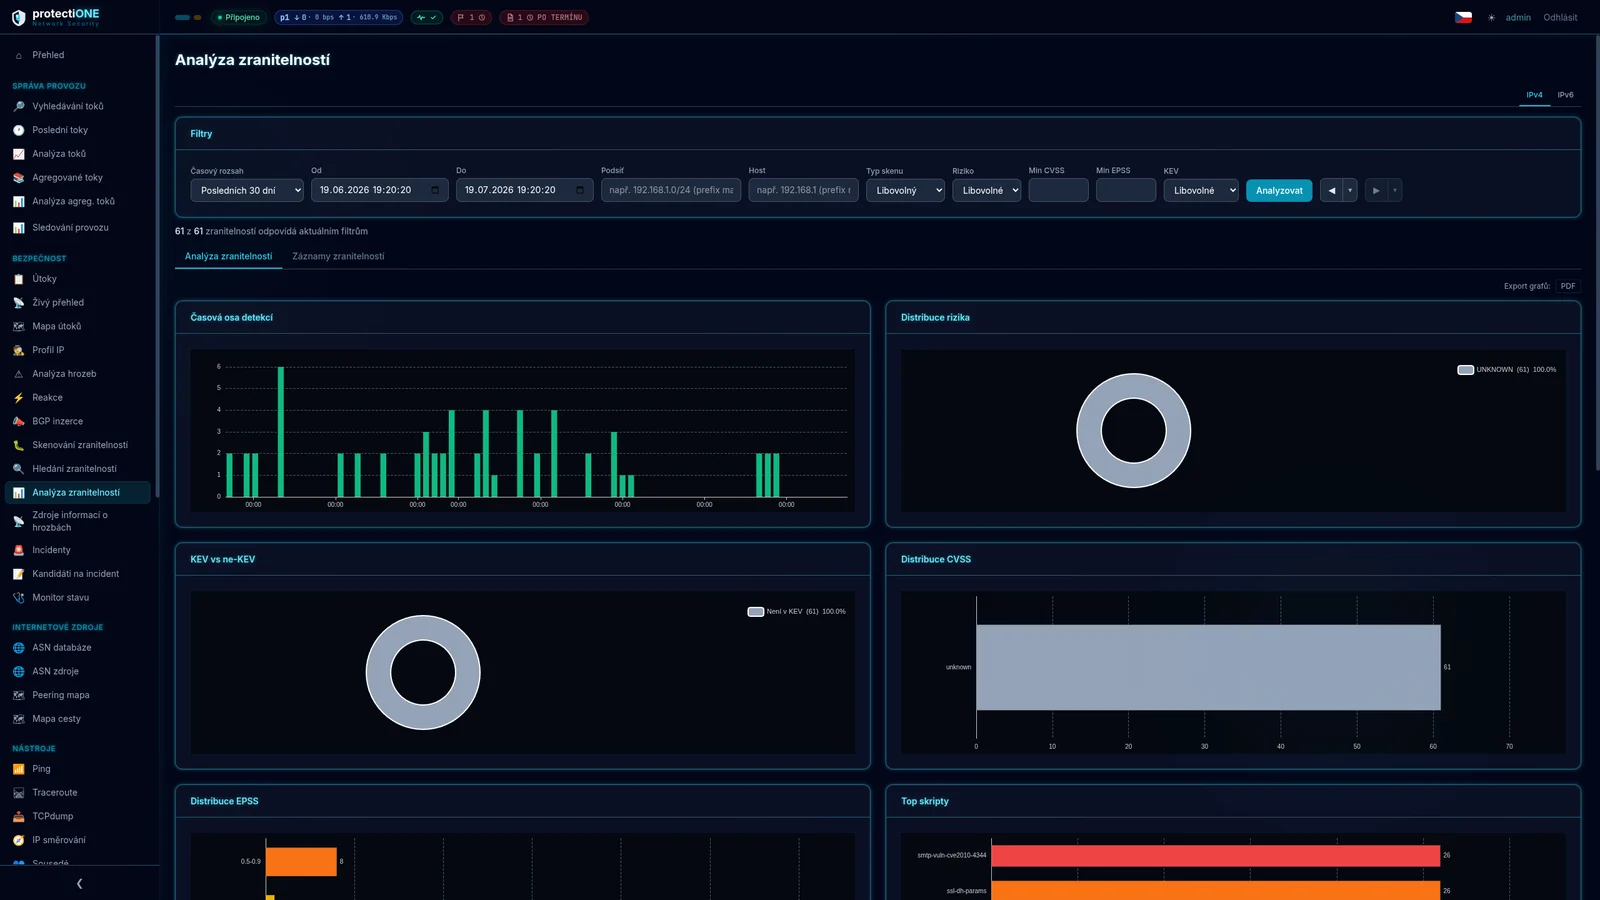
Schwachstellenanalyse
Schwachstellenanalyse
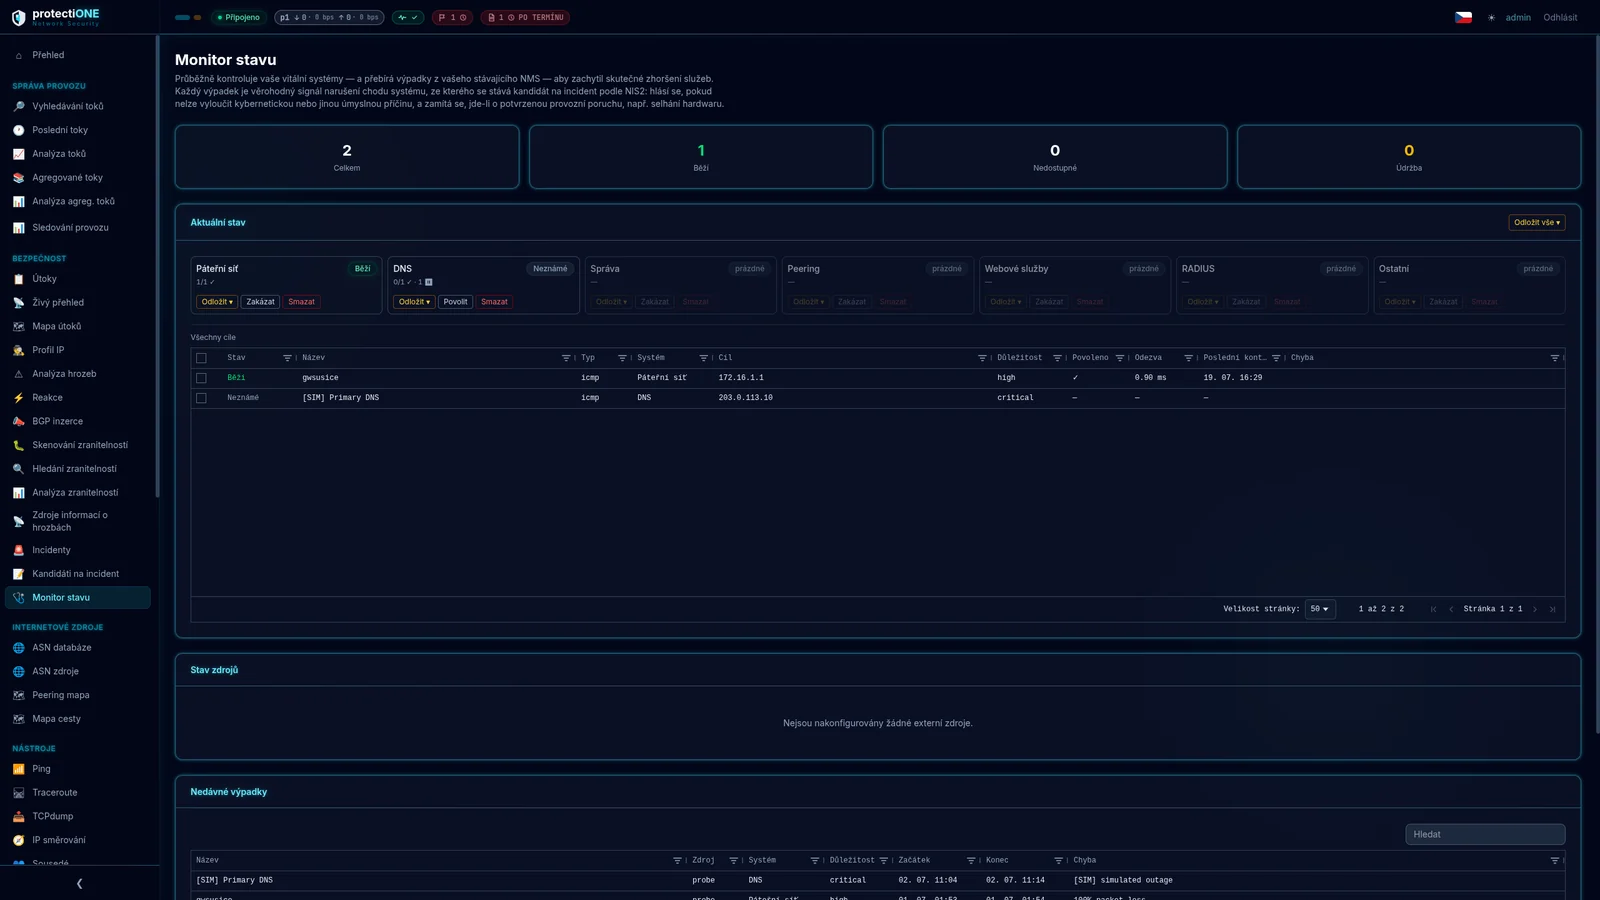
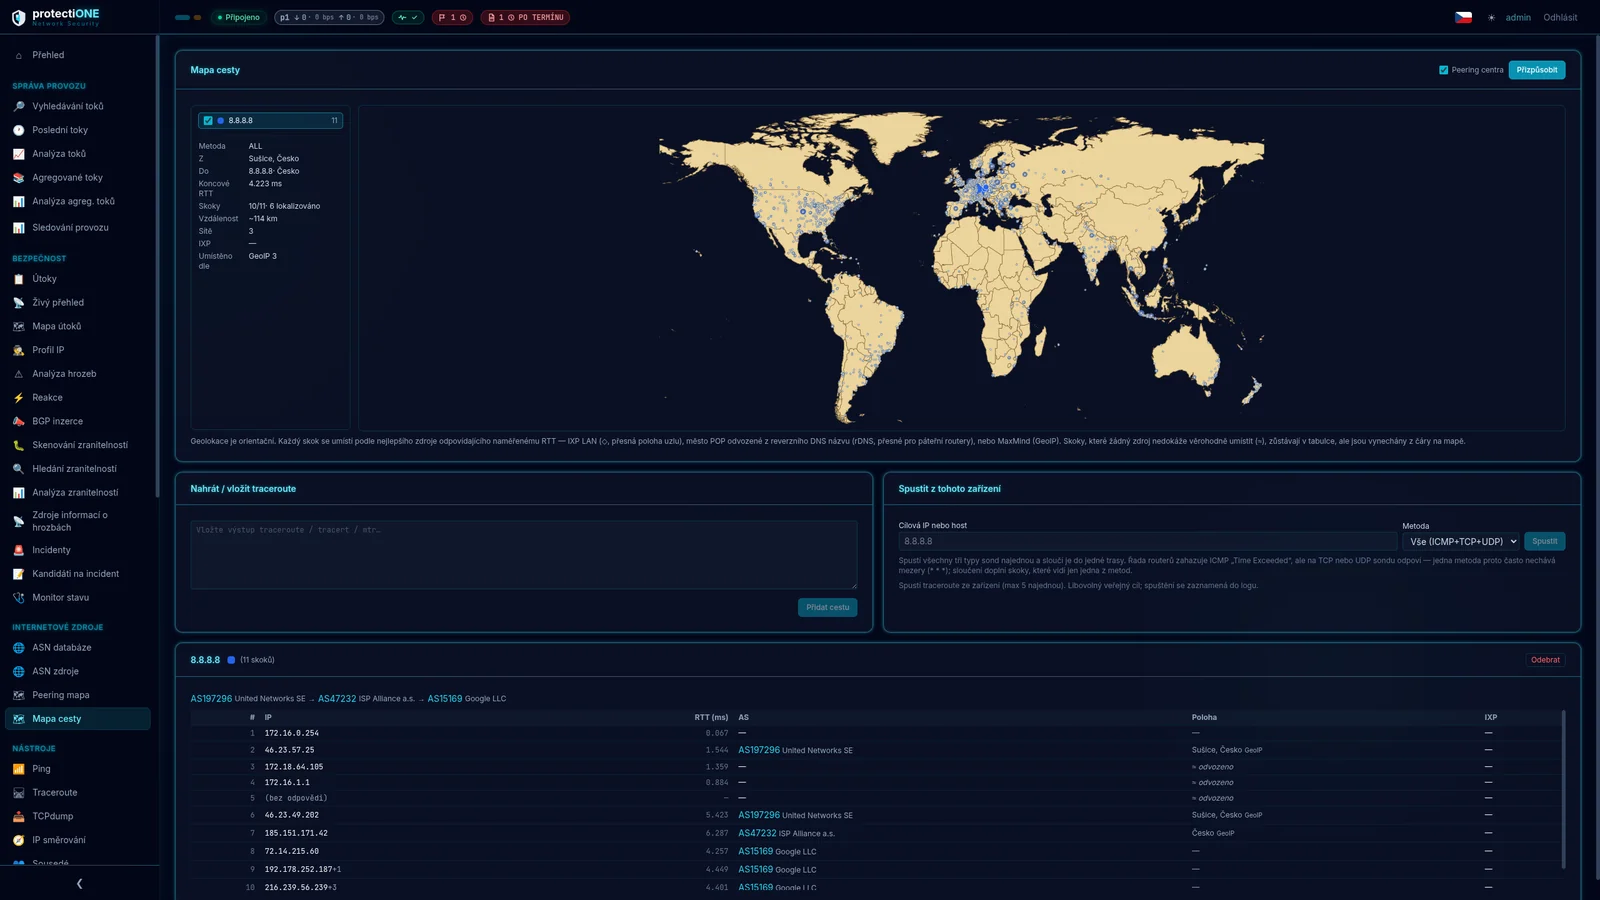
Traceroute dort, wo Sie die Flows sehen
Wenn Sie um drei Uhr nachts einen Vorfall bearbeiten, springen Sie nicht zwischen drei Fenstern und…
Traceroute dort, wo Sie die Flows sehen
Wenn Sie um drei Uhr nachts einen Vorfall bearbeiten, springen Sie nicht zwischen drei Fenstern und…
- Ping, Traceroute, tcpdump und Routingtabelle direkt im System
- Nachbarn, Status der SFP-Module, Festplatten und Datenbank
- SMART und IPMI-Sensoren
Technische Lösung
Dieselbe Plattform, dieselben Funktionen, dasselbe Dashboard. Unterschiedlich ist nur, wo das System läuft und wem die Hardware gehört. Mehr erfahren →
NIS2
Das tschechische Cybersicherheitsgesetz (Nr. 264/2025) gilt für jeden ISP unabhängig von der Größe. Das System führt Sie durch alle Pflichten – von der Einstufung bis zum Abschlussbericht. Mehr erfahren →
DDoS-Schutz
Das System erkennt einen Angriff, benennt ihn und kann ihn stoppen, bevor er Ihre Leitung füllt – per RTBH oder FlowSpec bei Ihrem Upstream-Peer. Mehr erfahren →
Vorratsdatenspeicherung
Verkehrs- und Standortdaten müssen Sie ohnehin speichern. Bei uns läuft die Vorratsdatenspeicherung auf denselben Daten wie Monitoring und Angriffserkennung – ein System statt zwei. Mehr erfahren →
Preise und SLA
Abonnement nach Netzgröße, Hardware nach Disk-Array und klar ausgewiesene Preise für SLA und Datenexport. Mehr erfahren →
Wir zeigen Ihnen das System an Ihrem Netz, nicht an einer allgemeinen Demo
Fünfundvierzig Minuten, online, unverbindlich. Wir gehen gemeinsam durch, wie die Plattform bei Ihnen aussähe — wie viele Systeme sie ersetzen würde, wie die NIS2-Meldung bei Ihnen abliefe und was das für Ihr Team bedeutet. Wir führen einzeln durch, deshalb sind die Antworten konkret statt allgemein.