
Vidíte každý tok – a hneď viete, komu patrí
Zber z NetFlow v9, IPFIX aj mirroringu, kontext z databázy ASN a globálnych zdrojov hrozieb. Všetko nad jednými dátami a na jednej obrazovke.
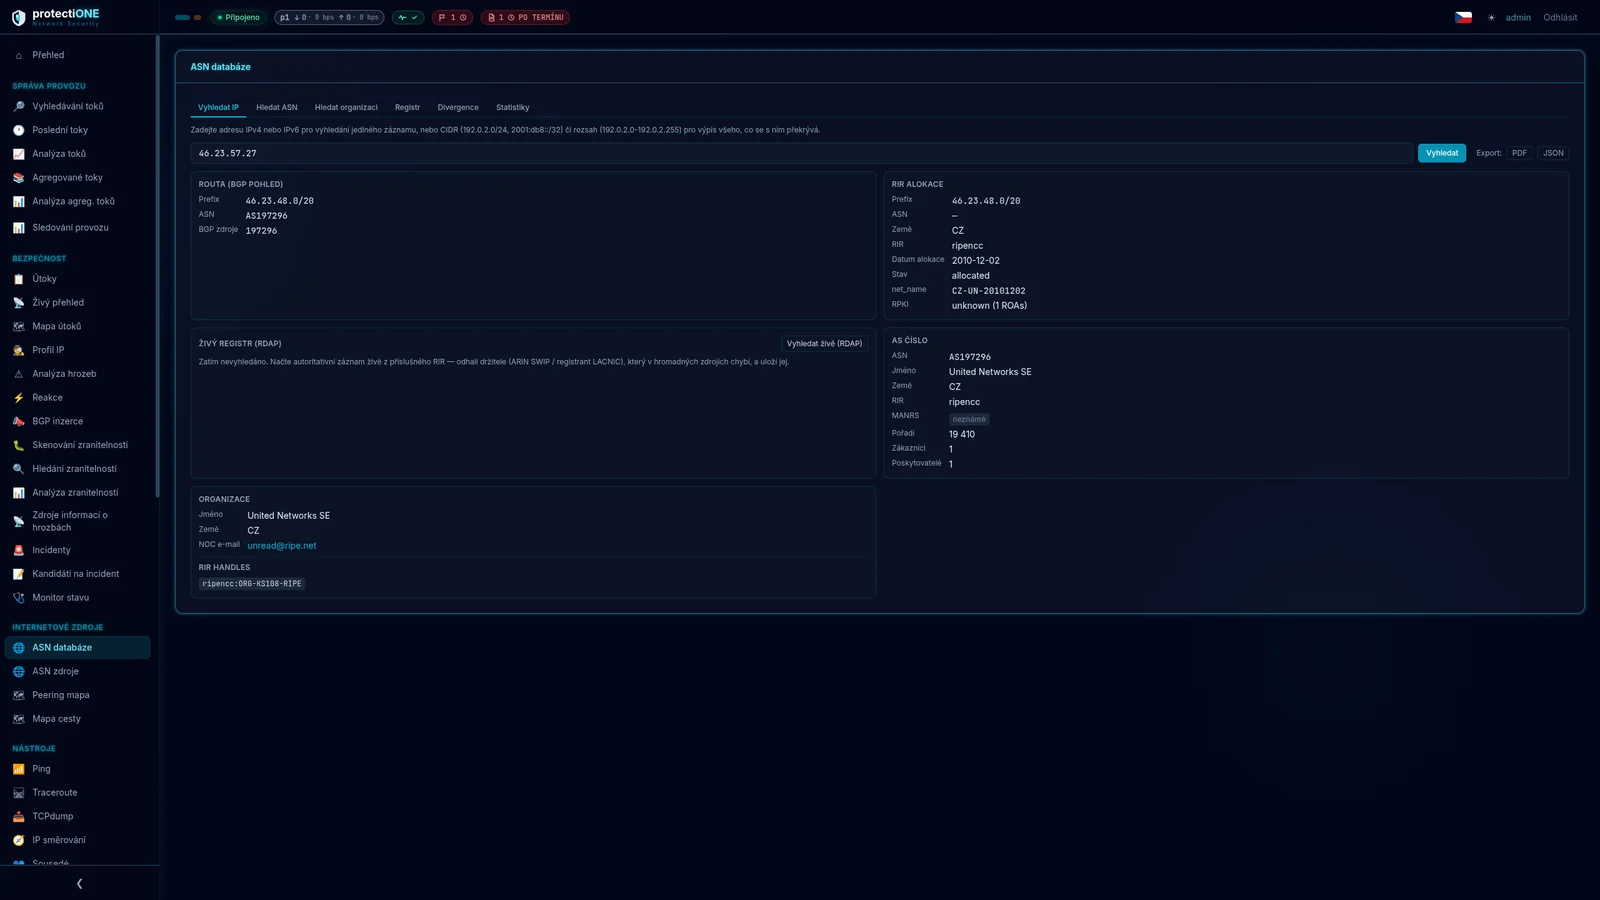
140 315 ASN, milión routov, aktualizované priamo z RIR registrov
Pri každej IP adrese okamžite viete, komu patrí, akú má ASN reputáciu, kadiaľ sa k nej prevádzka smeruje a aké má tá sieť vzťahy. Dáta sa plnia z RIPE NCC (5,0 mil. záznamov), APNIC (1,2 mil.), LACNIC, AFRINIC a ARIN cez RDAP.
- 140 315 autonómnych systémov a 486 370 organizácií
- 672 532 IPv4 a 430 245 IPv6 routov
- Vyše 6,9 milióna objektov pridelenia adries
- Nad rámec bežného lookupu: RPKI validácia, BCP-38, MANRS, CAIDA rank, Peering Map a Path Map
RPKI a detekcia únosov prefixov
Systém priebežne porovnáva, čo sa v internetovom routingu skutočne announcuje, proti tomu, čo držitelia prefixov autorizovali podpisom ROA. Route, pri ktorej existuje pokrývajúca ROA, ale neautorizuje AS, ktorý ju ohlasuje, je silný signál únosu prefixu, route leaku alebo chyby v konfigurácii.
- BCP-38 – ktoré siete prepúšťajú spoofované zdrojové adresy
- MANRS – kto sa hlási k pravidlám bezpečného routingu
- Attack Map – interaktívna mapa útočných tokov s geolokáciou
- Live Feed – stream detekovaných udalostí s filtráciou podľa závažnosti
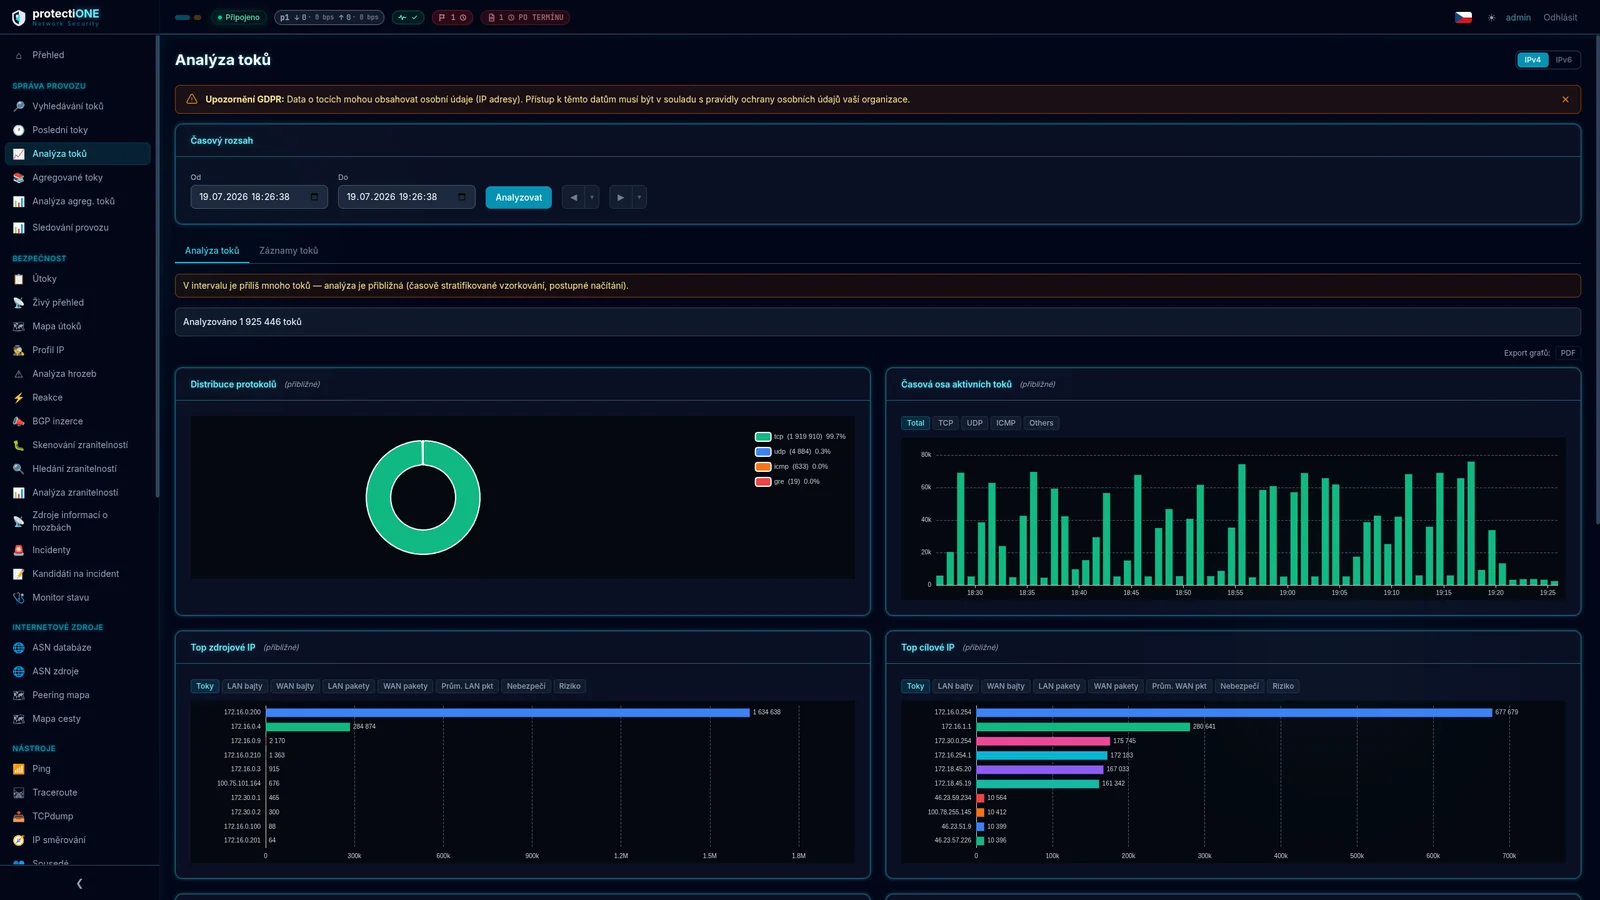
Deep flow inšpekcia
Analýza každého IP toku v reálnom čase.
Deep flow inšpekcia
Analýza každého IP toku v reálnom čase.
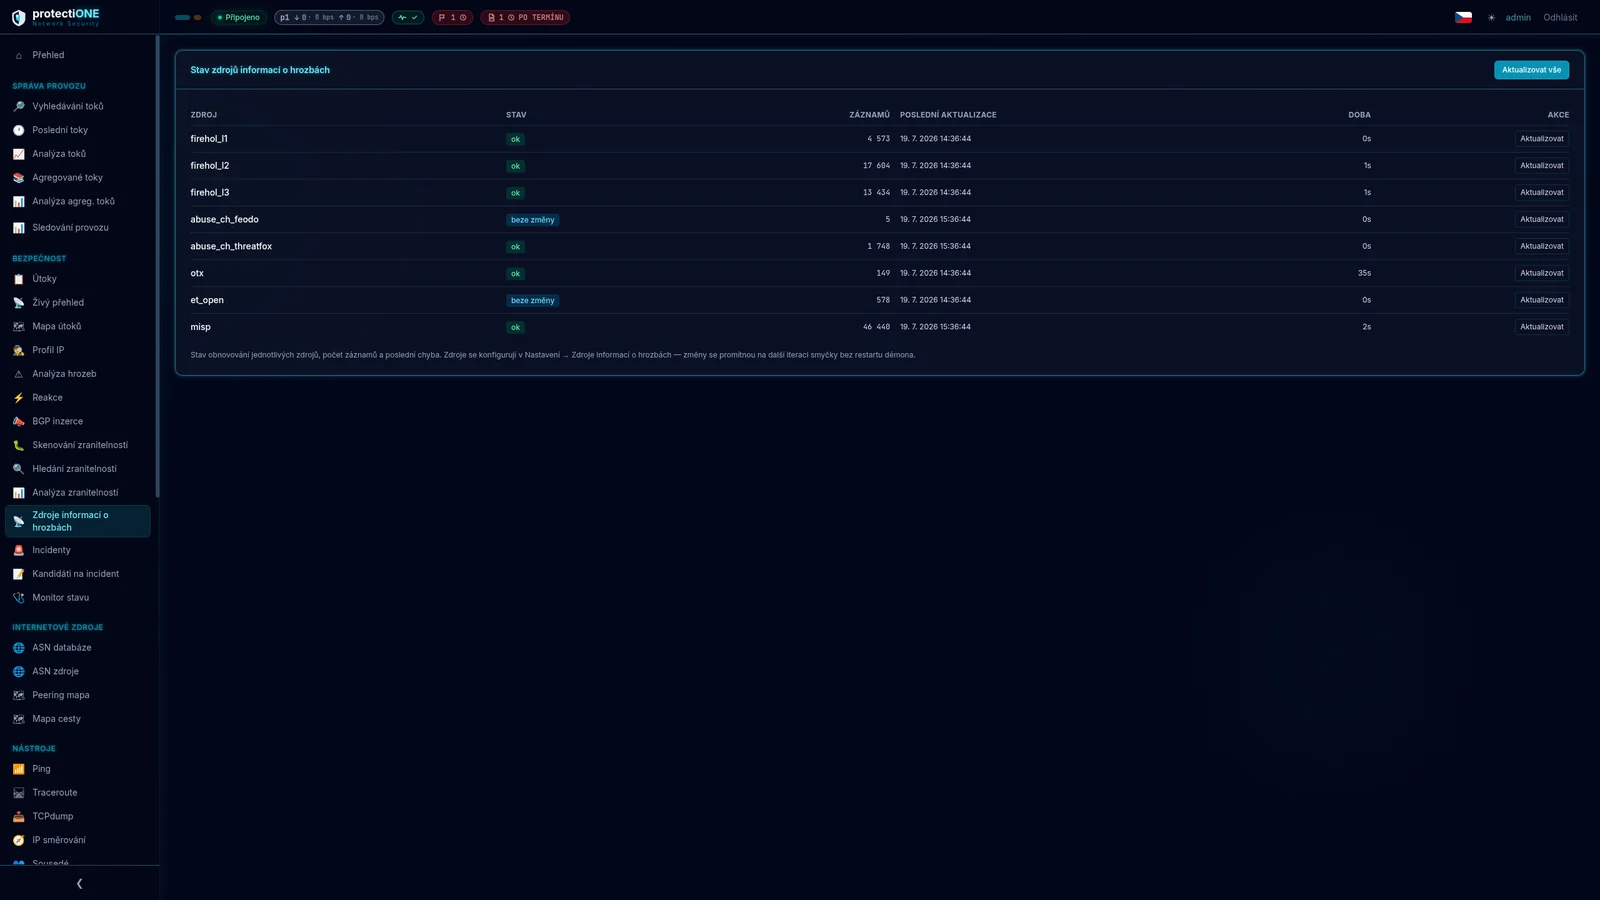
Kontext z globálnych zdrojov hrozieb
Každý tok sa obohacuje o reputáciu zdroja z ôsmich feedov – FireHOL, abuse.ch Feodo a ThreatFox…
Kontext z globálnych zdrojov hrozieb
Každý tok sa obohacuje o reputáciu zdroja z ôsmich feedov – FireHOL, abuse.ch Feodo a ThreatFox…
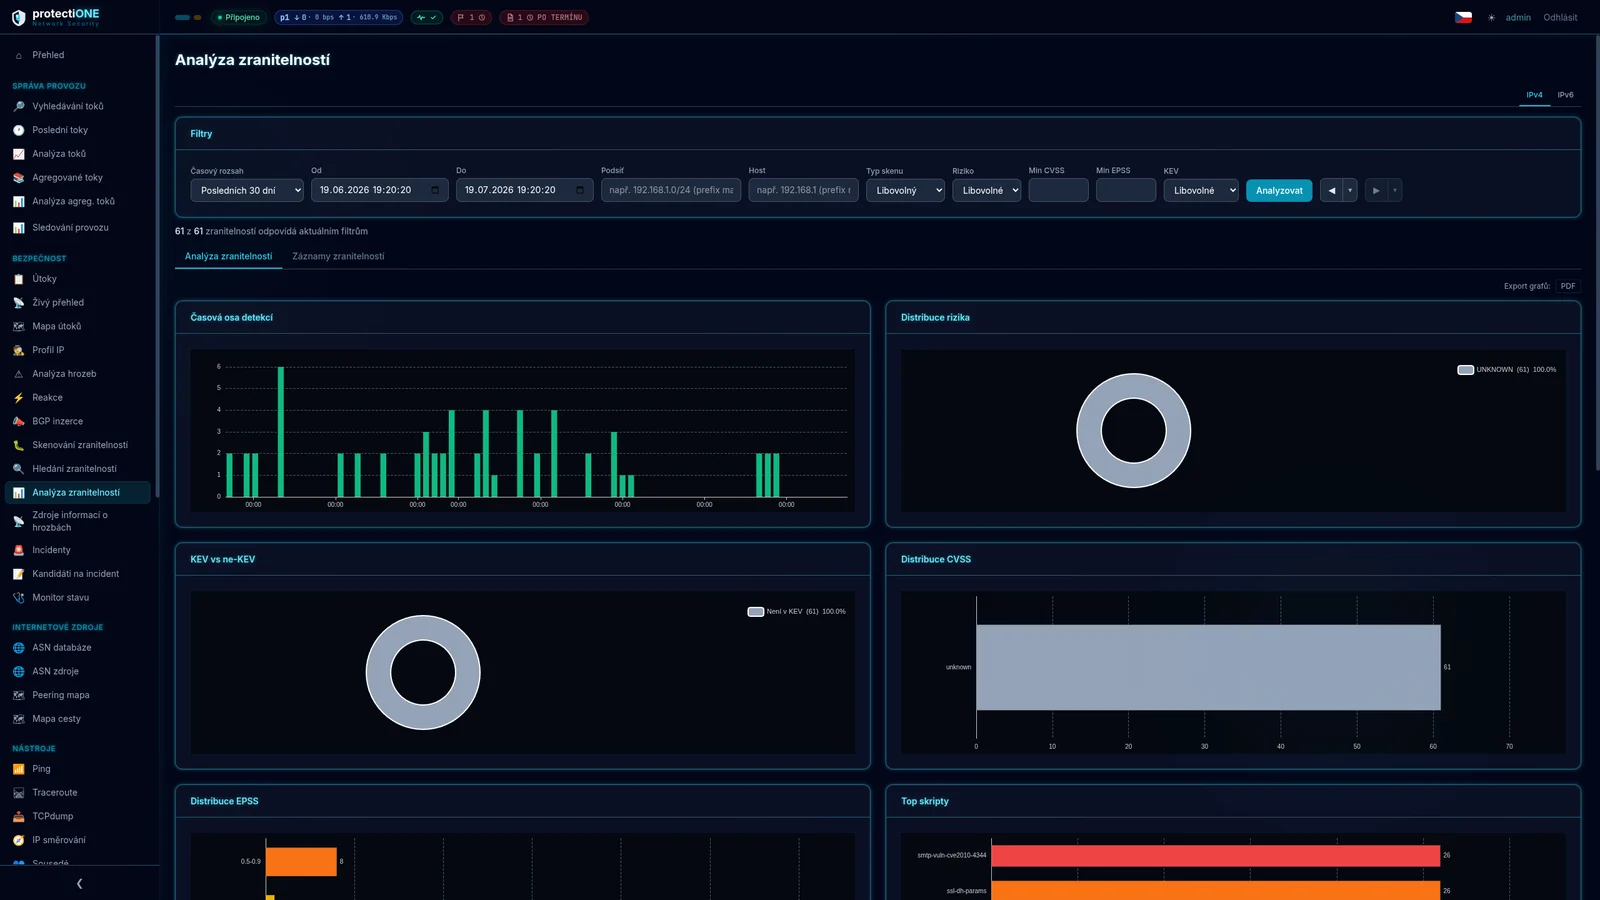
Analýza zraniteľností
Analýza zraniteľností
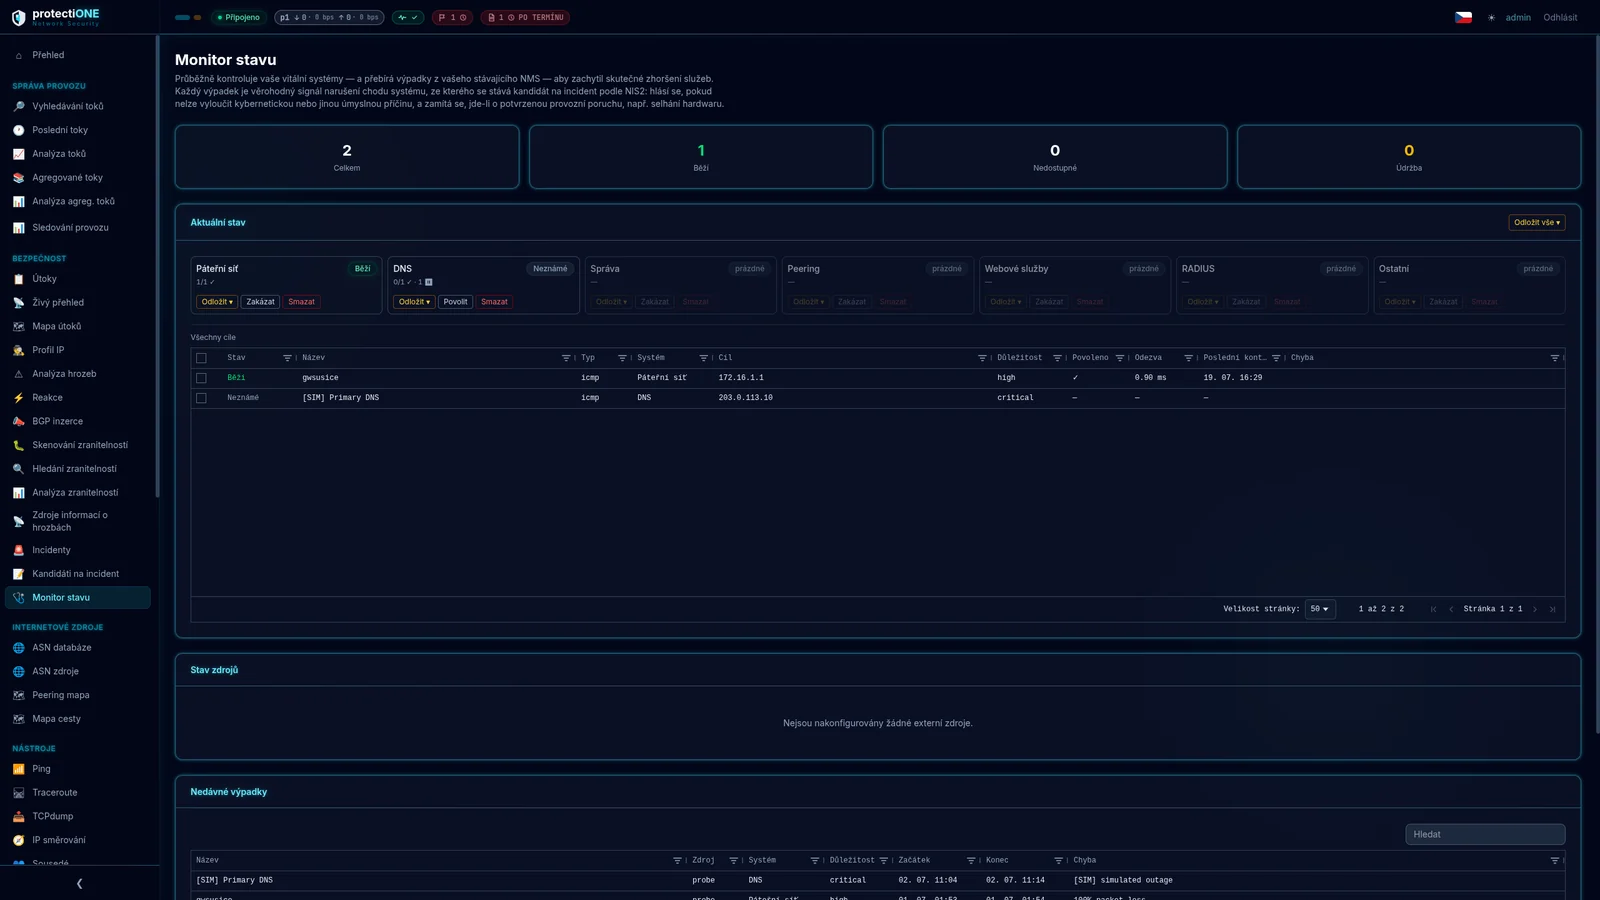
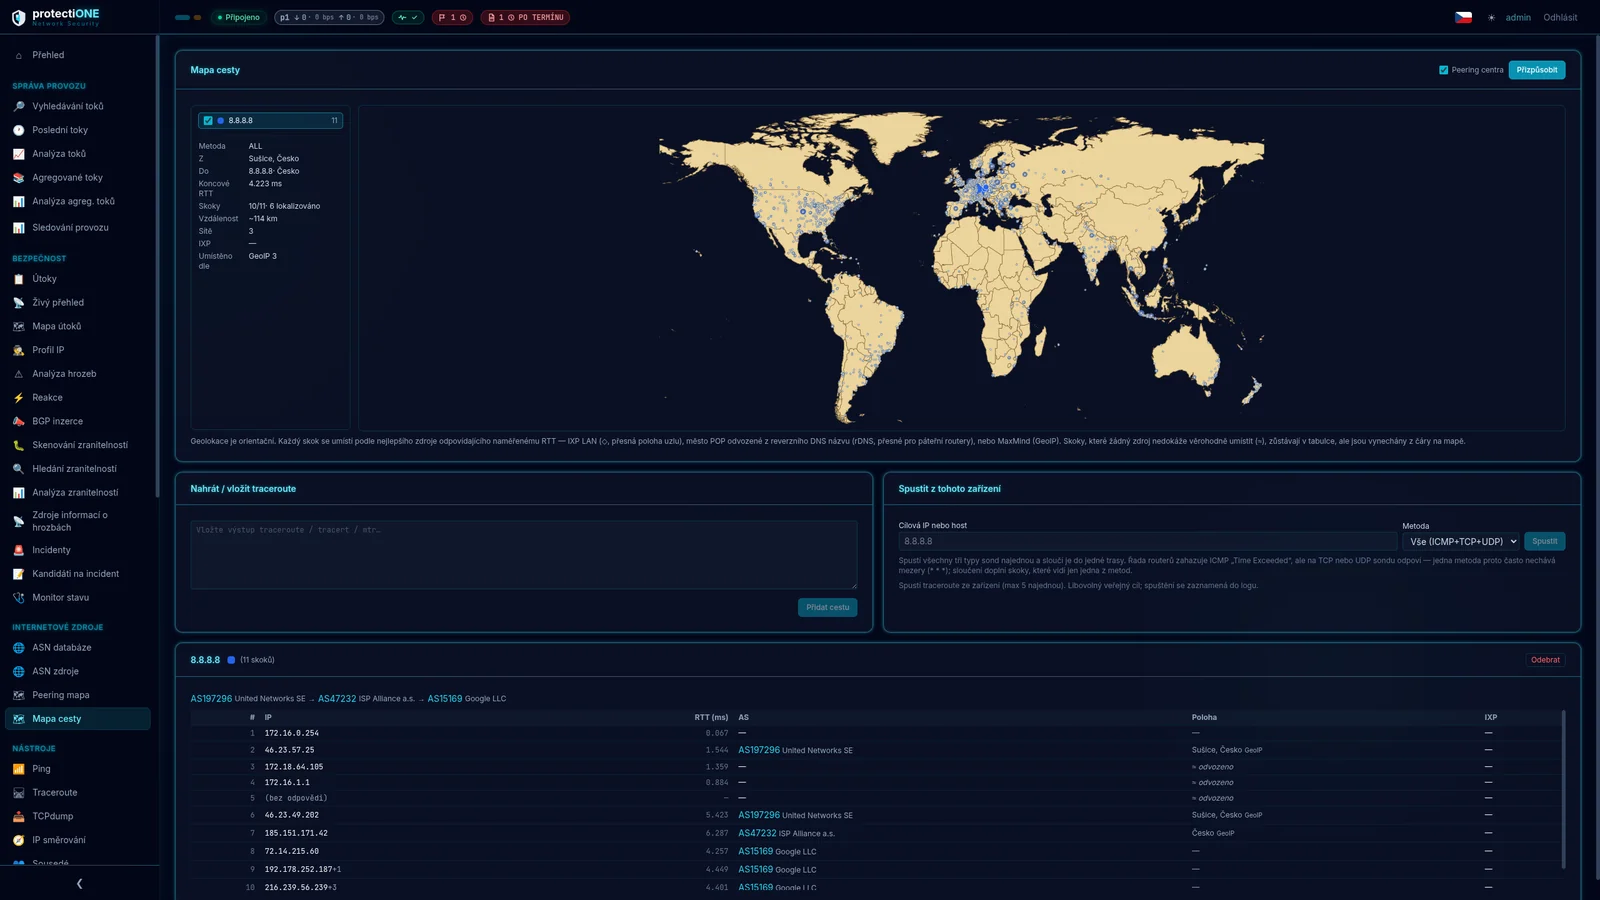
Traceroute tam, kde vidíte flow
Keď o tretej ráno riešite incident, nepreskakujete medzi tromi oknami a dvoma SSH reláciami.
Traceroute tam, kde vidíte flow
Keď o tretej ráno riešite incident, nepreskakujete medzi tromi oknami a dvoma SSH reláciami.
- Ping, traceroute, tcpdump a routovacia tabuľka priamo v systéme
- Susedia, stav SFP modulov, diskov a databázy
- SMART a čidlá IPMI
Technické riešenie
Rovnaká platforma, rovnaké funkcie, rovnaký dashboard. Líšia sa len tým, kde systém beží a komu patrí hardvér. Zistiť viac →
NIS2
Český zákon č. 264/2025 Sb. sa týka každého ISP bez ohľadu na veľkosť. Systém vás prevedie tým, čo od vás vyžaduje – od určenia režimu po záverečnú správu. Zistiť viac →
Ochrana pred DDoS
Systém útok spozná, pomenuje a dokáže ho zastaviť skôr, než vám zaplní linku – cez RTBH alebo FlowSpec u vášho upstream peera. Zistiť viac →
Data retention
Prevádzkové a lokalizačné údaje uchovávať musíte tak či tak. U nás beží data retention nad rovnakými dátami ako monitoring a detekcia útokov – jeden systém namiesto dvoch. Zistiť viac →
Cenník a SLA
Predplatné podľa veľkosti siete, hardvér podľa diskového poľa a jasne dané ceny za SLA aj export dát. Zistiť viac →
Ukážeme vám systém na vašej sieti, nie na všeobecnom deme
Štyridsaťpäť minút, online, bez záväzku. Prejdeme spolu, ako by platforma vyzerala u vás – koľko systémov by nahradila, ako by u vás fungovalo hlásenie podľa NIS2 a čo by to znamenalo pre váš tím. Prezentáciu vedieme individuálne, takže odpovede sú konkrétne, nie všeobecné.