
Od flow záznamu k zablokovanej IP adrese
Hĺbková analýza prevádzky, detekcia hrozieb, mitigácia a regulatórna podpora nad jednými dátami.
Šesť oblastí nad jednými dátami
Ochrana pred DDoS
Útok systém spozná a zastaví u vášho upstream peera cez RTBH alebo FlowSpec – skôr, než vám zaplní uplink. Zistiť viac →
Flow monitoring, RPKI a ASN
Každý tok s reputáciou, vlastníkom a cestou. 140 315 ASN, validácia RPKI a detekcia únosov prefixov. Zistiť viac →
NIS2 a hlásenie incidentov
Sprievodca podľa zákona č. 264/2025 Sb.: váš režim, lehoty a predvyplnené hlásenia. Zistiť viac →
Zraniteľnosti a zdroje hrozieb
Aktívne aj pasívne skenovanie, CVE doplnené o EPSS a KEV a reputácia z ôsmich zdrojov hrozieb. Viete, čo opraviť ako prvé. Zistiť viac →
Data retention
Prevádzkové údaje na serveri vo vašej sieti. Dáta neopustia rack. Zistiť viac →
AI Audit a AI Shield
Aké AI nástroje firma používa, kam odchádzajú dáta a kadiaľ sa dá zaútočiť. Audit od 29 000 Kč, nepretržitý dohľad od marca 2027. Zistiť viac →
Čo inde nedostanete v jednom balíku
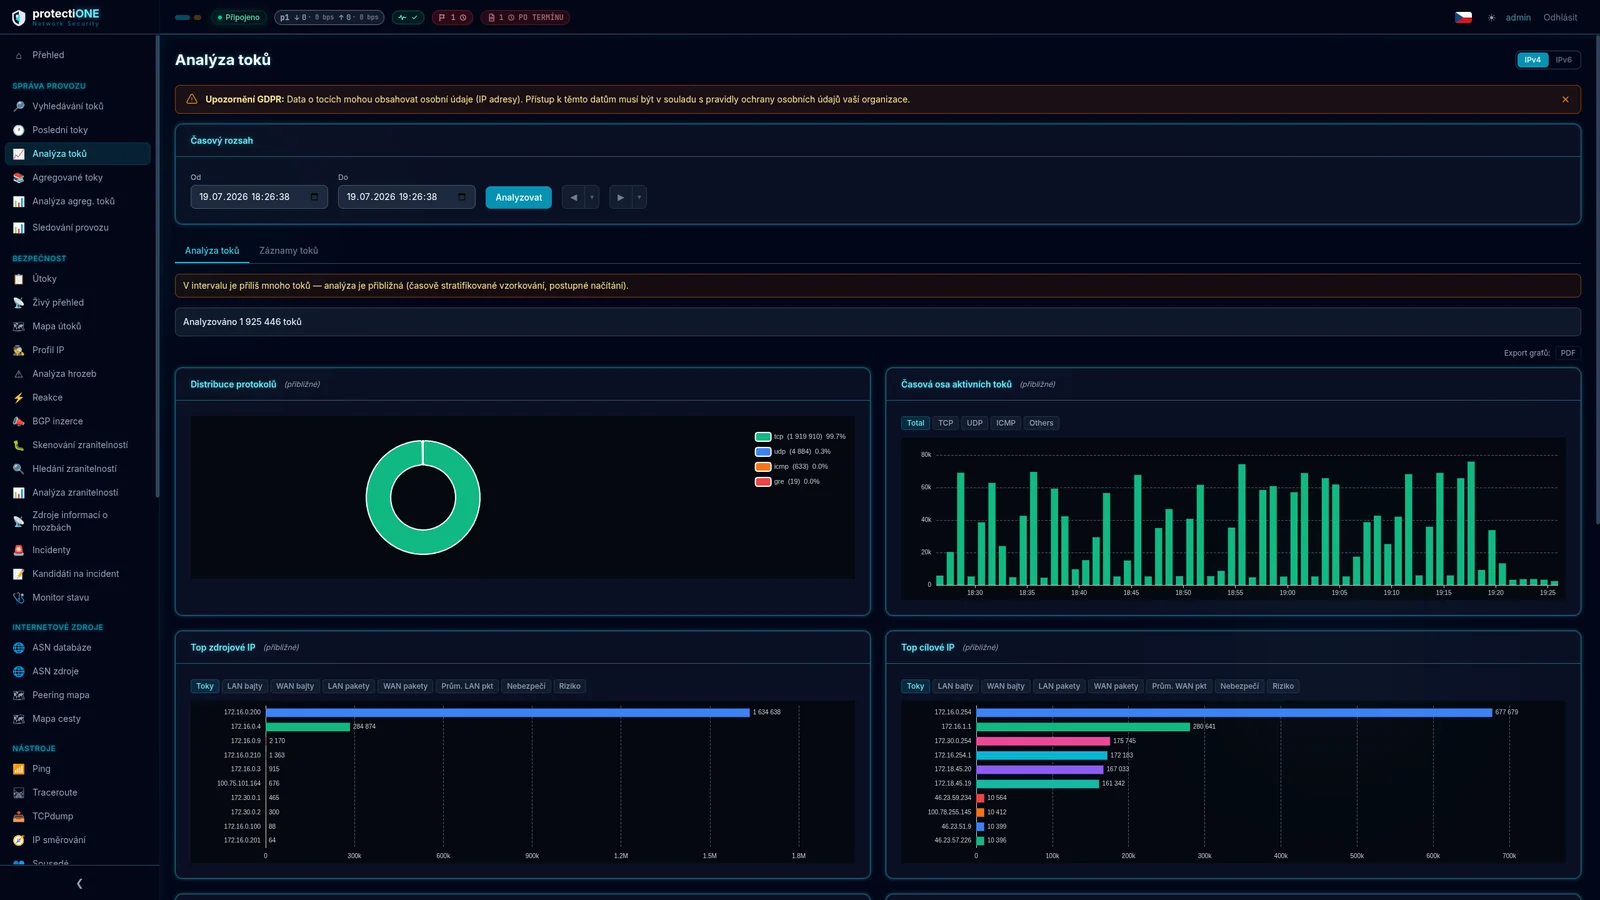
Deep flow inšpekcia
Analýza každého IP toku v reálnom čase.
Deep flow inšpekcia
Analýza každého IP toku v reálnom čase.
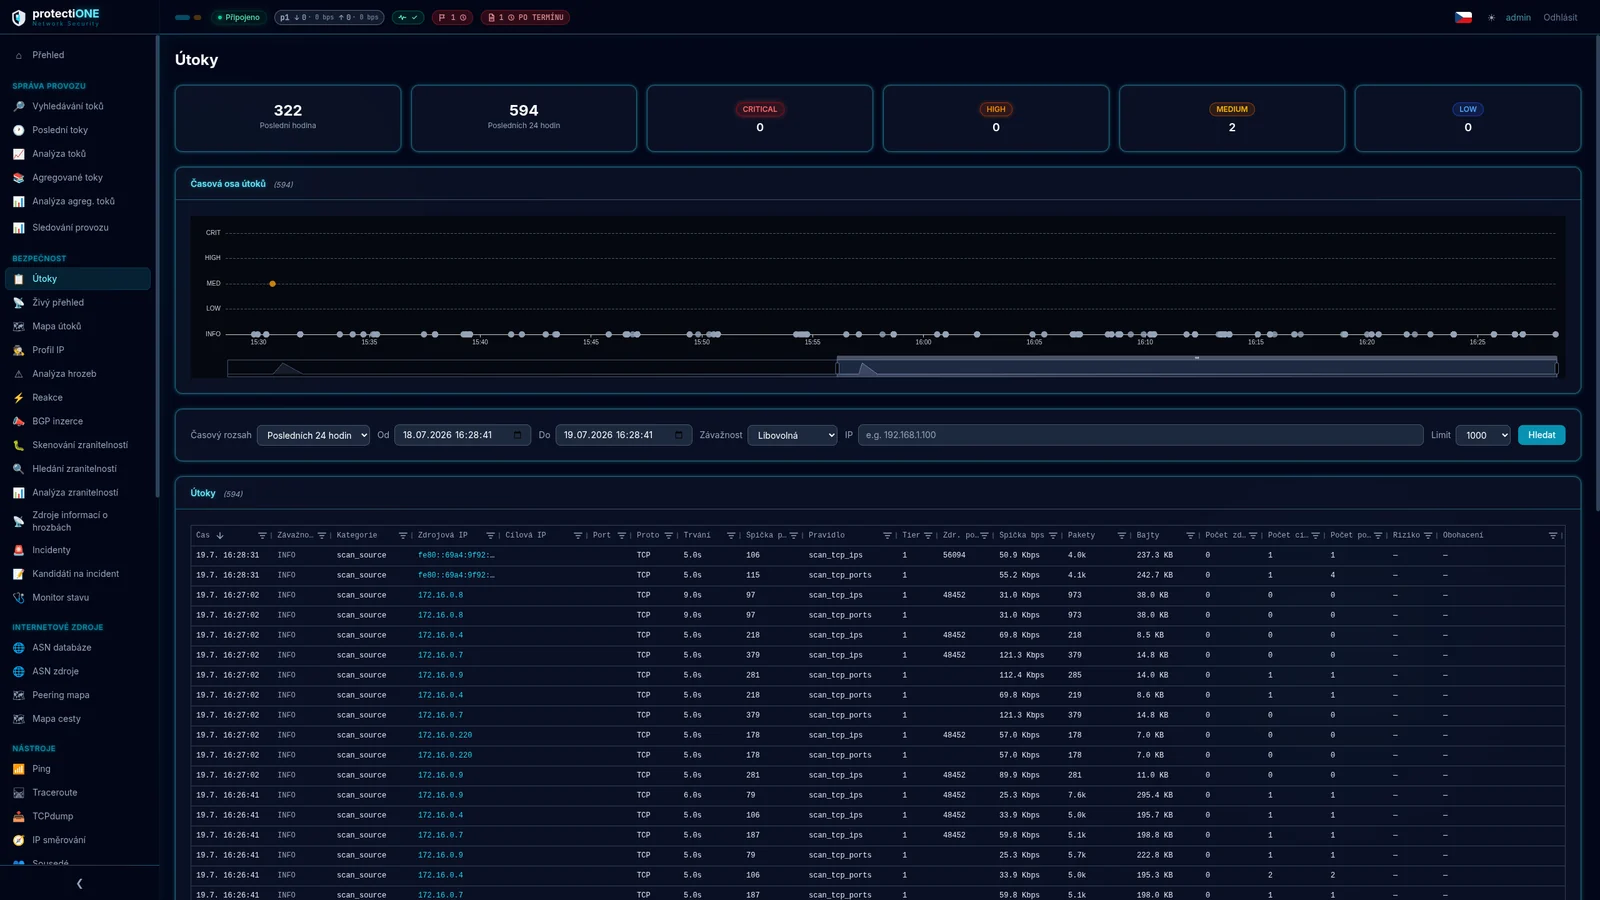
Automatická detekcia hrozieb
22 preddefinovaných pravidiel v troch rodinách: záplavy na vaše adresy, záplavy z jedného vášho hosta a…
Automatická detekcia hrozieb
22 preddefinovaných pravidiel v troch rodinách: záplavy na vaše adresy, záplavy z jedného vášho hosta a…
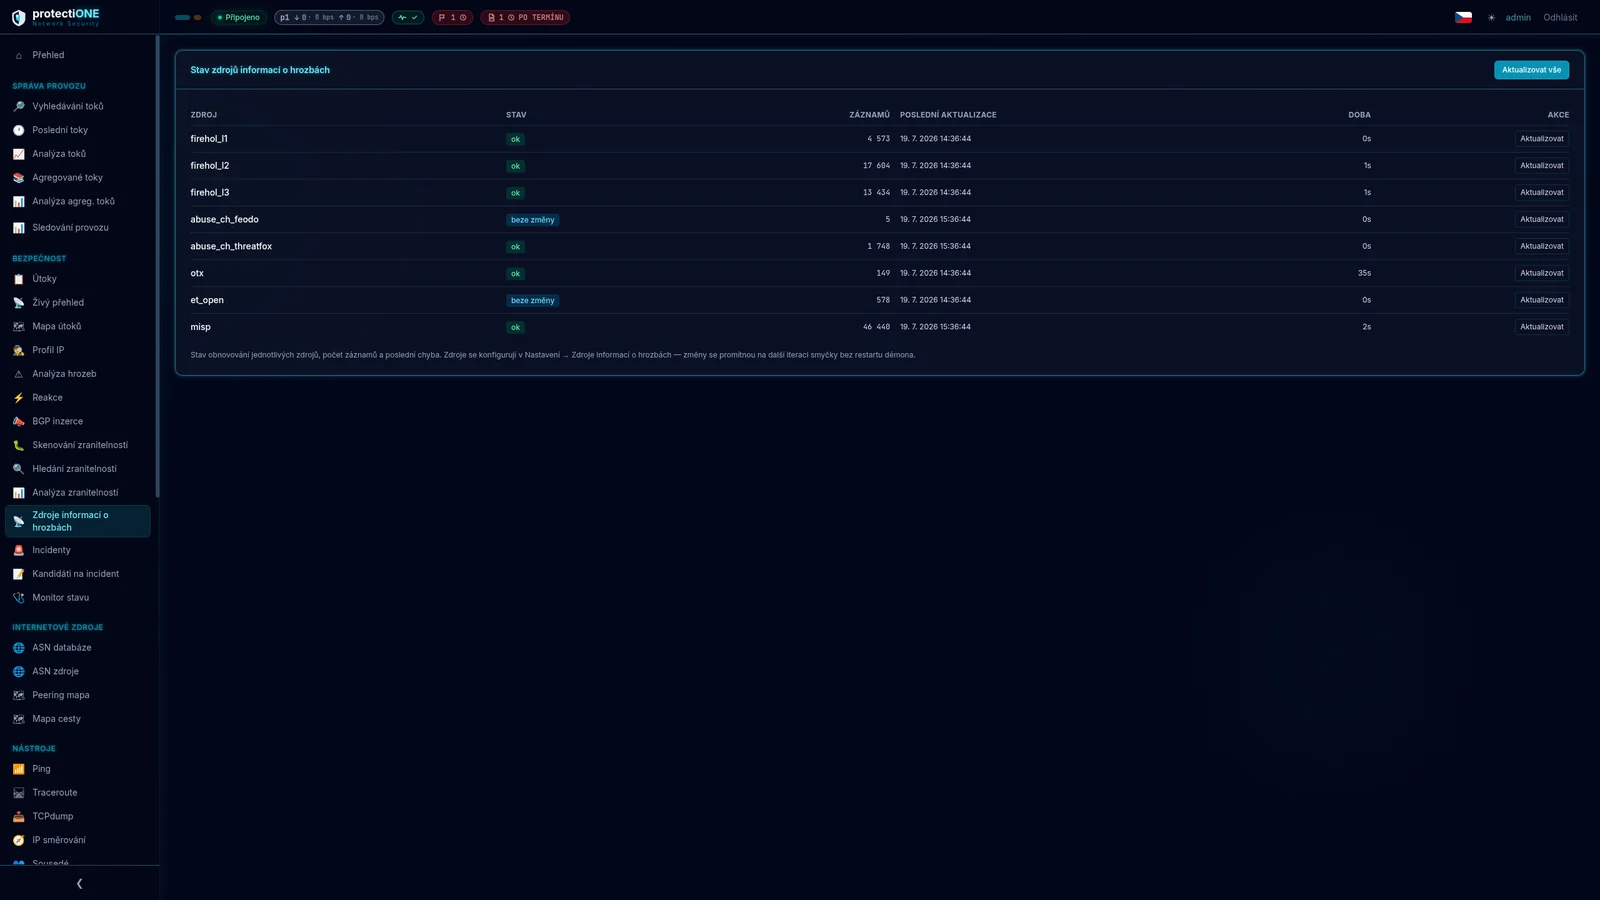
Kontext z globálnych zdrojov hrozieb
Každý tok sa obohacuje o reputáciu zdroja z ôsmich feedov – FireHOL, abuse.ch Feodo a ThreatFox…
Kontext z globálnych zdrojov hrozieb
Každý tok sa obohacuje o reputáciu zdroja z ôsmich feedov – FireHOL, abuse.ch Feodo a ThreatFox…
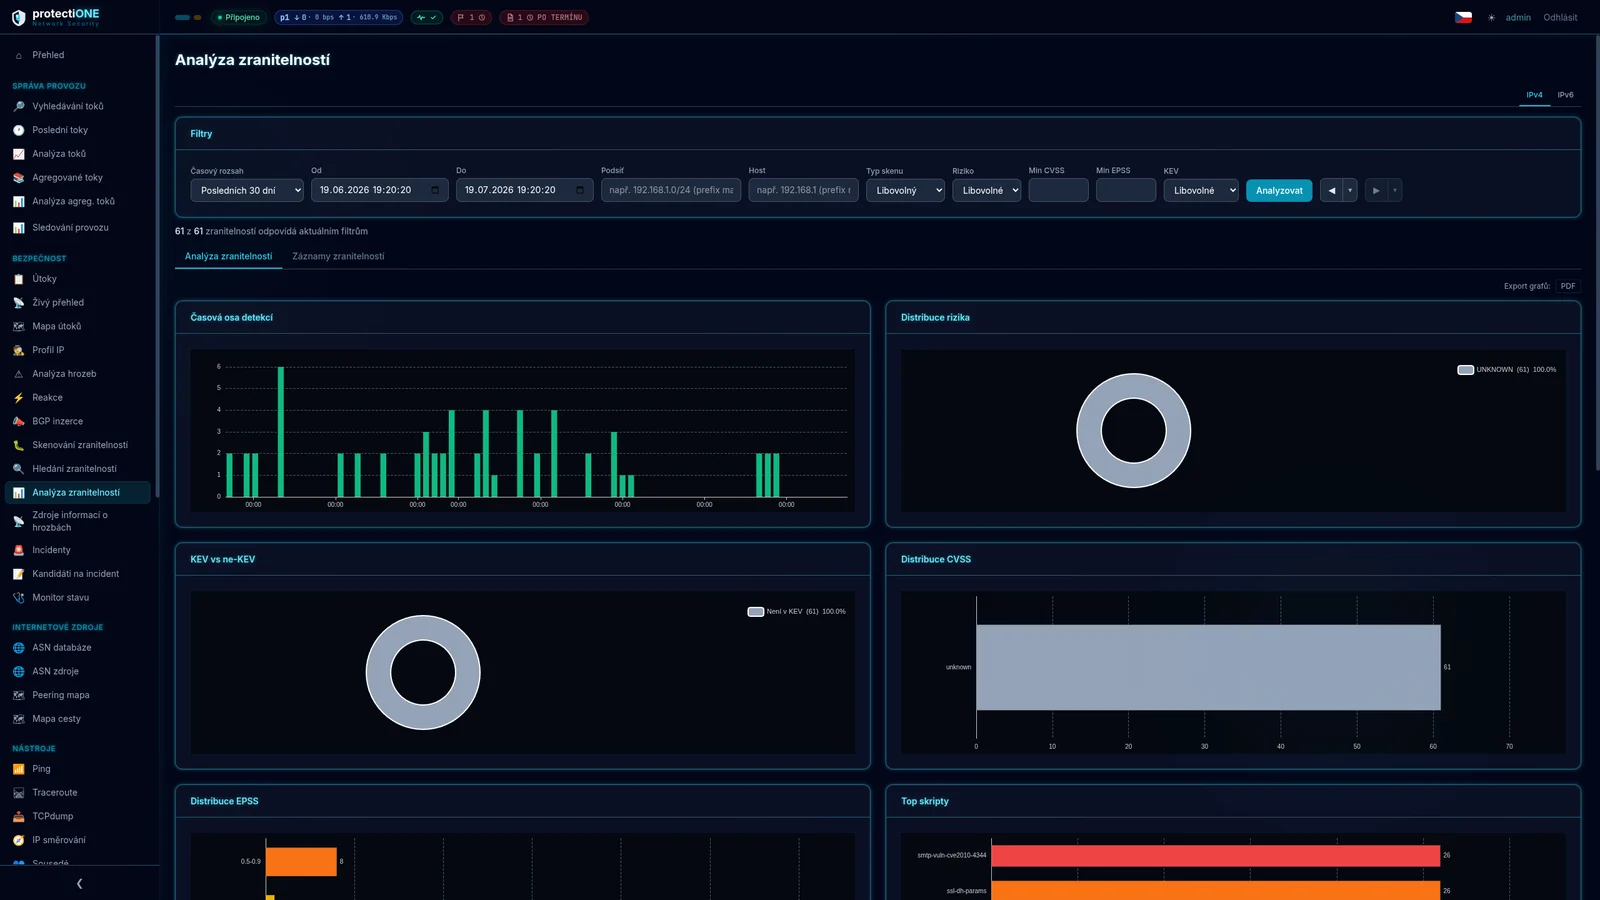
Analýza zraniteľností
Analýza zraniteľností
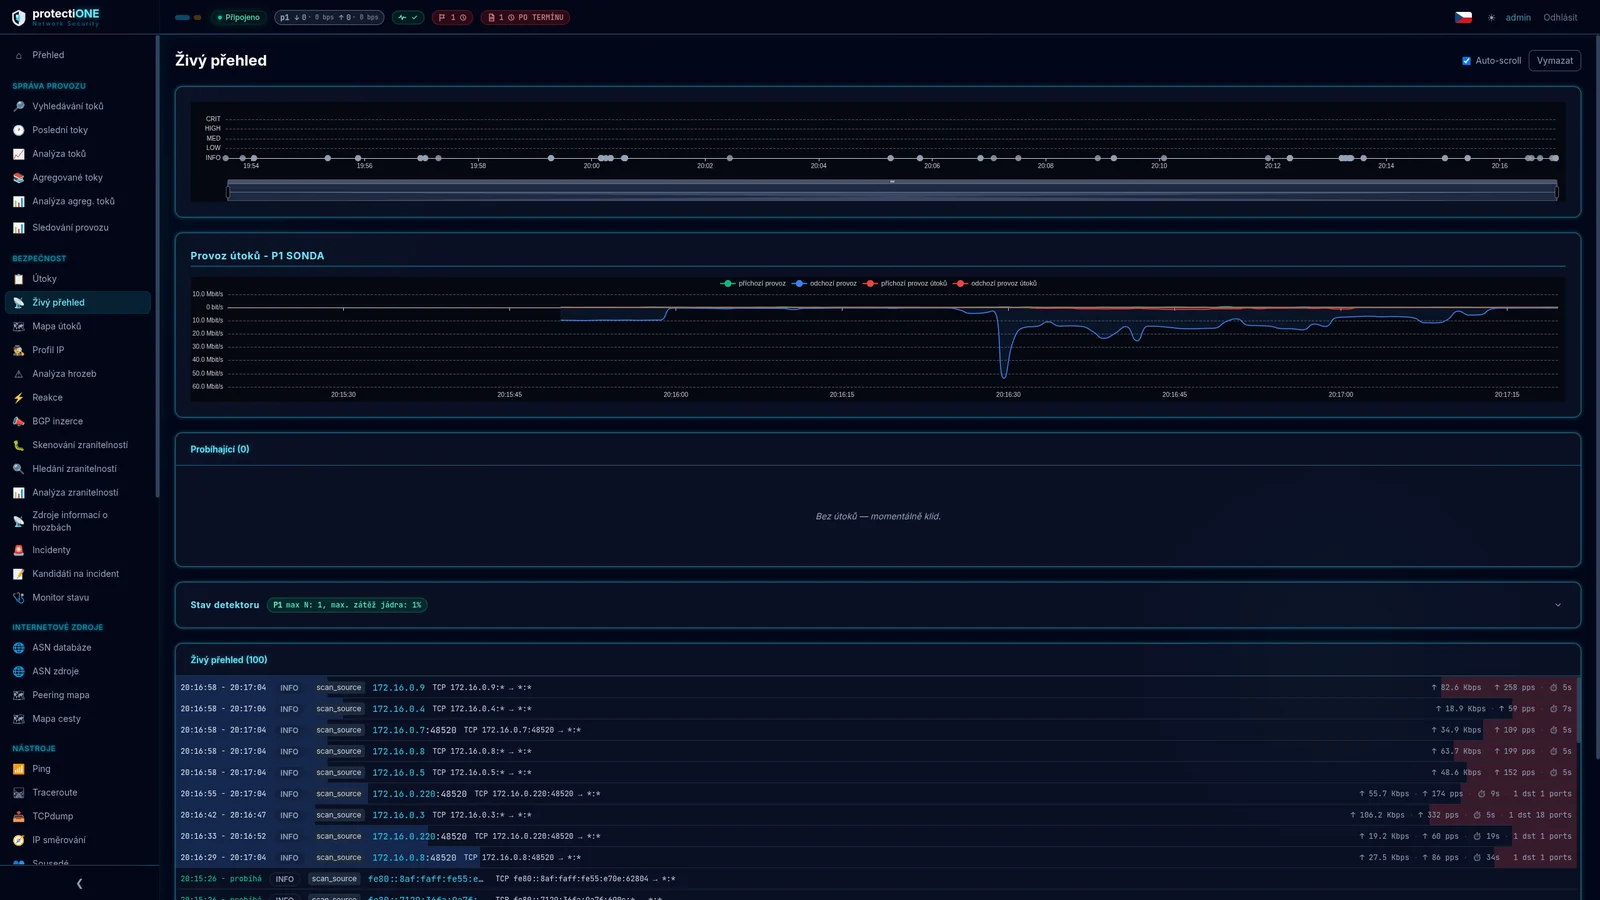
Od upozornenia k doloženej odpovedi
Každý detekovaný útok možno rozobrať do hĺbky – podľa jeho identifikátora, alebo preverením konkrétnej IP adresy…
Od upozornenia k doloženej odpovedi
Každý detekovaný útok možno rozobrať do hĺbky – podľa jeho identifikátora, alebo preverením konkrétnej IP adresy…
- Traffic Patterns – vzory, ktoré sa v prevádzke opakujú
- Incident Simulation – nanečisto si vyskúšate, ako reakcia prebehne, než príde ostrá
- Uložené forenzné analýzy s exportom
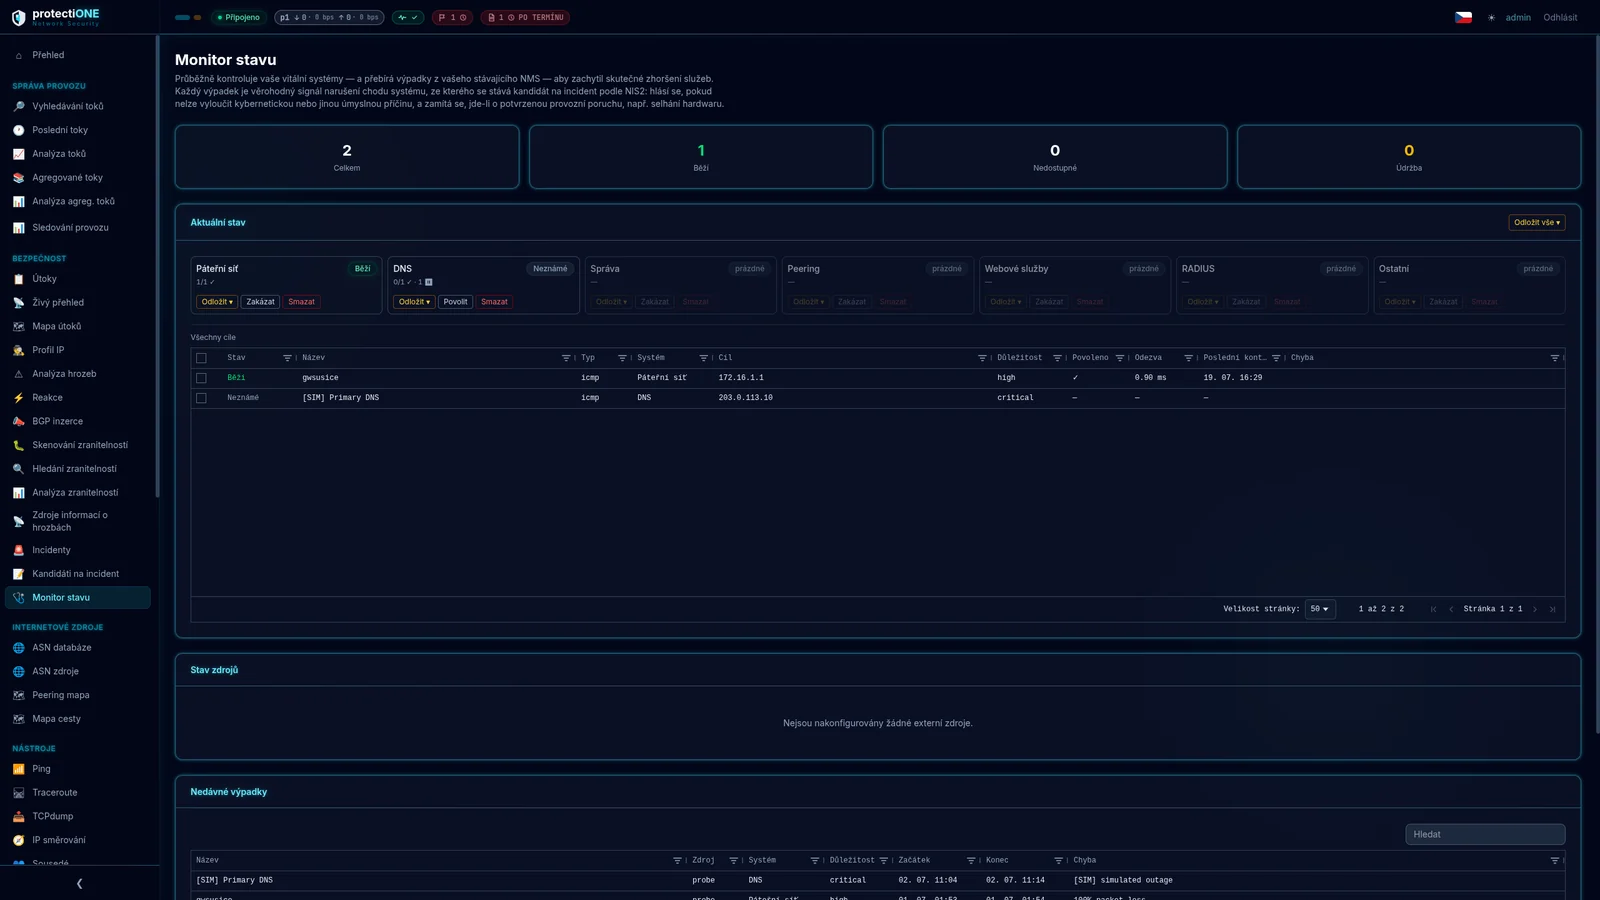
Traceroute tam, kde vidíte flow
Keď o tretej ráno riešite incident, nepreskakujete medzi tromi oknami a dvoma SSH reláciami.
Traceroute tam, kde vidíte flow
Keď o tretej ráno riešite incident, nepreskakujete medzi tromi oknami a dvoma SSH reláciami.
- Ping, traceroute, tcpdump a routovacia tabuľka priamo v systéme
- Susedia, stav SFP modulov, diskov a databázy
- SMART a čidlá IPMI
Protectione vs. bežný NetFlow vs. SIEM
| Funkcia | Protectione | Bežný NetFlow | SIEM |
|---|---|---|---|
| Flow monitoring | ✓ | ✓ | ~ |
| Data retention | ✓ | ~ | ✕ |
| Threat intelligence | ✓ | ✕ | ✓ |
| Vulnerability management | ✓ | ✕ | ~ |
| Mitigácia cez RTBH / FlowSpec | ✓ | ✕ | ✕ |
| NIS2 podľa zákona | ✓ | ✕ | ~ |
| RPKI a ASN intelligence | ✓ | ✕ | ✕ |
| ISP špecializácia | ✓ | ~ | ✕ |
| Jednotná platforma | ✓ | ✕ | ✕ |
NIS2
Český zákon č. 264/2025 Sb. platí od 1. novembra 2025 a týka sa tisícov organizácií – poskytovateľov internetu, firiem aj úradov. Tu je zrozumiteľne, koho sa týka, čo vyžaduje a ako vás tým Protectione prevedie. Zistiť viac →
Ochrana pred DDoS
Systém útok spozná, pomenuje a dokáže ho zastaviť skôr, než vám zaplní linku – cez RTBH alebo FlowSpec u vášho upstream peera. Zistiť viac →
Flow monitoring
Zber z NetFlow v9, IPFIX aj mirroringu, kontext z databázy ASN a globálnych zdrojov hrozieb. Všetko nad jednými dátami a na jednej obrazovke. Zistiť viac →
Technické riešenie
Rovnaká platforma, rovnaké funkcie, rovnaký dashboard. Líšia sa len tým, kde systém beží a komu patrí hardvér. Zistiť viac →
Cenník a SLA
Predplatné podľa veľkosti siete, hardvér podľa diskového poľa a jasne dané ceny za SLA aj export dát. Zistiť viac →
Pre poskytovateľov internetu
Flow monitoring, data retention, threat intelligence, skenovanie zraniteľností a NIS2 bežia na jednej platforme. Útok zastavíte cez RTBH u upstreamu a hlásenie pre regulátora máte predvyplnené skôr, než ho začnete písať. Zistiť viac →
Pre firmy a úrady
Platforma, ktorú staviame pre poskytovateľov internetu, stráži aj firemnú sieť: vidíte prevádzku, spoznáte útok a máte podklady pre zákon o kybernetickej bezpečnosti. K tomu audit a dohľad nad umelou inteligenciou. Zrozumiteľne a s dôkazmi pre kontrolu aj pre odberateľov. Zistiť viac →
Ukážeme vám to na vašej sieti
Poskytovateľov internetu prevedieme systémom na 45-minútovej online prezentácii. S firmami a úradmi začíname tridsaťminútovou konzultáciou zdarma.