
Od flow záznamu k zablokované IP adrese
Hloubková analýza provozu, detekce hrozeb, mitigace a regulatorní podpora nad jedněmi daty.
Šest oblastí nad jedněmi daty
Ochrana před DDoS
Útok systém pozná a zastaví u vašeho upstream peera přes RTBH nebo FlowSpec – dřív, než vám zaplní uplink. Zjistit více →
Flow monitoring, RPKI a ASN
Každý tok s reputací, vlastníkem a cestou. 140 315 ASN, validace RPKI a detekce únosů prefixů. Zjistit více →
NIS2 a hlášení pro NÚKIB
Průvodce podle zákona č. 264/2025 Sb.: váš režim, lhůty a předvyplněná hlášení. Zjistit více →
Zranitelnosti a zdroje hrozeb
Aktivní i pasivní skenování, CVE doplněné o EPSS a KEV a reputace z osmi zdrojů hrozeb. Víte, co opravit jako první. Zjistit více →
Data retention
Provozní údaje podle § 97 na serveru ve vaší síti. Data neopustí rack. Zjistit více →
AI Audit a AI Shield
Jaké AI nástroje firma používá, kam odcházejí data a kudy se dá zaútočit. Audit od 29 000 Kč, nepřetržitý dohled od března 2027. Zjistit více →
Co jinde nedostanete v jednom balíku
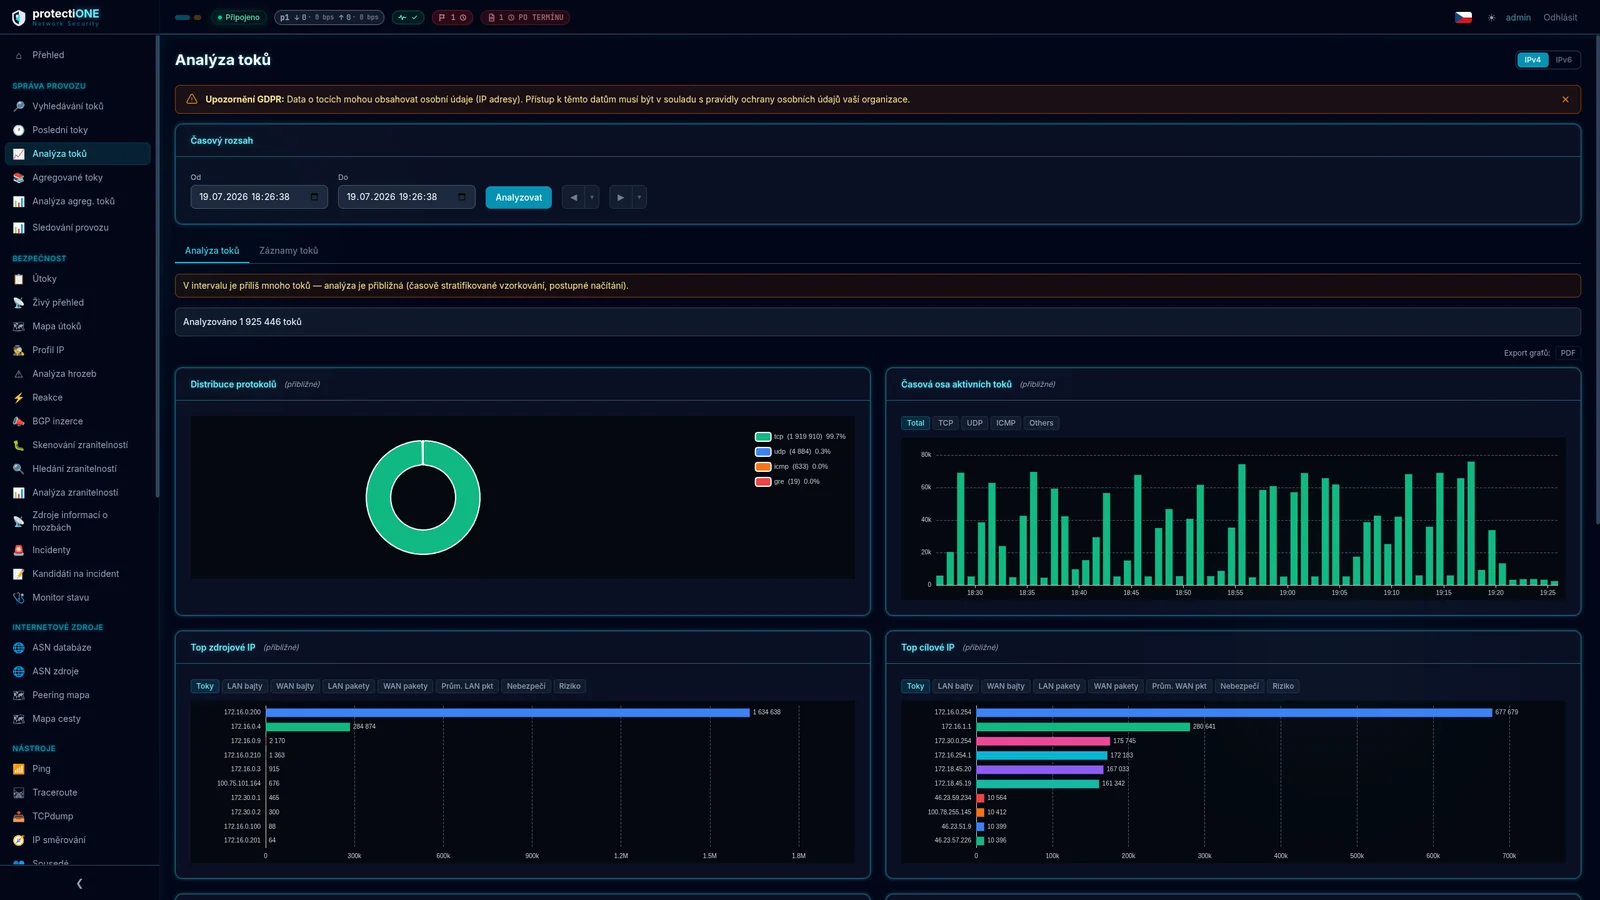
Deep flow inspekce
Analýza každého IP toku v reálném čase.
Deep flow inspekce
Analýza každého IP toku v reálném čase.
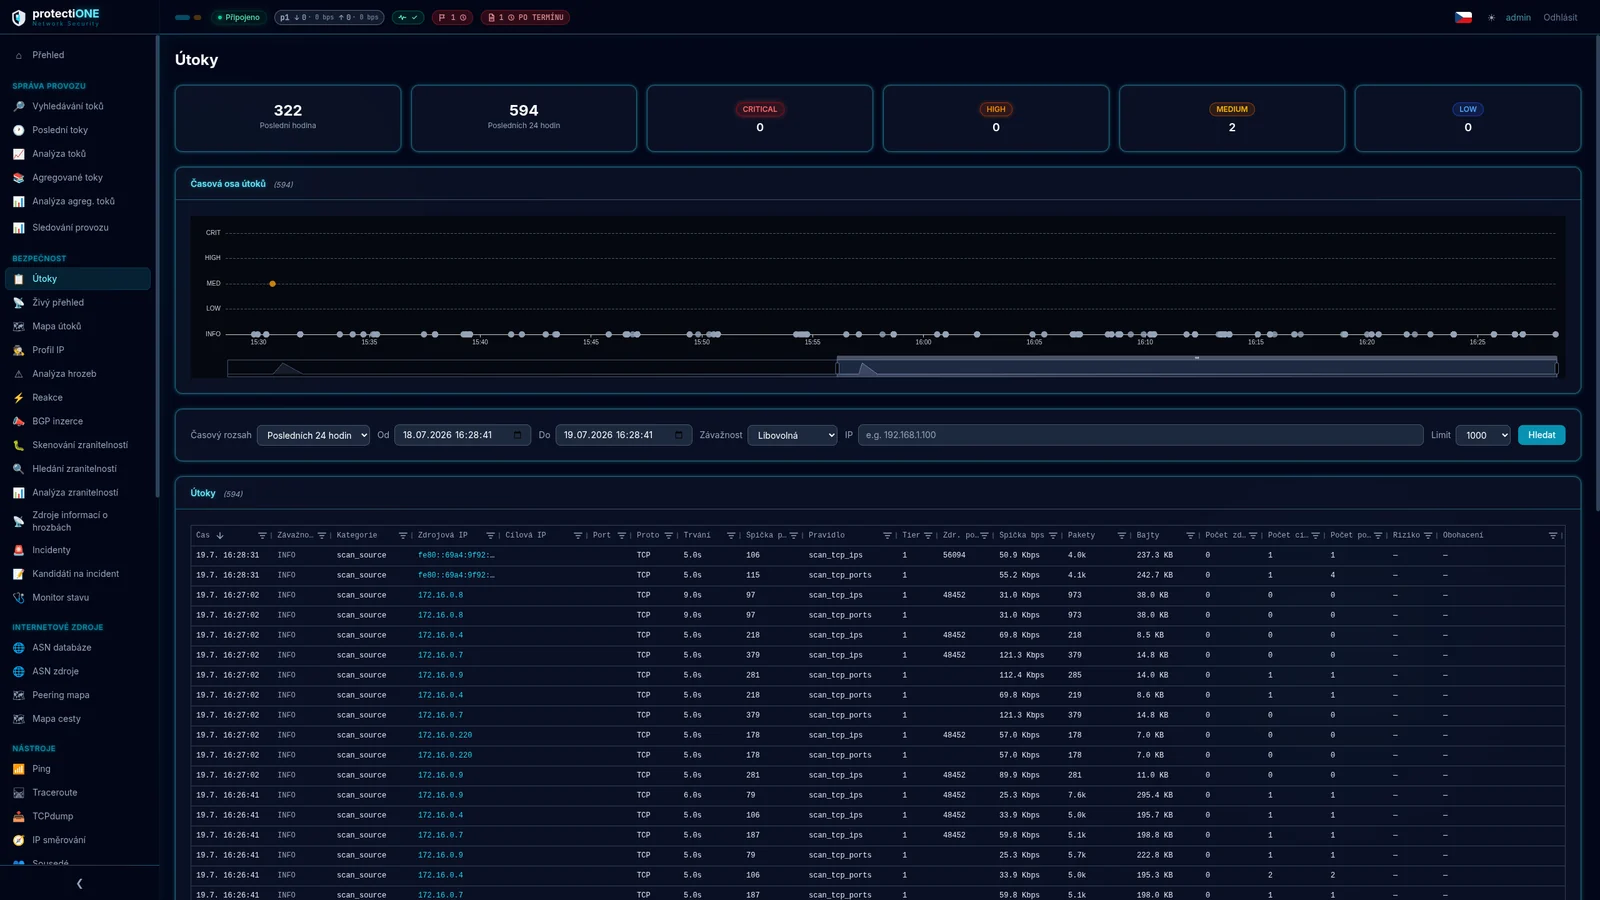
Automatická detekce hrozeb
22 předdefinovaných pravidel ve třech rodinách: záplavy na vaše adresy, záplavy z jednoho vašeho hosta a…
Automatická detekce hrozeb
22 předdefinovaných pravidel ve třech rodinách: záplavy na vaše adresy, záplavy z jednoho vašeho hosta a…
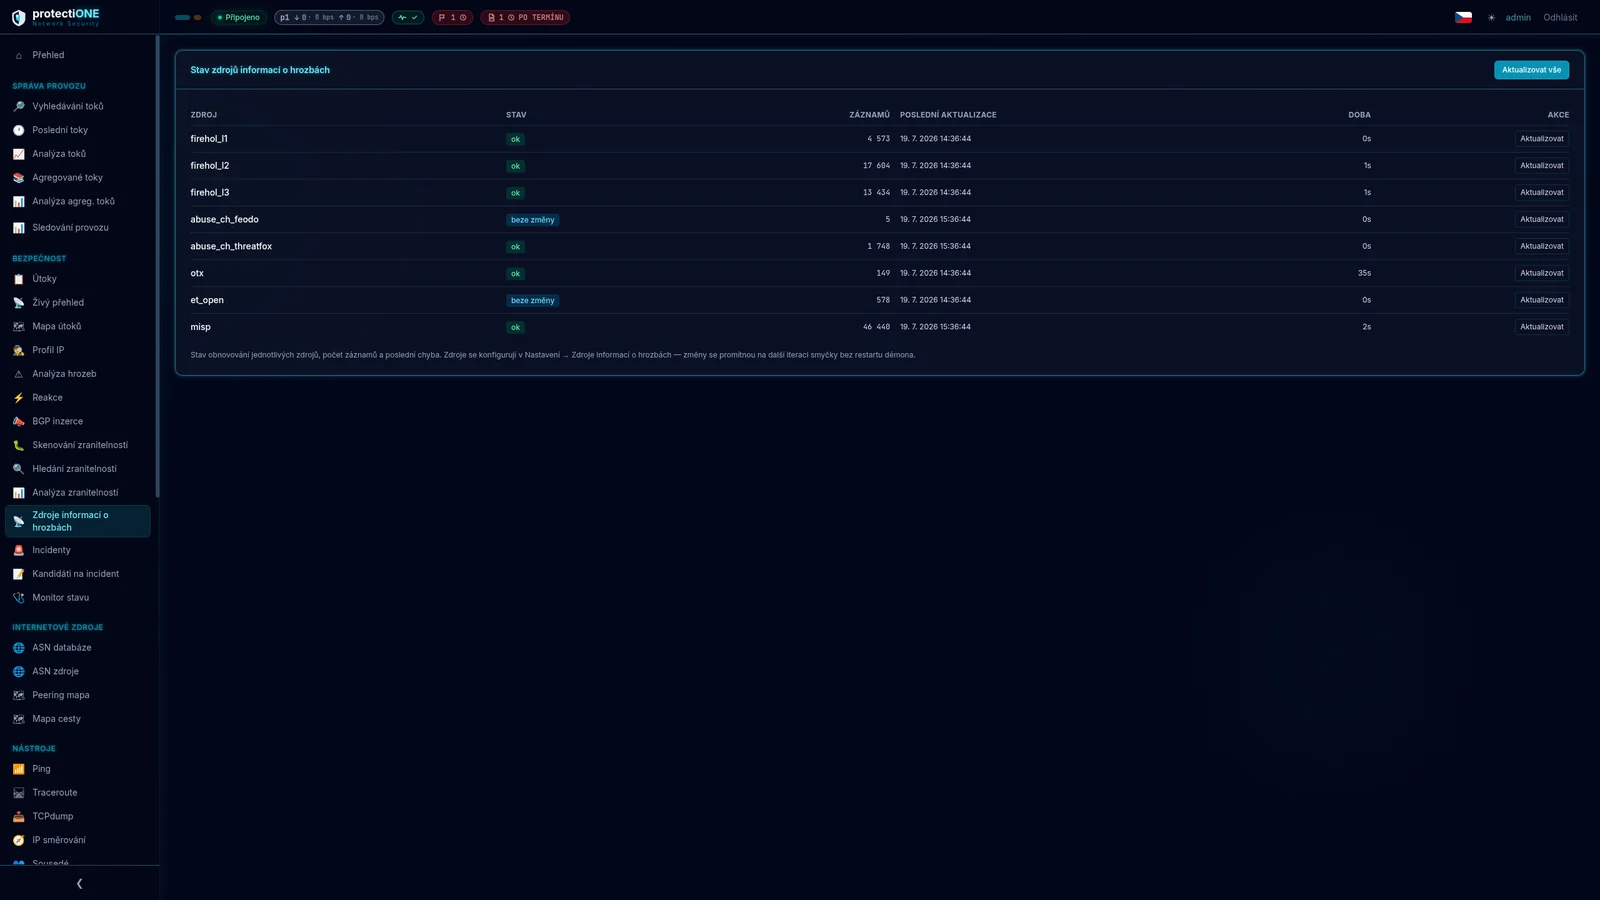
Kontext z globálních zdrojů hrozeb
Každý tok se obohacuje o reputaci zdroje z osmi feedů – FireHOL, abuse.ch Feodo a ThreatFox…
Kontext z globálních zdrojů hrozeb
Každý tok se obohacuje o reputaci zdroje z osmi feedů – FireHOL, abuse.ch Feodo a ThreatFox…
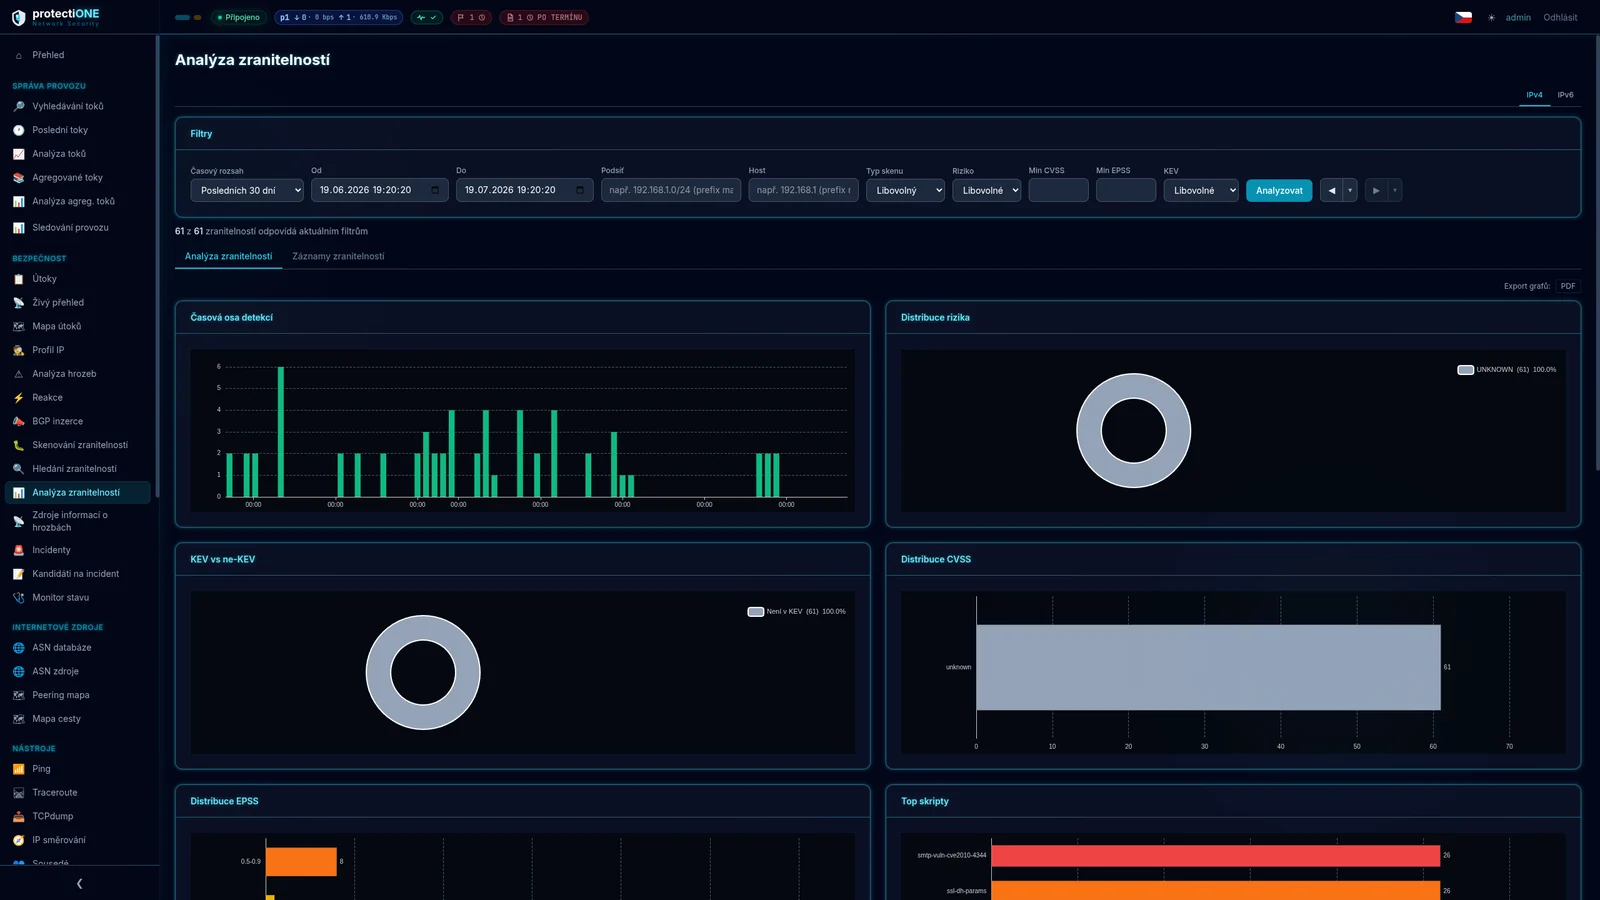
Analýza zranitelností
Analýza zranitelností
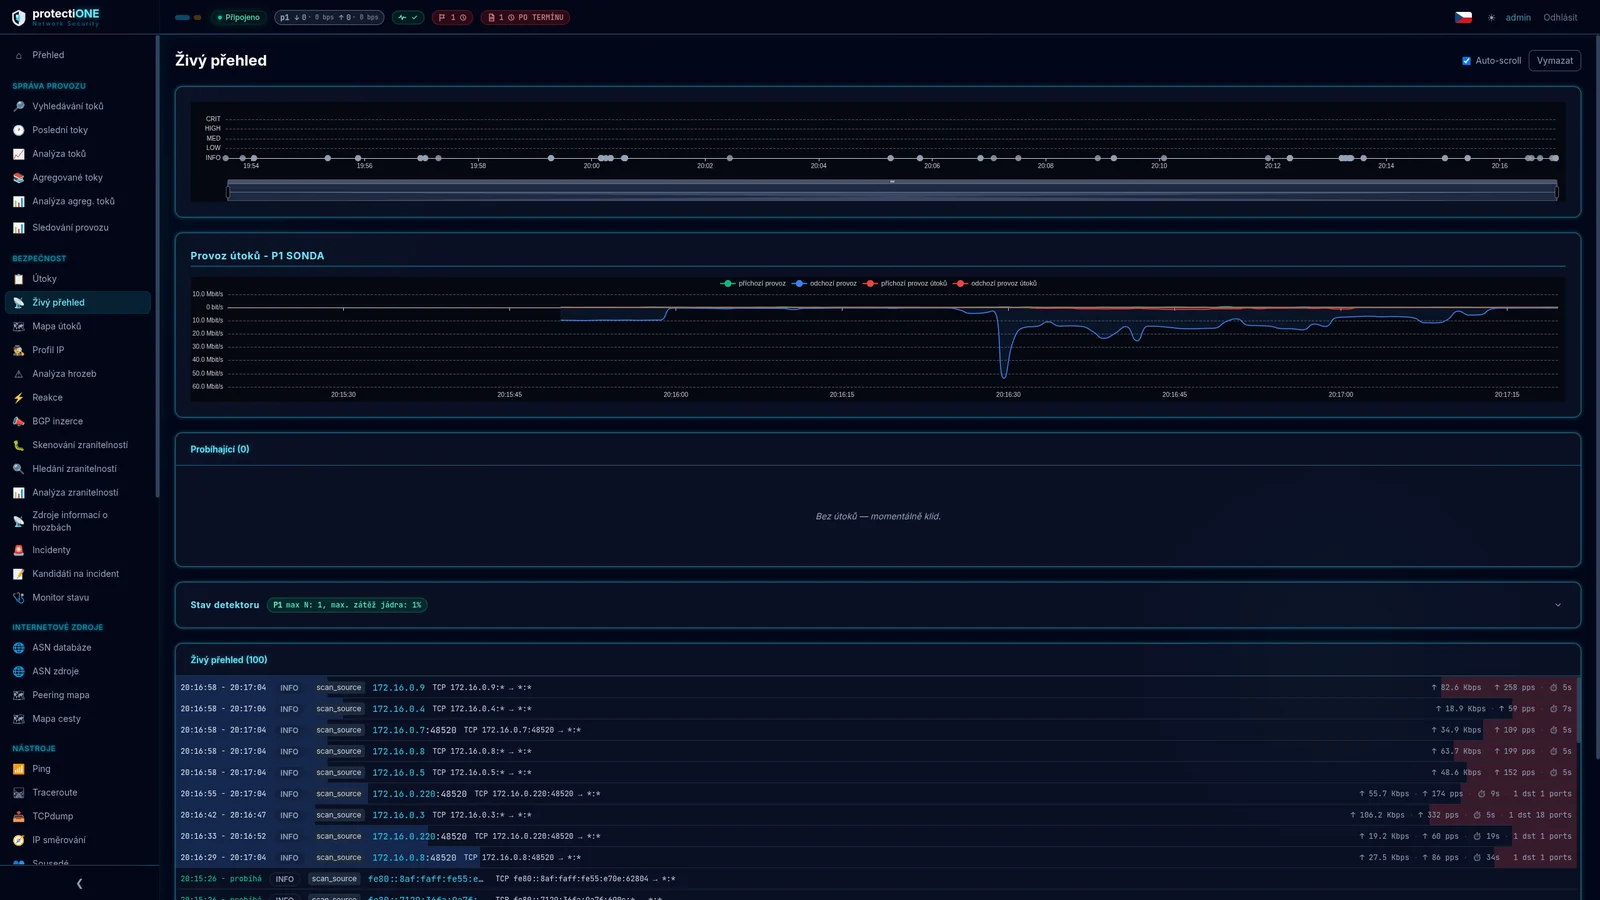
Od upozornění k doložené odpovědi
Každý detekovaný útok lze rozebrat do hloubky – podle jeho identifikátoru nebo prověřením konkrétní IP adresy…
Od upozornění k doložené odpovědi
Každý detekovaný útok lze rozebrat do hloubky – podle jeho identifikátoru nebo prověřením konkrétní IP adresy…
- Traffic Patterns – vzory, které se v provozu opakují
- Incident Simulation – nanečisto si vyzkoušíte, jak reakce proběhne, než přijde ostrá
- Uložené forenzní analýzy s exportem
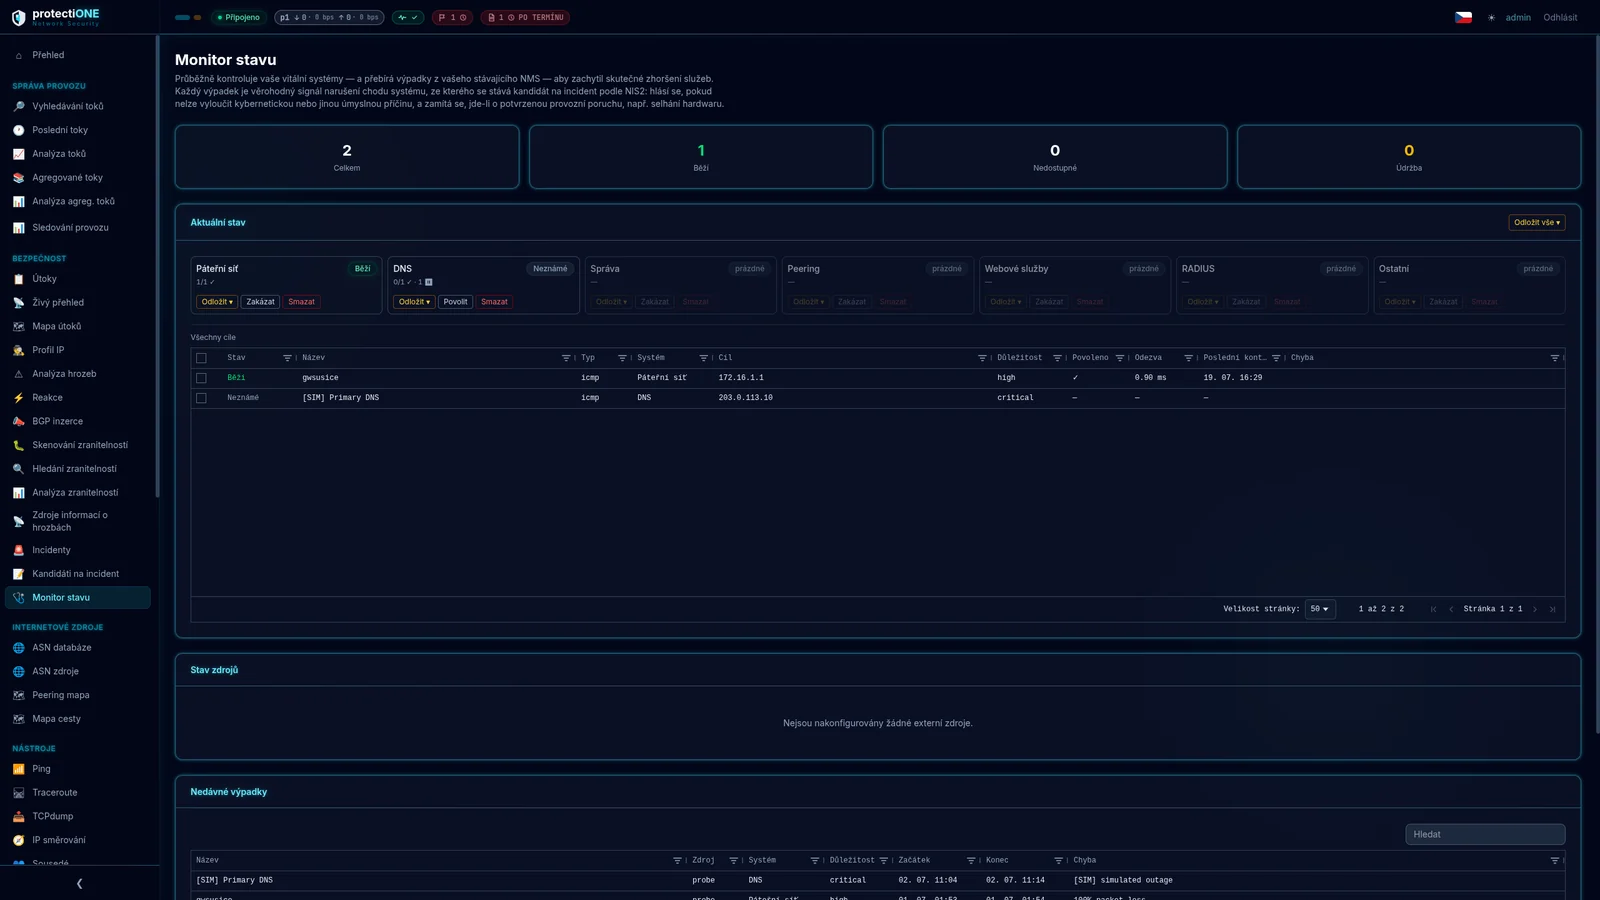
Traceroute tam, kde vidíte flow
Když ve tři ráno řešíte incident, nepřeskakujete mezi třemi okny a dvěma SSH relacemi.
Traceroute tam, kde vidíte flow
Když ve tři ráno řešíte incident, nepřeskakujete mezi třemi okny a dvěma SSH relacemi.
- Ping, traceroute, tcpdump a routovací tabulka přímo v systému
- Sousedé, stav SFP modulů, disků a databáze
- SMART a čidla IPMI
Protectione vs. běžný NetFlow vs. SIEM
| Funkce | Protectione | Běžný NetFlow | SIEM |
|---|---|---|---|
| Flow monitoring | ✓ | ✓ | ~ |
| Data retention | ✓ | ~ | ✕ |
| Threat intelligence | ✓ | ✕ | ✓ |
| Vulnerability management | ✓ | ✕ | ~ |
| Mitigace přes RTBH / FlowSpec | ✓ | ✕ | ✕ |
| NIS2 podle českého zákona | ✓ | ✕ | ~ |
| RPKI a ASN intelligence | ✓ | ✕ | ✕ |
| Specializace na ISP | ✓ | ~ | ✕ |
| Jednotná platforma | ✓ | ✕ | ✕ |
NIS2 / NÚKIB
Zákon č. 264/2025 Sb. platí od 1. listopadu 2025 a týká se tisíců organizací – poskytovatelů internetu, firem i úřadů. Tady je srozumitelně, koho se týká, co chce a jak vás tím Protectione provede. Zjistit více →
Ochrana před DDoS
Systém útok pozná, pojmenuje a umí ho zastavit dřív, než vám zaplní linku – přes RTBH nebo FlowSpec u vašeho upstream peera. Zjistit více →
Flow monitoring
Sběr z NetFlow v9, IPFIX i mirroringu, kontext z databáze ASN a globálních zdrojů hrozeb. Všechno nad jedněmi daty a na jedné obrazovce. Zjistit více →
Technické řešení
Stejná platforma, stejné funkce, stejný dashboard. Liší se jen tím, kde systém běží a komu patří hardware. Zjistit více →
Ceník a SLA
Předplatné Network Security podle velikosti sítě, hardware podle diskového pole, pevné ceny AI auditu a jasně dané ceny za SLA i export dat. Zjistit více →
Pro poskytovatele internetu
Flow monitoring, data retention, threat intelligence, skenování zranitelností a NIS2 podle českého zákona běží na jedné platformě. Útok zastavíte přes RTBH u upstreamu a hlášení pro NÚKIB máte předvyplněné dřív, než ho začnete psát. Zjistit více →
Pro firmy a úřady
Platforma, kterou stavíme pro poskytovatele internetu, hlídá i firemní síť: vidíte provoz, poznáte útok a máte podklady pro zákon o kybernetické bezpečnosti. K tomu audit a dohled nad umělou inteligencí. Srozumitelně, česky a s důkazy pro kontrolu i pro odběratele. Zjistit více →
Ukážeme vám to na vaší síti
Poskytovatele internetu provedeme systémem na 45minutové online prezentaci. S firmami a úřady začínáme třicetiminutovou konzultací zdarma.